سياسة المدارس بشأن الرقمية من دائرة التعليم والمعرفة (ADEK): ما المطلوب من فريق تقنية المعلومات في مدارس أبوظبي
نُشر في · حُدّث في · تقنية المعلومات للشركات من PRO TECHnology
تُلزم سياسة المدارس بشأن الرقمية الصادرة عن دائرة التعليم والمعرفة - أبوظبي (ADEK)، الإصدار 1.1 بتاريخ سبتمبر 2024، المدارسَ الخاصة ومدارس الشراكات التعليمية في أبوظبي بتشفير الأجهزة المدرسية وتحديثها أمنياً وحمايتها، وفرض تصفية الإنترنت والمصادقة متعددة العوامل على الخدمات بالغة الأهمية، والاحتفاظ بنسخ احتياطية آلية للبيانات المهمة «مؤمنة ومخزنة بعيداً عن الشبكة»، وتقييم مورّدي تقنية المعلومات، وإبلاغ الدائرة بالحوادث السيبرانية. والامتثال مطلوب منذ الفصل الدراسي الأول من العام الدراسي 2025/2026. يشرح هذا الدليل كل بند يخص تقنية المعلومات، والأدلة التي يجب الاحتفاظ بها للمراجعة السنوية، وما تتركه السياسة لقرار المدرسة.
- إصدار السياسة
- 1.1، سبتمبر 2024 (تحققنا منه في 8 أكتوبر 2026)
- الامتثال مطلوب منذ
- العام الدراسي 2025/2026، الفصل الدراسي الأول
- تنطبق على
- المدارس الخاصة ومدارس الشراكات التعليمية في أبوظبي
- أهم بنود تقنية المعلومات
- 5.1، 5.3، 5.5، من 6.1 إلى 6.3، 6.5، 6.6 و7.3
أبرز النقاط
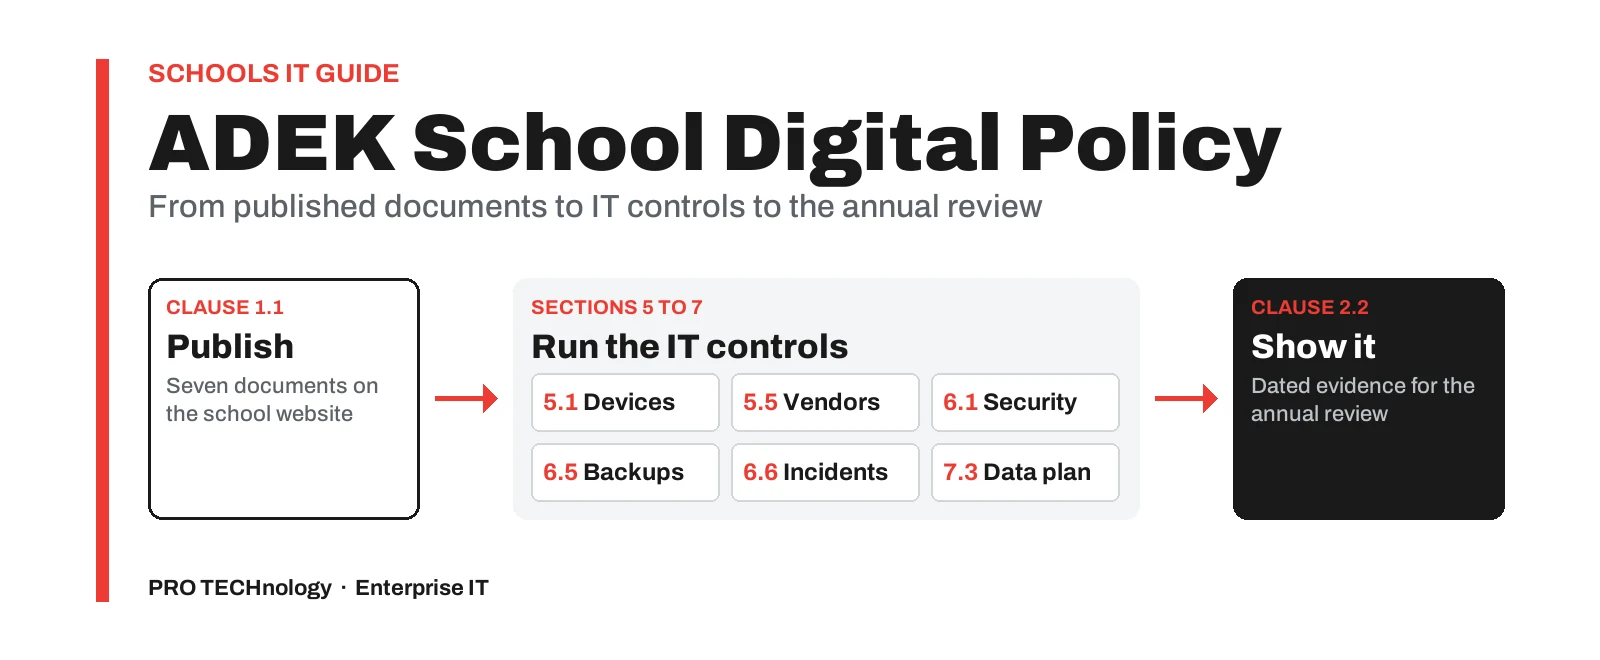
- في قراءتنا، يتولى فريق تقنية المعلومات معظم صياغة أربع من الوثائق السبع التي يُلزم البند 1.1 المدرسة بنشرها.
- الأجهزة التي تديرها المدرسة تحتاج إلى برامج مكافحة البرمجيات الخبيثة وتشفير القرص الصلب والتحديث الأمني المنتظم وفق البند 6.1 الفقرة 4. وحيث يصل الموظفون إلى بيانات المدرسة من أجهزة أخرى، أو تطبّق المدرسة سياسة الأجهزة الشخصية (BYOD)، يُلزم البند 5.1 المدرسة بتحديد تدابير وقائية وتنفيذها، مثل الحد الأدنى لمواصفات الجهاز وبرنامج مكافحة الفيروسات.
- البيانات المهمة تحتاج إلى نسخ احتياطية آلية «مؤمنة ومخزنة بعيداً عن الشبكة» وإلى خطة للتعافي من الكوارث (البند 6.1 الفقرة 5). والمدارس التي تخزّن بياناتها في الموقع تحفظ النسخ الاحتياطية أيضاً منفصلة عن الشبكة (6.5)، ومكان خطوات الاستعادة واختبارات التعافي هو خطة البيانات والمراجعة السنوية (7.3، 2.2).
- يطلب البند 6.6 خططاً للإبلاغ عن الحادث السيبراني إلى فريق قيادة المدرسة وإلى الدائرة، ويمنع إبلاغ أي أطراف خارجية غير مزوّد الخدمة المعني والدائرة. ويُلزم البند 6.6(2) المدارس أيضاً باتباع قوانين الدولة المعمول بها، لذا تأكد من أي واجب إبلاغ آخر مع مستشارك القانوني.
- لا تسمّي ضوابط تقنية المعلومات في السياسة أي منتج أو مورّد أو شهادة أو إطار أمني، لذلك تُثبت المدرسة امتثالها بوثائقها المنشورة والضوابط التي تطبّقها والمراجعة السنوية، لا بعملية شراء.
سياسة المدارس بشأن الرقمية من دائرة التعليم والمعرفة: تعريفها وموعد تطبيقها
سياسة المدارس بشأن الرقمية هي المرجع الذي وضعته دائرة التعليم والمعرفة في أبوظبي لتحديد كيف تخطط المدارس الخاصة ومدارس الشراكات التعليمية لتقنياتها وتؤمّنها وتحوكمها. وتقول الدائرة إن السياسة «تحدد المتطلبات الأساسية للمدارس» في الاستراتيجية الرقمية، والتعليم حول السلامة الرقمية، والاستخدام الآمن للتقنية الرقمية. والمحور الأخير من مسؤولية فريق تقنية المعلومات.
- الإصدار
- 1.1، بتاريخ سبتمبر 2024. وصدر الإصدار 1.0 في يناير 2024.
- تاريخ السريان
- العام الدراسي 2024/2025، الفصل الدراسي الأول (البند 9.1).
- الامتثال الكامل اعتباراً من
- العام الدراسي 2025/2026، الفصل الدراسي الأول (البند 9.1).
- النطاق
- المدارس الخاصة ومدارس الشراكات التعليمية في أبوظبي. وأي تعميم صدر قبل السياسة، أو يصدر لاحقاً خاصاً بمدارس الشراكات التعليمية، يتقدّم عليها.
- العقوبات
- يُخضع البند 9.2 عدم الامتثال «للمساءلة القانونية» وللعقوبات وفق لوائح الدائرة والقانون الاتحادي، دون ذكر أي مبالغ.
يتوافق هذا الجدول الزمني مع التحديث الأوسع الذي أعلنته الدائرة في 5 نوفمبر 2024: فقد ذكر بيان المكتب الإعلامي لحكومة أبوظبي، الذي شمل 39 سياسة محدّثة للمدارس الخاصة و27 سياسة جديدة للتعليم المبكر، أن الامتثال الكامل لمعظمها متوقع بحلول العام الدراسي التالي.
الوثائق السبع التي يطلب البند 1.1 من المدرسة نشرها
تُنشر كل وثيقة على موقع المدرسة باللغتين العربية والإنجليزية، أو بلغة التدريس. وفي قراءتنا، الوثائق الأربع المعلّمة بعبارة «تقنية المعلومات» صياغة تقنية في معظمها.
- استراتيجية رقمية تغطي خمس سنوات (البند 2.1).
- سياسات الاستخدام المسؤول للطلبة وأولياء الأمور والموظفين والزوار (البند 4.1).
- تقنية المعلومات: إطار لاختيار مزوّدي الخدمات والمنتجات الخارجية (البند 5.5؛ يذكر البند 1.1 في ملف PDF الإنجليزي الرقم «5.4»، لكن القسم هو 5.5 كما ورد في النص العربي).
- تقنية المعلومات: وثيقة البنية التحتية للبيانات والأمن السيبراني (البند 6.1).
- تقنية المعلومات: خطة الاستجابة للحوادث السيبرانية (البند 6.6).
- تقنية المعلومات مع القيادة: خطة وسياسة حماية البيانات في المدرسة (القسم 7).
- سياسات الإعلام الرقمي ووسائل التواصل الاجتماعي (القسم 8).
الإصدار الذي تحققنا منه: الإصدار 1.1 (سبتمبر 2024)، وكان لا يزال مدرجاً على صفحة سياسات الصحة والسلامة والرفاهية على موقع الدائرة في 8 أكتوبر 2026. يلخّص هذا الدليل السياسة مع أرقام البنود واقتباسات قصيرة، والنص المعتمد هو ملف PDF المنشور على adek.gov.ae. وهو دليل تخطيطي لفرق تقنية المعلومات، وليس استشارة قانونية. PRO TECHnology ليست تابعة لدائرة التعليم والمعرفة ولا معتمدة منها.
أي البنود تخص تقنية المعلومات، وأيها لا يخصها
تُسند الدائرة الإشراف إلى لجنة أو مسؤول الرفاهية الرقمية (البند 2.2)، الذي يضع الاستراتيجية ويراجعها كل عام ويستشير أشخاصاً مثل «المسؤول الرقمي ورئيس قسم تقنية المعلومات». ويقدّم فريق تقنية المعلومات معظم أدلة هذه المراجعة.
| البند | ما يغطيه | من يتولى القيادة عادة |
|---|---|---|
| 1.1 | سبع وثائق تُنشر على موقع المدرسة | القيادة، ويصوغ فريق تقنية المعلومات أربعاً منها |
| 2.1 و2.2 | الاستراتيجية الرقمية لخمس سنوات والمراجعة السنوية التي تختبر الأنظمة وتراجع ترتيبات البيانات والأمن السيبراني | لجنة أو مسؤول الرفاهية الرقمية، بأدلة من تقنية المعلومات |
| 2.3 | منسق اتصال محدد مع الدائرة | تعيّنه القيادة |
| 3.1 | الكفايات والمخرجات الرقمية حسب الصف الدراسي | التعليم والتعلّم، لا تقنية المعلومات |
| 3.2 | تدريب الموظفين، بما فيه حماية البيانات والأمن السيبراني | مشترك |
| 4.1 | الاستخدام المسؤول: الأجهزة الشخصية، وتقييد استخدام الطلبة للشبكات الافتراضية الخاصة (VPN)، وقواعد كلمات المرور | مشترك: السياسة من القيادة، والتطبيق من تقنية المعلومات |
| 4.2 | التصفية والمراقبة وتحليل مخالفات تصفية الإنترنت | مشترك: فريق الرعاية الطلابية وتقنية المعلومات |
| 4.3 | الحوادث الرقمية: سوء الاستخدام مثل التنمر الإلكتروني | حماية الطلبة والموارد البشرية، لا تقنية المعلومات |
| 4.4 | متابعة أولياء الأمور لاستخدام الطلبة للأجهزة خارج المدرسة | إشراك أولياء الأمور، لا تقنية المعلومات |
| 5.1, 5.3 | أمن الأجهزة، وتدابير الأجهزة الشخصية (BYOD)، والجاهزية للتعلّم عن بُعد | تقنية المعلومات |
| 5.2 | وصول الموظفين إلى الأنظمة الرقمية للدائرة، ومنها نظام إدارة التعلّم | القيادة، مع تقنية المعلومات للحسابات والصلاحيات |
| 5.4 | التقنيات المساعدة للطلبة ذوي الاحتياجات التعليمية الإضافية | فريق الدمج، بدعم من تقنية المعلومات |
| 5.5 | تقييم مخاطر الأطراف الخارجية لمزوّدي تقنية المعلومات ومنتجاتها | تقنية المعلومات، مع المشتريات |
| من 6.1 إلى 6.3، 6.5، 6.6 | ضوابط أمن تقنية المعلومات، والصيانة، وتسجيل الدخول الموحد، والنسخ الاحتياطي، والحوادث السيبرانية | تقنية المعلومات |
| 6.4 | الموافقة والاعتماد للجلسات الافتراضية المباشرة مع زوار مدعوين | حماية الطلبة، لا تقنية المعلومات |
| من 7.1 إلى 7.3 | سياسة حماية البيانات، ومشاركة البيانات مع الدائرة، وخطة حماية البيانات السنوية | القيادة، مع تقنية المعلومات في الخطوات التقنية |
| من 8.1 إلى 8.5 | الإعلام الرقمي، ووسائل التواصل الاجتماعي، والبريد الإلكتروني، وموقع المدرسة | الاتصال المؤسسي، لا تقنية المعلومات |
هذا التقسيم قراءة تخطيطية من PRO TECHnology. فالدائرة تُسند الإشراف إلى لجنة أو مسؤول الرفاهية الرقمية، ولا توزّع البنود على الأقسام.
الأجهزة التي تصرفها المدرسة والأجهزة المشتركة والأجهزة الشخصية
ينص البند 5.1 على أن الأجهزة التي تُصرف لأفراد المجتمع المدرسي يجب أن تتمتع «بخصائص أمان مناسبة». وحيث يستطيع الموظفون الوصول إلى بيانات المدرسة أو أنظمتها من أجهزة أخرى، أو تطبّق المدرسة سياسة الأجهزة الشخصية (BYOD) للموظفين أو الطلبة، يجب على المدرسة تحديد تدابير للسلامة الرقمية وتنفيذها، ومن الأمثلة التي تذكرها السياسة الحد الأدنى لمواصفات الجهاز ومتطلبات مكافحة الفيروسات.
ويحدد البند 6.1 الفقرة 4 الحد الأدنى لكل جهاز تديره المدرسة: برنامج محدّث لمكافحة الفيروسات أو البرمجيات الخبيثة، وتشفير القرص الصلب، والتحديث الأمني المنتظم. ويضيف البند 6.2 صيانة أنظمة التشغيل والأنظمة الأمنية والبرمجيات، مع الاختبار المنتظم. ويطلب البند 5.3 تدابير للتعلّم عن بُعد في حالات الطوارئ مثل الإغلاق المؤقت، وهذا يعني لفريق تقنية المعلومات حسابات وأجهزة تعمل خارج الحرم المدرسي.
ثلاثة سجلات تغطي معظم ما ستسأل عنه المراجعة السنوية بشأن الأجهزة:
- احتفظ بقائمة أجهزة تبيّن حالة التشفير ومكافحة البرمجيات الخبيثة والتحديثات لكل جهاز تديره المدرسة.
- وثّق تدابير الأجهزة الشخصية كتابةً: الحد الأدنى للمواصفات، وبرنامج مكافحة الفيروسات، وأنظمة المدرسة التي يُسمح للجهاز الشخصي بالوصول إليها.
- اشمل الأجهزة المشتركة في سياسة الاستخدام المسؤول، كما يشترط البند 4.1 الفقرة 1 («بما في ذلك الأجهزة المشتركة»).
منصة إدارة الأجهزة الطرفية وسيلة من وسائل إنتاج أدلة التشفير والتحديثات عبر أسطول أجهزة متنوع، ويشرح دليلنا كيف تدير أدوات إدارة الأجهزة المحمولة (MDM) والإدارة الموحدة للأجهزة الطرفية (UEM) أجهزة Mac وأجهزة iPad وحواسيب Windows المحمولة هذه الأدوات. ولأجهزة iPad وأجهزة Mac وأجهزة Chromebook التي تملكها المدرسة طوال الفصل الدراسي، راجع دليل إدارة الأجهزة في المدارس؛ وللهواتف الشخصية ضمن سياسة الأجهزة الشخصية، يغطي دليل تسجيل أجهزة الموظفين الشخصية خيار User Enrollment وملف العمل في نظام Android.
تساعد عربات الشحن القابلة للقفل لمجموعات الأجهزة المشتركة في الفصول في حفظ الأجهزة المشتركة، لكن لا يوجد بند في السياسة يشترطها: فبند الأمن المادي، البند 6.1 الفقرة 9، يخص الخوادم ومعدات الشبكات وغيرها من البنية التحتية بالغة الأهمية.
تسجيل الدخول والتصفية وشبكة المدرسة
التحكم في الوصول وتطبيقات التعلّم
يطلب البند 6.1 الفقرة 1 المصادقة متعددة العوامل «على مستوى الخدمات بالغة الأهمية» والتحكم في الوصول حسب الأدوار. ويغطي البند 6.1 الفقرة 13 الخدمات السحابية: مزوّدون يطبّقون «معايير أمان صارمة»، وإعداد صحيح وضوابط وصول، وتكامل البرمجيات كخدمة (SaaS) مع خدمات الهوية في المدرسة «حيثما أمكن»، وإدارة الوضع الأمني للبرمجيات كخدمة (SaaS Security Posture Management)، التي تعرّفها السياسة بأنها أداة آلية تكتشف أخطاء الإعداد والحسابات غير الضرورية والصلاحيات المفرطة. ويطلب البند 6.3 ضمانات مثل تسجيل الدخول الموحد لتطبيقات التعلّم الخارجية.
وتشير هذه البنود مجتمعة إلى هوية مدرسية واحدة تستخدمها تطبيقات التعلّم حيثما أمكن. ولا تحدد السياسة الخدمات بالغة الأهمية، لذا يجب أن تسمّيها وثيقة البنية التحتية للبيانات والأمن السيبراني. والتطبيقات الإبداعية التي تدفع المدرسة اشتراكاتها جزء من الصورة: تقول صفحة خصوصية الطلبة في التعليم المدرسي (K-12) لدى Adobe إن المدارس، لا Adobe، هي التي تنشئ حسابات الطلبة وتديرها، وتشرح صفحتنا عن تراخيص Adobe للتعليم بتسجيل الدخول عبر هوية المدرسة نفسها طريقة عمل ذلك.
الاستخدام المسؤول والتصفية والمراقبة
يوجّه البند 4.1 الفقرة 2(a) المدارس إلى تقييد استخدام الطلبة للشبكات الافتراضية الخاصة (VPN) داخل مباني المدرسة أو عبر شبكاتها، ما لم يُصرّح بها صراحةً لأغراض تعليمية أو إدارية محددة. ويطلب البند 4.1 الفقرة 4 قواعد لتعيين كلمات مرور حسابات المدرسة ومشاركتها.
ويشترط البند 4.2 الفقرة 2(b) «أنظمة تصفية ومراقبة مناسبة» لاستخدام الطلبة للإنترنت على أجهزة المدرسة وأنظمتها، وتطلب الفقرة 2(c) تحليلاً منتظماً لاستخدام الإنترنت ومخالفات تصفية المواقع لرصد الاتجاهات السلبية.
ويسرد البند 6.1 الفقرة 3 ضوابط الشبكة، ومنها جدران الحماية من الجيل التالي وأنظمة كشف التسلل أو منعه، وتصفية الإنترنت المفروضة، وكشف الأجهزة المصابة، وجدران الحماية المعتمدة على الهوية، والتدقيق المنتظم في حركة الشبكة.
بنود النسخ الاحتياطي في سياسة ADEK: نسخ مؤمنة وغير متصلة ومنفصلة عن الشبكة
أربعة بنود تتناول النسخ الاحتياطي، وصياغة الدائرة نفسها هي أسلم دليل إلى الأدلة التي يجب أن تحتفظ بها المدرسة. يغطي البند 6.5 المدارس التي تخزّن بياناتها في الموقع، والنسخ الاحتياطية «للمعلومات والبرمجيات وإعدادات التهيئة المهمة»، على أن تحدد سياسة السجلات المدرسية الصادرة عن الدائرة تكرارها ومدة الاحتفاظ بها.
| صياغة الدائرة | البند | الأدلة التي يُحتفظ بها |
|---|---|---|
| «إجراءات نسخ احتياطي منتظمة وآلية للبيانات المهمة» | 6.1 الفقرة 5(a) | جدول النسخ الاحتياطي وسجلات المهام الأخيرة |
| «مؤمنة ومخزنة بعيداً عن الشبكة» | 6.1 الفقرة 5(b) | مكان حفظ النسخة غير المتصلة ومن يحتفظ بها |
| خطة للتعافي من الكوارث تقلّل مدة التوقف بعد أي حادث أمني | 6.1 الفقرة 5(c) | الخطة، مع تاريخها والمسؤول عنها |
| «تُخزّن بشكل آمن ومنفصل عن شبكة المدرسة» | 6.5(1) | طريقة فصل النسخة عن الشبكة |
| البيانات «المتزامنة مع السحابة» عند استخدام تخزين سحابي خارجي | 6.5(2) | حالة المزامنة للبيانات المحفوظة في السحابة |
| «إجراءات استعادة المعلومات المنسوخة احتياطياً» | 7.3 | إجراء الاستعادة المكتوب |
| اختبار الأنظمة الرقمية، مع استعادة النسخ الاحتياطية مثالاً | 2.2(2)(c) | سجل مؤرّخ لآخر اختبار استعادة |
لا تعرّف الدائرة المقصود بالنسخ «المؤمنة» (vaulted)، ولا تحدد هذه السياسة أي تكرار للنسخ الاحتياطي من عندها، بل تحيل إلى سياسة السجلات. اختيار الطريقة متروك للمدرسة، وعليها أن توثّقها وتثبت أنها تعمل. يشرح دليلنا للنسخ الاحتياطي قاعدة 3-2-1 وطريقة اختبار الاستعادة، وتصف صفحة Kanguru Defender HDD350 استخدام هارد ديسك مشفّر بوصفه النسخة غير المتصلة في دورة النسخ الاحتياطي.
تصنيف البيانات ومنع تسرّبها وخطة حماية البيانات
يطلب البند 6.1 الفقرة 2 تشفير البيانات أثناء النقل وأثناء التخزين. ويطلب البند 6.1 الفقرة 6 تصنيف بيانات المدرسة والطلبة، وأدوات منع فقدان البيانات لوقف التسرّب وإخراج البيانات دون إذن.
ويحوّل القسم 7 ذلك إلى وثائق. يجب أن تتوافق سياسة حماية البيانات في البند 7.1 مع المرسوم بقانون اتحادي رقم 45 لسنة 2021 بشأن حماية البيانات الشخصية، وأن تحدد على الأقل:
- أنواع المعلومات الشخصية التي يجوز للمدرسة جمعها.
- إجراءات الموافقة: يجب أن تكون الموافقة حرة ومحددة ومستنيرة وواضحة لا لبس فيها، ويمكن سحبها في أي وقت.
- شروط مشاركة المعلومات الشخصية، مع الدائرة مثلاً.
- اتفاقية عدم إفصاح ضمن عقود المتعاقدين، لا يجوز بموجبها مشاركة البيانات الشخصية «داخل الدولة أو خارجها لأي غرض كان، دون موافقة صريحة من الدائرة» (البند 7.1(3)(a)).
ويطلب البند 7.3 خطة لحماية البيانات تُراجع كل عام، تسجّل طرق التصنيف ومستويات الصلاحية والحماية من التهديدات السيبرانية وغيرها وإجراءات الاستعادة.
ويعني ذلك لفريق تقنية المعلومات: نظام تصنيف تطبّقه الأنظمة فعلاً، وسجلاً بأماكن تخزين بيانات الطلبة، وعقود متعاقدين مراجَعة للتأكد من وجود بند عدم الإفصاح. وقبل الاعتماد على أي تفسير لهذا البند في خدمة سحابية بعينها، اسأل الدائرة عن طريقة تطبيقه. وحين يتعيّن إخراج بيانات الطلبة من الشبكة على وحدة تخزين، فشفّر هذه الوحدة؛ وتشرح المقارنة بين التشفير المادي والتشفير البرمجي في صفحة Kanguru لدينا الخيارات المتاحة.
اختيار مورّدي تقنية المعلومات والتقنيات التعليمية وفق البند 5.5
يطلب البند 5.5 من كل مدرسة إطاراً لتقييم مخاطر الأطراف الخارجية عند اختيار مزوّدي تقنية المعلومات ومنتجاتها من خارج المدرسة، بما في ذلك مزوّدو تطبيقات التعلّم والتطبيقات مفتوحة المصدر. ومعاييره الثمانية الدنيا تتحول بسهولة إلى أسئلة توجّهها إلى المورّد.
| المعيار في البند 5.5(1) | أسئلة توجّهها إلى المورّد |
|---|---|
| (a) التوافق مع أنظمة المدرسة الحالية | هل يتصل بأنظمتنا، وهل يسجّل المستخدمون الدخول إليه عبر خدمة الهوية لدينا؟ |
| (b) الإدارة الآمنة للبيانات | ما بيانات الطلبة التي يجمعها، وأين تُخزّن، وكيف تُحذف عند انتهاء العقد؟ |
| (c) الامتثال لمعايير وأطر الأمن السيبراني | ما المعايير التي يتبعها، وما الأدلة التي يستطيع مشاركتها؟ الدائرة لا تسمّي أي معيار. |
| (d) الحماية من التهديدات السيبرانية | كيف تُعالج الثغرات بالتحديثات، وهل تدعم الخدمة تسجيل الدخول بالمصادقة متعددة العوامل؟ |
| (e) تقديم الخدمة وترتيبات النسخ الاحتياطي أو الاستعادة | كيف تُنسخ بياناتنا احتياطياً وتُستعاد، وماذا يحدث أثناء انقطاع الخدمة؟ |
| (f) السمعة والاستقرار المالي | ما المراجع وإثباتات الملاءة المالية التي يستطيع تقديمها؟ |
| (g) الالتزام بقانون حماية البيانات الشخصية وبشروط الدائرة وسياسة حقوق النشر وسياسة خصوصية البيانات | هل يؤكد المزوّد ذلك كتابياً؟ |
| (h) الجودة التعليمية وملاءمة المحتوى للعمر، حيثما ينطبق ذلك | لأي الأعمار صُمّم المحتوى، وهل يستطيع المعلمون مراجعته أولاً؟ |
ويطلب البند 5.5(2) من المدرسة أن تُبلغ كل مورّد بأنه يخضع لقانون حماية البيانات الشخصية ولشروط الدائرة وسياساتها. ويطلب البند 6.1 الفقرة 15 من المدارس فحص مورّدي التقنيات التعليمية من الأطراف الخارجية ومراقبتهم وفق معايير الأمان، لذا يتكرر التقييم لهؤلاء المورّدين ولا يكون إجراءً لمرة واحدة.
مثال افتراضي. تريد مدرسة تطبيقاً للقراءة للصفوف من الأول إلى الثالث. يسجّل مسؤول تقنية المعلومات إجابات المورّد مقابل المعايير من (a) إلى (h)، ويتأكد من أن الطلبة يسجّلون الدخول بحسابات المدرسة (البند 6.3)، ويراجع العقد للتأكد من وجود بند عدم الإفصاح (7.1(3)(a))، ويحدد موعداً لإعادة الفحص في المراجعة التالية.
الاستجابة للحوادث والسجلات وتمرين المحاكاة المكتبي
تستخدم السياسة نوعين من الحوادث. الحادث الرقمي وفق البند 4.3 هو سوء استخدام من أحد أفراد المجتمع المدرسي، مثل التنمر الإلكتروني. ويُعالج وفق سياسات السلوك والحماية والموظفين في المدرسة، ويُسجّل ويوقّعه مدير المدرسة، ويُبلّغ إلى الدائرة عند الاقتضاء. أما الحادث السيبراني فهو اختراق يهدد سرية الأنظمة أو البيانات الحساسة أو سلامتها أو توافرها. والنوع الثاني من مسؤولية تقنية المعلومات.
يطلب البند 6.6 خططاً للاستجابة واستمرارية الأعمال توجّه الموظفين خلال الحادث السيبراني، بما في ذلك طريقة إبلاغ فريق قيادة المدرسة والدائرة به، وكيف تستمر العمليات. وينص البند 6.6(1) على ألا تُبلغ المدارس أي أطراف خارجية بأي حادث سيبراني «باستثناء مزوّد الخدمة المعني والدائرة». ويشترط البند 6.6(2) الالتزام بالقوانين المعمول بها وبالسياسات التي تضعها دائرة التمكين الحكومي والجهات الأخرى في الدولة، ومنها المرسوم بقانون اتحادي رقم 34 لسنة 2021 في شأن مكافحة الشائعات والجرائم الإلكترونية.
ويطلب البند 6.1 الفقرة 8 خطة استجابة للحوادث تُحدّث بانتظام، وتمرين محاكاة مكتبياً لهجوم سيبراني، أي استعراضاً موجّهاً لهجوم مفترض، بمشاركة إدارة المدرسة. ويطلب البند 6.1 الفقرة 11 مراقبة لحظية وسجلات مفصّلة للتدقيق والتحليل.
مسائل يجب حسمها قبل وقوع أي حادث
- من يُبلغ الدائرة: السياسة لا تحدد ذلك، وإن كان منسق الاتصال في البند 2.3 مرشحاً واضحاً.
- أي مزوّدي الخدمات يجوز إبلاغهم بالحادث، ومن يتواصل معهم.
- أين تُحفظ السجلات، ولأي مدة، ومن يستطيع الاطلاع عليها.
- تاريخ آخر تمرين محاكاة مكتبي، وأعضاء الإدارة الذين شاركوا فيه.
- كيف يستمر التدريس أثناء تعطل الأنظمة (البند 6.6، مع تدابير التعلّم عن بُعد في البند 5.3).
أدلة المراجعة السنوية، وما لا تفرضه السياسة
يجعل البند 2.2 المراجعة سنوية، فاحتفظ بالأدلة المؤرّخة في مكان واحد. وتضم الحزمة العملية لبنود تقنية المعلومات ما يلي:
- الوثائق السبع في البند 1.1 كما نُشرت، باللغتين العربية والإنجليزية أو بلغة التدريس، مع تواريخ نشرها.
- سجل جرد للأجهزة يبيّن حالة التشفير ومكافحة البرمجيات الخبيثة والتحديثات (البنود 5.1، و6.1 الفقرة 4، و6.2). ويشرح دليلنا لجرد الأجهزة والبرمجيات بسجل يبقى محدّثاً الطريقة.
- سجلات مهام النسخ الاحتياطي، ومكان النسخة غير المتصلة، وسجل آخر اختبار استعادة (البنود 6.1 الفقرة 5، و6.5، و7.3، و2.2(2)(c)).
- سياسة تصفية الإنترنت، وتحليل مؤرّخ لمخالفات التصفية، وقاعدة VPN المنشورة للطلبة (البندان 4.1 و4.2).
- تغطية الخدمات بالغة الأهمية بالمصادقة متعددة العوامل، وقائمة التطبيقات السحابية مع طريقة تسجيل الدخول لكل منها (البند 6.1 الفقرتان 1 و13، والبند 6.3).
- تقييمات المورّدين وفق معايير البند 5.5 من (a) إلى (h)، مع تواريخ إعادة الفحص (البند 6.1 الفقرة 15).
- خطة الاستجابة للحوادث، وسجل تمرين المحاكاة المكتبي، وإعدادات الاحتفاظ بالسجلات (البند 6.1 الفقرتان 8 و11، والبند 6.6).
- سجلات تدريب الموظفين والطلبة (البند 3.2، والبند 6.1 الفقرة 7).
- خطة حماية البيانات مع تاريخ مراجعتها السنوية، وبنود عدم الإفصاح في عقود المتعاقدين (البندان 7.1 و7.3).
لا تسمّي السياسة أي منتجات لضوابط تقنية المعلومات، والمنتجات الوحيدة التي تذكرها هي تطبيقات التواصل الاجتماعي والمراسلة على سبيل المثال. ويشير البند 6.1 الفقرة 10 إلى «لوائح ومعايير حماية البيانات المحلية والدولية» دون أن يسرّدها، ويشير بيان الغرض إلى «متطلبات مركز المراقبة والتحكم» دون أن يوضح ماهيتها أو الجهة التي تضعها، لذا اسأل الدائرة عمّا ينطبق.
كيف تساعد PRO TECHnology في بنود تقنية المعلومات
شركة PRO TECHnology مورّد لتقنية المعلومات مقرّه دبي، وليست جهة تدقيق. يربط الجدول التالي البنود بما يورّده قسم تقنية المعلومات للشركات، مع حدود كل منها.
| البند | ما تقدّمه PRO TECHnology | حدود يجب الانتباه إليها |
|---|---|---|
| 5.1، 6.1 الفقرة 4، 6.2 | منصة FileWave لإدارة الأجهزة الطرفية، لإدارة الأجهزة والإبلاغ عن حالتها. توثّق FileWave إدارة FileVault على أجهزة Mac المسجّلة عبر Automated Device Enrollment أو ملف تعريف MDM، وحزمة Windows Compliance Pack التي تبلّغ عن حالة BitLocker ومفاتيح الاسترداد وتستطيع تفعيل BitLocker حيث يتضمنه إصدار Windows، واختبار تحديثات Apple وتحديثات Windows ونشرها، وجرد الأجهزة. | ليست برنامجاً لمكافحة البرمجيات الخبيثة. ولا يمكن تفعيل BitLocker إلا على إصدارات Windows المرخّصة له. وفي وضع Apple User Enrollment، تحذف FileWave بيانات المدرسة المُدارة فقط، لا الجهاز كله. |
| 6.1 الفقرة 5(b)، 6.5(1) | أقراص Kanguru Defender HDD350 الصلبة المشفّرة، وسيلةً من وسائل حفظ نسخة احتياطية غير متصلة ومنفصلة عن الشبكة. | القرص الذي يُوصل يدوياً لا يحقق الفقرة 5(a)، أي إجراءات النسخ الاحتياطي الآلية، ولا الفقرة 5(c)، أي خطة التعافي من الكوارث. |
| 6.3، 6.1 الفقرة 13(c) | تراخيص Adobe للتعليم، نبيعها بصفتنا بائعاً معتمداً من Adobe، مع التهيئة وإعداد Admin Console. | برامج Adobe من تطبيقات التعلّم التي يجب أن تعمل عبر هوية المدرسة، وليست نظام تسجيل دخول موحد تنشره المدرسة. |
| لا يوجد (حفظ الأجهزة المشتركة) | عربات وخزائن LapCabby: تورّدها PRO TECHnology وتوصلها وتركّبها، وتدرّب الموظفين الذين يستخدمونها. | ليست من متطلبات الدائرة. |
| 6.2 (إبقاء المعدات في حالة تشغيل جيدة) | التشخيص والإصلاح في الموقع أو في مركز الخدمة التابع لشركة PRO TECHnology في دبي. | لا نتولى مطالبات الضمان وقطع الغيار إلا للعلامات التجارية التي توزعها PRO TECHnology. وإمكانية زيارة مهندس للحرم المدرسي، ومدة الإصلاح، تعتمدان على المنتج وشروط ضمانه والموقع. |
| 6.1 الفقرات 1، 3، 6(b)، 11، 13(d) | لا يوفّر أي منتج معروض على هذا الموقع المصادقة متعددة العوامل أو جدران الحماية وتصفية الإنترنت أو منع فقدان البيانات أو السجلات أو إدارة الوضع الأمني للبرمجيات كخدمة بوصفها ضوابط على مستوى المدرسة كلها. | بعض باقات Dropbox تضيف التحقق بخطوتين وسجلات التدقيق، وباقة Dropbox Enterprise تضيف تصنيف البيانات، وبعض باقات Kanguru Remote Management Console (KRMC) تحتفظ بسجلات الأحداث، لكن لخدمتها أو أقراصها فقط. ويشمل نطاق عمل القسم الشبكات اللاسلكية والشبكات عموماً، فاسأل عمّا يستطيع دراسته لحرمك المدرسي. |
شركة PRO TECHnology هي الموزع والشريك لشركة FileWave في الشرق الأوسط، ويصف إعلان FileWave الصادر في 1 يوليو 2026 هذه الشراكة بأنها تشمل المبيعات والتطبيق والدعم المحلي في أنحاء المنطقة. ولترى كيف تبلّغ المنصة عن أجهزتك، احجز عرضاً توضيحياً لنظام FileWave في صالة العرض في الخليج التجاري أو في مدرستك. ولبقية الممارسات، راجع قسم تقنية المعلومات للشركات.
المصادر
قرأنا نص السياسة في ملفي PDF الإنجليزي والعربي الصادرين عن الدائرة (الإصدار 1.1، سبتمبر 2024)، بعد تنزيلهما ومطابقتهما مع صفحة السياسات على موقع الدائرة في 8 أكتوبر 2026. وفتحنا المصادر الأخرى في اليوم نفسه، وقرأنا صفحتي التشريعات الإماراتية وصفحة K-12 لدى Adobe من نسخ Internet Archive المؤرخة بين أغسطس وأكتوبر 2026، لأن المواقع الأصلية تحجب الوصول الآلي. وتعتمد الإجابة الخاصة بهيئة المعرفة والتنمية البشرية (KHDA) على تقرير نشرته Gulf News في 1 أكتوبر 2026، مذكور أدناه، وهو تقرير صحفي وليس وثيقة صادرة عن الهيئة.
- دائرة التعليم والمعرفة: سياسة المدارس بشأن الرقمية، الإصدار 1.1، سبتمبر 2024 (ملف PDF بالإنجليزية)
- دائرة التعليم والمعرفة: سياسة المدارس بشأن الرقمية، الإصدار 1.1 (ملف PDF بالعربية)
- دائرة التعليم والمعرفة: سياسات المدارس الخاصة بالصحة والسلامة والرفاهية (قائمة السياسات)
- المكتب الإعلامي لحكومة أبوظبي: دائرة التعليم والمعرفة تطلق سياسات جديدة ومحدّثة، 5 نوفمبر 2024
- التشريعات الإماراتية: المرسوم بقانون اتحادي رقم 45 لسنة 2021 بشأن حماية البيانات الشخصية
- التشريعات الإماراتية: المرسوم بقانون اتحادي رقم 34 لسنة 2021 في شأن مكافحة الشائعات والجرائم الإلكترونية
- قاعدة معرفة FileWave: البدء باستخدام FileVault في FileWave
- قاعدة معرفة FileWave: إدارة BitLocker لنظامي Windows 10 و11
- قاعدة معرفة FileWave: إدارة الأجهزة الشخصية (BYOD) عبر Apple User Enrollment
- قاعدة معرفة FileWave: إدارة تحديثات أنظمة التشغيل عبر FileWave
- FileWave: شركة PRO TECHnology وشركة FileWave توسّعان الإدارة الموحدة للأجهزة الطرفية في الشرق الأوسط، 1 يوليو 2026
- Adobe: صفحة خصوصية الطلبة في التعليم المدرسي (K-12)
- Gulf News: هيئة المعرفة والتنمية البشرية تصدر قواعد واضحة لاستخدام الطلبة للذكاء الاصطناعي والهواتف المحمولة، 1 أكتوبر 2026 (تقرير صحفي)
الأسئلة الشائعة
متى أصبح امتثال المدارس الخاصة في أبوظبي لسياسة ADEK الرقمية إلزامياً؟
منذ بداية الفصل الدراسي الأول من العام الدراسي 2025/2026. فالسياسة، في إصدارها 1.1 بتاريخ سبتمبر 2024، دخلت حيز التنفيذ في الفصل الدراسي الأول من العام 2024/2025، ومنحت المدارس عاماً دراسياً واحداً لتحقيق الامتثال الكامل، كما ينص البند 9.1. وتنطبق على المدارس الخاصة ومدارس الشراكات التعليمية في أبوظبي. ويُخضع البند 9.2 عدم الامتثال للمساءلة القانونية وللعقوبات وفق لوائح الدائرة، لكنه لا يذكر أي مبالغ. تحقّق من موقع adek.gov.ae من عدم صدور إصدار أحدث قبل الاعتماد على هذه التواريخ.
هل تشمل سياسة ADEK الرقمية مؤسسات التعليم المبكر أو المدارس الحكومية؟
تحدد السياسة نطاقها بالمدارس الخاصة ومدارس الشراكات التعليمية في أبوظبي فقط، وتنص على أن أي تعميم صدر قبلها، أو يصدر لاحقاً خاصاً بمدارس الشراكات التعليمية، يتقدّم على متطلباتها. وقد حصلت مؤسسات التعليم المبكر على مجموعة منفصلة من 27 سياسة جديدة من الدائرة، أُعلنت في 5 نوفمبر 2024 إلى جانب 39 سياسة محدّثة للمدارس الخاصة. ولا تذكر السياسة الرقمية شيئاً عن المدارس الحكومية، لذا تأكد مع الدائرة أو مع الجهة المشغّلة لمدرستك من القواعد التي تنطبق على حرم مدرسي بعينه.
هل تشترط دائرة التعليم والمعرفة تشفير أجهزة اللابتوب والتابلت في المدارس؟
نعم، على الأجهزة التي تديرها المدرسة. يشترط البند 6.1 الفقرة 4 تشفير القرص الصلب للجهاز والتحديث الأمني المنتظم، مع برنامج لمكافحة الفيروسات أو البرمجيات الخبيثة مثبّت ومحدّث باستمرار. ويطلب البند 6.1 الفقرة 2 أيضاً تشفير البيانات أثناء النقل وأثناء التخزين. ولا تسمّي السياسة أي منتج أو طريقة للتشفير، فالمدرسة تختار أدواتها وتحتفظ بالأدلة، مثل قائمة أجهزة تبيّن حالة التشفير، للمراجعة السنوية.
ماذا تقصد دائرة التعليم والمعرفة بالنسخ الاحتياطية «المؤمنة والمخزنة بعيداً عن الشبكة»؟
العبارة واردة في البند 6.1 الفقرة 5(b)، ولا تعرّف الدائرة كلمة «مؤمنة» (vaulted) بأكثر من ذلك. وتطلب الفقرة نفسها نسخاً احتياطية منتظمة وآلية للبيانات المهمة وخطة للتعافي من الكوارث. ويضيف البند 6.5 أن المدارس التي تخزّن بياناتها في الموقع تحفظ النسخ الاحتياطية بشكل آمن ومنفصل عن شبكة المدرسة، ويطلب البند 7.3 إجراءات استعادة مكتوبة، ويذكر البند 2.2 استعادة النسخ الاحتياطية مثالاً على ما تختبره المراجعة السنوية. وطريقة حفظ النسخة قرار المدرسة، وعليها أن توثّقه.
هل تسمح سياسة ADEK الرقمية بالأجهزة الشخصية (BYOD) للطلبة والموظفين؟
السياسة لا تشترطها ولا تمنعها، لكنها تضع شروطاً إذا طبّقتها المدرسة. ينص البند 5.1 على أن المدرسة التي تسمح للموظفين بالوصول إلى بياناتها أو أنظمتها من أجهزة أخرى، أو لديها سياسة للأجهزة الشخصية للموظفين أو الطلبة، يجب أن تحدد تدابير للسلامة الرقمية وتنفّذها، مثل الحد الأدنى لمواصفات الجهاز ومتطلبات مكافحة الفيروسات. ويضيف البند 4.1 أن سياسات الاستخدام المسؤول يجب أن تضع قواعد لاستخدام الأجهزة الشخصية على شبكة المدرسة وفي مبانيها، بما في ذلك أثناء الرحلات الميدانية. راجع سياسات الدائرة وتعاميمها الأخرى قبل توسيع البرنامج ليشمل هواتف الطلبة الخاصة.
هل يجب على المدارس حجب VPN عن الطلبة وفق سياسة ADEK؟
يجب عليها تقييده. ينص البند 4.1 الفقرة 2(a) على أن تقيّد المدارس استخدام الطلبة للشبكات الافتراضية الخاصة (VPN) داخل مباني المدرسة أو عبر شبكاتها، ما لم يُصرّح بها صراحةً لأغراض تعليمية أو إدارية محددة. ومكان هذه القاعدة سياسة الاستخدام المسؤول. ويجري تطبيقها عادة عبر جدار الحماية وإعدادات التصفية في المدرسة، التي يغطيها البند 6.1 الفقرة 3 أيضاً، لكن السياسة لا تحدد طريقة تقنية بعينها.
من يجب أن تُبلغ المدرسة بعد وقوع حادث سيبراني وفق سياسة ADEK؟
وفق السياسة: فريق قيادة المدرسة ودائرة التعليم والمعرفة. يشترط البند 6.6 خططاً للاستجابة واستمرارية الأعمال تتضمن بروتوكولات للإبلاغ إلى كليهما. وينص البند 6.6(1) على ألا تُبلغ المدرسة بالحادث أي أطراف خارجية غير مزوّد الخدمة المعني والدائرة. ويضيف البند 6.6(2) أن تلتزم المدارس بقوانين الدولة المعمول بها، ومنها المرسوم بقانون اتحادي رقم 34 لسنة 2021 في شأن مكافحة الشائعات والجرائم الإلكترونية. تأكد من أي واجب إبلاغ آخر مع الدائرة ومع مستشارك القانوني.
هل يجوز لمتعهد تقنية المعلومات في المدرسة مشاركة بيانات الطلبة خارج الإمارات وفق سياسة ADEK؟
لا، دون موافقة الدائرة، بموجب البند التعاقدي الذي تشترطه السياسة. ينص البند 7.1(3)(a) على أن الاتفاقيات مع المتعاقدين يجب أن تتضمن اتفاقية عدم إفصاح لا يجوز بموجبها مشاركة البيانات الشخصية داخل الدولة أو خارجها، لأي غرض كان، دون موافقة صريحة من الدائرة. ولا تقول السياسة شيئاً أكثر تحديداً عن مكان استضافة الخدمات السحابية، وللمرسوم بقانون اتحادي رقم 45 لسنة 2021 قواعده الخاصة بنقل البيانات خارج الدولة، لذا تأكد مع الدائرة ومع مستشارك القانوني من كيفية تطبيق الاثنين على خدمة بعينها قبل الاعتماد عليها.
هل يكفي شراء أي منتج لتصبح المدرسة ممتثلة لسياسة ADEK الرقمية؟
لا. لا تسمّي ضوابط تقنية المعلومات في السياسة أي منتج أو مورّد أو شهادة أو إطار أمني. ويقوم الامتثال على الوثائق التي تنشرها المدرسة، والضوابط التي تطبّقها وفق الأقسام من 5 إلى 7، والمراجعة السنوية التي تقودها لجنة أو مسؤول الرفاهية الرقمية. وقد يكون المنتج وسيلة لتحقيق بند ما أو إثباته، مثل منصة تبلّغ عن حالة تشفير الأجهزة، لكن على المدرسة أن تحدد الضابط نفسه وتشغّله وتراجعه.
هل لدى هيئة المعرفة والتنمية البشرية (KHDA) سياسة رقمية مماثلة للمدارس الخاصة في دبي؟
ليس حتى 8 أكتوبر 2026: لم نجد وثيقة منشورة من الهيئة تتضمن قائمة ضوابط لتقنية المعلومات مثل قائمة دائرة التعليم والمعرفة. وذكرت Gulf News في 1 أكتوبر 2026 أن المديرة العامة للهيئة، عائشة ميران، تتوقع أن تكون سياسة الهيئة ومعاييرها بشأن الذكاء الاصطناعي والأجهزة جاهزة، على أمل أن يكون ذلك بحلول العام المقبل. وهذا تقرير صحفي وليس وثيقة صادرة عن الهيئة، لذا راجع الموقع الرسمي للهيئة قبل التخطيط لحرم مدرسي في دبي على أساسه. وسياسة ADEK تنطبق في أبوظبي فقط.
اسألنا أي بنود تقنية المعلومات في مدرستك نستطيع المساعدة فيها
أرسل عدد الأجهزة حسب نظام التشغيل، وطريقة عمل النسخ الاحتياطي حالياً، وفقرات البند 6.1 التي تريد المساعدة فيها. وسيوضح الفريق الأجزاء التي تستطيع PRO TECHnology توريدها، والأجزاء التي تقع خارج نطاقها.