منع تسرب البيانات عبر USB في الإمارات والسعودية: كيف تحمي بيانات الشركة من الخروج على الفلاشات والأقراص الخارجية
نُشر في · تقنية المعلومات للشركات في PRO TECHnology
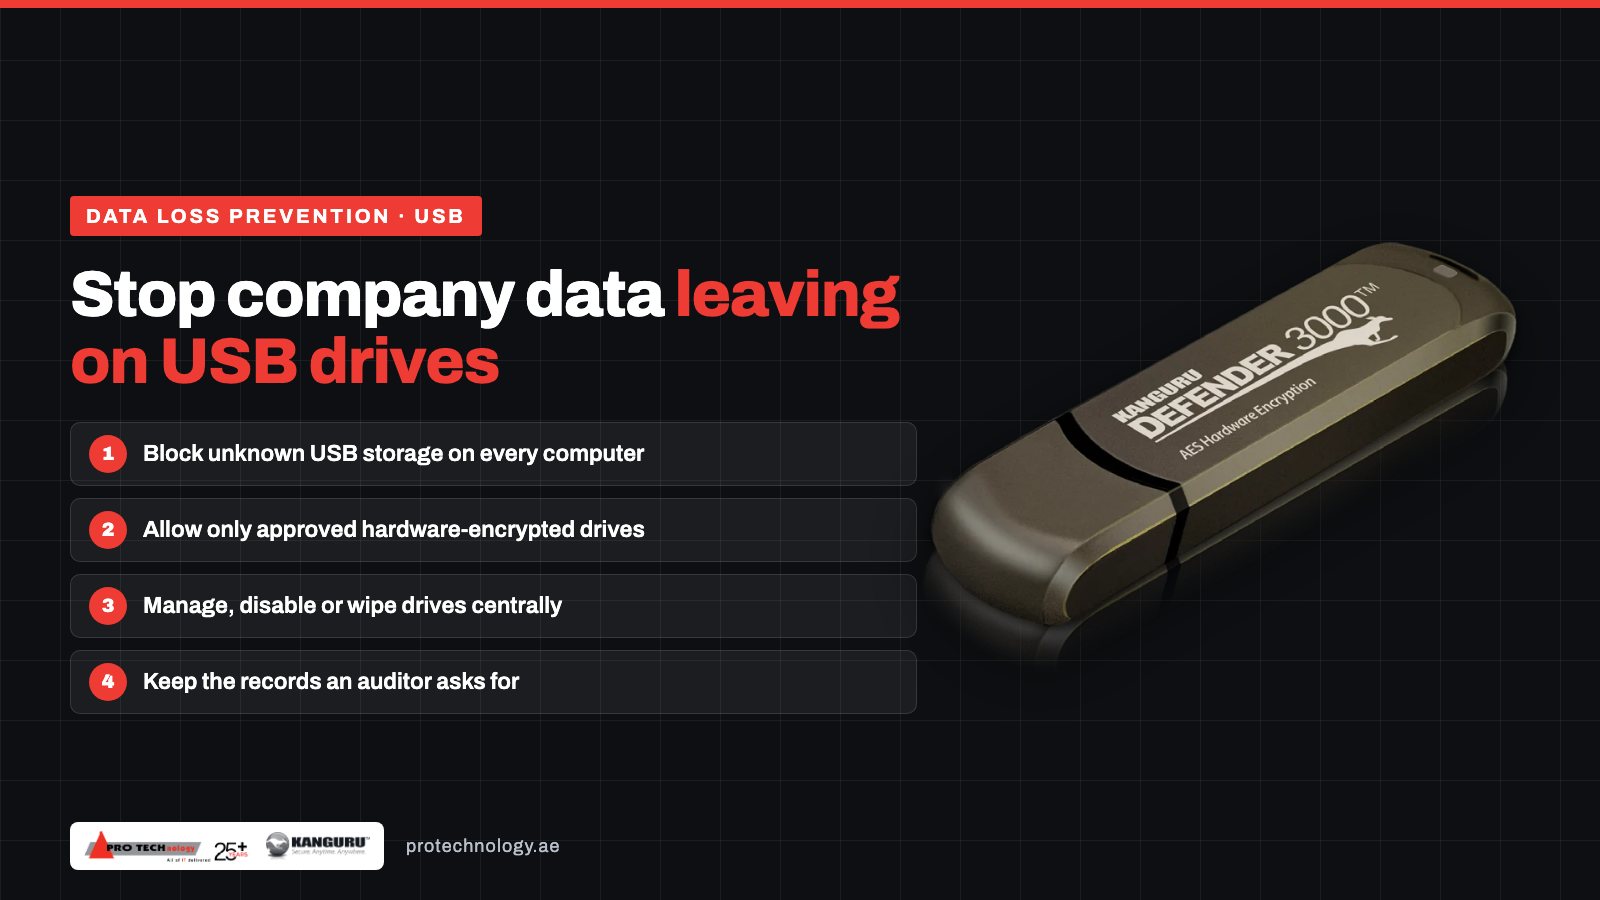
يقوم منع تسرب البيانات (DLP) عبر أقراص USB على ضابطين يعملان معاً: حواسيب الشركة ترفض أي وحدة تخزين USB لم يعتمدها قسم تقنية المعلومات، والأقراص التي يعتمدها القسم تشفّر كل ما عليها عتادياً وتبقى قابلة للإدارة بعد تسليمها. ثم تتيح لكم سياسة مكتوبة وسجلات النشاط إثبات احتواء حادثة فقدان أي قرص. وتشترط قوانين حماية البيانات في الإمارات والسعودية اتخاذ تدابير أمنية مناسبة والإبلاغ عن الخروقات، ويذكر القانون الإماراتي التشفير ضمن هذه التدابير.
- الثغرة
- فلاشات USB والأقراص الخارجية التي تخرج من مبنى الشركة وعليها بياناتها
- على الحواسيب
- التحكم في الأجهزة عبر Microsoft Defender for Endpoint أو Intune أو نهج المجموعة (Group Policy)؛ وإدارة التخزين على أجهزة Mac الخاضعة للإشراف التي تعمل بنظام macOS 15
- الأقراص المعتمدة
- أقراص Kanguru Defender المشفرة عتادياً؛ وتحمل فلاشة Defender 3000 شهادة FIPS 140-3 من المستوى 3 رقم #5364
- بعد التسليم
- منصة Kanguru KRMC: سياسة كلمات المرور، وتعطيل الأقراص المفقودة أو حذف بياناتها، وسجلات التدقيق
أبرز النقاط
- يحتاج منع تسرب البيانات عبر USB إلى شقّين معاً: حواسيب ترفض وحدات تخزين USB غير المعتمدة، وأقراص معتمدة مشفرة ومُدارة مركزياً.
- على Windows، تستطيع ميزة التحكم في الأجهزة في Microsoft Defender for Endpoint رفض كل وحدات التخزين القابلة للإزالة افتراضياً، ثم السماح بأقراص محددة، بما في ذلك السماح بالقراءة فقط.
- السماح بالأقراص بحسب الرقم التسلسلي لا يقبل إلا الأقراص التي سلّمتموها؛ أما السماح بحسب الطراز فيقبل أي قرص من ذلك الطراز، بما فيها الأقراص المشتراة بشكل شخصي.
- تضع منصة Kanguru KRMC قواعد كلمات المرور، وتعطّل الأقراص المفقودة أو تحذف بياناتها، وتصدّر سجلات التدقيق، لكنها لا تتحكم في منافذ USB على حواسيبكم.
- تذكر المادة 20 من قانون حماية البيانات الشخصية الإماراتي (PDPL) التشفير ضمن التدابير الأمنية التي يتوقعها؛ وتشترط القواعد السعودية إشعار سدايا (SDAIA) بالتسرب خلال 72 ساعة إذا كان الضرر محتملاً.
أهمية أقراص USB في منع تسرب البيانات حتى اليوم
يراقب منع تسرب البيانات كل طريق يمكن أن تخرج منه البيانات من المؤسسة: البريد الإلكتروني، والرفع إلى المواقع الإلكترونية، والمشاركة السحابية، والطباعة، ووحدات التخزين القابلة للإزالة. وأصبحت أدوات البريد الإلكتروني والسحابة تأتي اليوم بميزات DLP خاصة بها، لذلك كثيراً ما يكون منفذ USB هو القناة التي لا يتولى مسؤوليتها أحد. ويبقى هذا المنفذ قيد الاستخدام اليومي حيثما تكون الشبكات معزولة، أو تنتقل الملفات بين المواقع دون اتصال سريع، أو تتوقع جهة رقابية ضبط الوسائط القابلة للإزالة.
فقدان الأجهزة طريق حقيقي لخرق البيانات. فقد رصد تقرير التحقيقات في خروقات البيانات لعام 2025 الصادر عن Verizon ما مجموعه 149 حادثة ضمن نمط «الأصول المفقودة والمسروقة»، تأكد كشف البيانات في 122 منها؛ ويشمل هذا النمط الحواسيب المحمولة إلى جانب الأقراص (Verizon DBIR 2025). أما نتائج تقرير IBM لتكلفة خرق البيانات (Cost of a Data Breach) لعام 2026 في الشرق الأوسط، الذي يشمل السعودية والإمارات، فتضع متوسط تكلفة الخرق عند 8 ملايين دولار أمريكي (نتائج IBM للشرق الأوسط 2026).
ضابطان: حظر ما لم تعتمدوه، واعتماد ما تستطيعون إدارته
| التحكم | ما الذي يقدمه | الأدوات المعتادة | ما لا يفعله |
|---|---|---|---|
| التحكم في الأجهزة على حواسيب الشركة | يحظر وحدات تخزين USB غير المدرجة في قائمة الأجهزة المسموح بها، أو يسمح بها للقراءة فقط، ويسجّل كل محاولة | ميزة التحكم في الأجهزة في Microsoft Defender for Endpoint، ونظام Intune، ونهج المجموعة (Group Policy)؛ وإدارة التخزين من Apple على أجهزة Mac الخاضعة للإشراف | حماية البيانات على قرص معتمد بعد فقدانه |
| أقراص مشفرة عتادياً | يشفّر كل ما يُكتب على القرص، ويطلب كلمة مرور قبل فتحه | Kanguru Defender 3000، Defender SSD350، Defender HDD350 | منع أي شخص من نسخ الملفات إلى فلاشة غير معتمدة: فتلك مهمة الضابط الأول |
| الإدارة المركزية للأقراص | يضع قواعد كلمات المرور، ويعطّل الأقراص المفقودة أو يحذف بياناتها، ويصدّر سجلات التدقيق، ويُظهر المكان الذي اتصل منه القرص | منصة Kanguru KRMC، بنسخة Hosted (مستضافة) أو On-Premise (داخل المقر) | التحكم في منافذ USB على حواسيبكم |
| السياسة والسجلات | تحدد ما يجوز حمله، ومن يحمله، وعلى أي أقراص، وما يحدث عند فقدان أحدها | سياسة للوسائط القابلة للإزالة، وتقارير التحكم في الأجهزة، وسجلات KRMC | أن تؤدي دورها ما لم يعرفها الموظفون ويتحقق قسم تقنية المعلومات من تطبيقها |
الخطوة 1: حظر وحدات تخزين USB المجهولة على حواسيب الشركة
أجهزة Windows مع Microsoft Defender for Endpoint
تغطي ميزة التحكم في الأجهزة (Device control) في Defender for Endpoint وحدات التخزين القابلة للإزالة على Windows 10 و11، وتبقى معطّلة إلى أن تفعّلوها. اضبطوا الإجراء الافتراضي على الرفض (Deny)، ثم عرّفوا مجموعات الأجهزة المسموح بها بحسب معرّف المصنّع ومعرّف المنتج (Vendor ID / Product ID) أو الرقم التسلسلي أو مسار المثيل (Instance Path)، وامنحوا كل مجموعة قواعد سماح أو رفض أو تدقيق (Allow / Deny / Audit) للقراءة والكتابة والتنفيذ. ويمنح مثال السياسة الذي تنشره Microsoft نفسها أقراص USB صلاحية القراءة فقط، ويمكن للسياسة أيضاً ألا تسمح إلا بالأجهزة المشفرة بتقنية BitLocker (Microsoft: نظرة عامة على التحكم في الأجهزة؛ سياسات التحكم في الأجهزة).
تُنشأ هذه السياسات في Intune من المسار Endpoint security ثم Attack surface reduction ثم Device control. وتنبّه Microsoft إلى أن الإجراء الافتراضي لا يمكن تغييره من شاشات Intune، لذا يُضبط بدلاً من ذلك عبر إعداد OMA-URI أو عبر نهج المجموعة (Group Policy). وتظهر أحداث الحظر والسماح في تقرير التحكم في الأجهزة ضمن بوابة Defender، وفي ميزة Advanced hunting للبحث المتقدم (Microsoft: إعداد التحكم في الأجهزة؛ تقرير التحكم في الأجهزة).
أجهزة Windows دون Defender for Endpoint
تستطيع إعدادات Removable Storage Access في نهج المجموعة (Group Policy) رفض كل وحدات التخزين القابلة للإزالة، أو رفض الكتابة على الأقراص القابلة للإزالة، لكنها تعمل على مستوى فئة الأجهزة كلها، دون قائمة بالأقراص المسموح بها. ولكي لا تقبلوا إلا أقراصاً محددة بعينها، اجمعوا بين إعدادات تثبيت الأجهزة (Device Installation): اسمحوا بالأجهزة التي تطابق معرّفات الأجهزة المدرجة، وامنعوا تثبيت أي جهاز لا يصفه إعداد آخر (Microsoft: سياسة وحدات التخزين القابلة للإزالة؛ تقييد أجهزة USB).
أجهزة Mac
بدءاً من macOS 15، يتيح إعداد إدارة التخزين (storage management) من Apple لخدمة إدارة الأجهزة أن تسمح بوحدات التخزين الخارجية والشبكية أو تحظرها أو تقصرها على القراءة فقط، على أجهزة Mac الخاضعة للإشراف (supervised). وتقول Apple إن كل خدمة إدارة تطبّق هذه الإعدادات بطريقتها الخاصة، لذا اختبروا سلوكها على جهاز Mac قبل التعميم (Apple: الجديد للمؤسسات في macOS Sequoia).
اسمحوا بالأقراص بحسب الرقم التسلسلي، لا بحسب الطراز فقط. فالقاعدة التي تسمح بمعرّف مصنّع ومعرّف منتج معيّنين تقبل كل قرص من ذلك الطراز، بما في ذلك قرص اشتراه أحد الموظفين على حسابه الخاص. أما القاعدة المبنية على الرقم التسلسلي فلا تقبل إلا الأقراص التي سلّمها قسم تقنية المعلومات وسجّلها.
الخطوة 2: تسليم فلاش ميموري وأقراص معتمدة مشفرة عتادياً
يجب أن تحمي الأقراص التي تسمحون بها البيانات حتى عند فقدانها. تحمل فلاش ميموري Kanguru Defender 3000 المشفرة شهادة FIPS 140-3 من المستوى 3 رقم #5364، وهي سارية على قائمة NIST منذ 30 يونيو 2026؛ أما شهادتها الأقدم FIPS 140-2 رقم #2401 فمدرجة الآن ضمن الشهادات التاريخية (Historical)، لذا اذكروا رقم شهادة 140-3 في المناقصات (شهادة NIST CMVP رقم #5364). وللملفات الكبيرة والنسخ الاحتياطي، يتوفر قرص SSD الخارجي Defender SSD350 والقرص الخارجي Defender HDD350، وهما قرصان خارجيان مشفران يعملان مع منصة الإدارة نفسها.
وحين يجب نقل الملفات إلى شبكة معزولة دون أن يخرج منها أي شيء، تذكر Kanguru مفتاحاً مادياً للحماية من الكتابة (write-protect) في طراز Defender Elite300 وطراز Elite30، لا في طراز Defender 3000 (Kanguru: جدول مقارنة طرازات Defender). ونتناول اختيار الطراز في دليل شراء Defender 3000، والشهادات في دليل FIPS 140-3 و FIPS 140-2 و FIPS 197.
الخطوة 3: إبقاء الأقراص تحت السيطرة بعد تسليمها
منصة الإدارة عن بُعد Kanguru Remote Management Console، أو KRMC اختصاراً، تُرخَّص بشكل منفصل، وتعمل بنسخة Hosted (مستضافة) أو On-Premise (داخل المقر). وتقول Kanguru إنها تستطيع تعطيل الأقراص المفقودة أو المسروقة أو حذف بياناتها، وفرض سياسات كلمات المرور والاستخدام، وجدولة تغيير كلمات المرور، وحصر عناوين IP والنطاقات التي يمكن استخدام القرص منها، وإظهار المكان الذي اتصل منه القرص واسم الحاسوب (hostname)، وتصدير سجلات التدقيق. ولا تحتفظ المنصة بالملفات المخزنة على الأقراص (Kanguru: عن الإدارة عن بُعد؛ حزمة الإدارة عن بُعد).
يتحقق القرص من وجود أوامر بانتظاره عند اتصاله، حتى قبل أن يفتح المستخدم قفله، لذلك يصل أمر التعطيل أو الحذف إلى القرص المفقود في المرة التالية التي يوصَل فيها بحاسوب متصل بالشبكة. وحتى ذلك الحين، فإن التشفير العتادي للقرص وكلمة مروره هما ما يحمي الملفات. ونشرح تسليم الأقراص وإعادة تعيين كلمات المرور وإجراءات الموظفين المغادرين في دليلنا عن إدارة فلاش ميموري المشفرة بنظام KRMC.
الخطوة 4: كتابة سياسة الوسائط القابلة للإزالة والاحتفاظ بالأدلة
- ما يجوز حمله. اربطوه بتصنيف البيانات لديكم: أي فئات البيانات يجوز وضعها على الوسائط القابلة للإزالة أصلاً، وأيها لا يجوز وضعه عليها أبداً.
- على أي أقراص. الأقراص التي يسلّمها قسم تقنية المعلومات فقط، المشفرة عتادياً والمسجّلة برقمها التسلسلي.
- من يجوز له حمله. أدوار وظيفية محددة بالاسم، مع مسار للطلب والموافقة لكل من سواها.
- الفحص. افحصوا الأقراص بحثاً عن البرمجيات الخبيثة عند توصيلها، وهو ما تطلبه أيضاً قواعد ضمان المعلومات في الإمارات.
- الفقدان والسرقة. بمن يتصل الموظف، وخلال كم من الوقت، ومن يعطّل القرص ويقرر ما إذا كان الإبلاغ عن الخرق واجباً.
- الموظفون المغادرون والتخلص من الأقراص. تُعاد الأقراص في آخر يوم عمل، وتُمسح أو تُتلف بطريقة موثّقة؛ راجعوا المسح الآمن للبيانات.
احتفظوا بثلاثة سجلات معاً: سجل الأقراص، وأحداث التحكم في الأجهزة على الحواسيب، وسجل التدقيق في KRMC. فهي معاً تُظهر أي قرص حمل أي بيانات، وأين استُخدم، وماذا فعل قسم تقنية المعلومات بعد فقدانه.
ما تطلبه قواعد حماية البيانات في الإمارات والسعودية
- قانون حماية البيانات الشخصية الإماراتي (PDPL)
- المرسوم بقانون اتحادي رقم 45 لسنة 2021، الساري منذ 2 يناير 2022. تشترط المادة 20 اتخاذ تدابير تقنية وتنظيمية مناسبة، وتذكر من بينها التشفير واستخدام الأسماء المستعارة؛ وتطلب المادة 8 من المعالِجين حماية الوسائط والأجهزة الإلكترونية التي يستخدمونها؛ وتوجب المادة 9 على المتحكم إبلاغ مكتب الإمارات للبيانات فور علمه بأي خرق، خلال المهلة التي ستحددها اللائحة التنفيذية. ويخرج عن نطاقه البيانات الحكومية، والبيانات الصحية والمصرفية الخاضعة لقوانين خاصة بها، والمناطق الحرة التي لها قوانين خاصة بحماية البيانات مثل DIFC و ADGM (التشريعات الإماراتية: المرسوم بقانون اتحادي رقم 45 لسنة 2021).
- الوضع في الإمارات، نوفمبر 2026
- لا تُدرج بوابة التشريعات الإماراتية أي لائحة تنفيذية لقانون حماية البيانات الشخصية حتى 16 نوفمبر 2026، وتُمنح الجهات مهلة ستة أشهر للامتثال بعد صدورها. وفي يونيو 2026 تولّت هيئة جديدة للذكاء الاصطناعي والبيانات اختصاصات مكتب الإمارات للبيانات، لذا تحققوا من الجهة التي تستقبل بلاغات الخروقات عند كتابة إجراءاتكم.
- نظام حماية البيانات الشخصية السعودي (PDPL)
- تشترط المادة 19 اتخاذ التدابير التنظيمية والإدارية والتقنية اللازمة. وتطلب اللائحة التنفيذية من الجهات اعتماد ضوابط الهيئة الوطنية للأمن السيبراني أو معايير أمنية معترف بها، وإبلاغ سدايا (SDAIA) خلال 72 ساعة من العلم بأي تسرب قد يُلحق ضرراً، مع إبلاغ المتأثرين دون تأخير غير مبرر. ويُطبَّق النظام منذ 14 سبتمبر 2023، مع توقّع الامتثال اعتباراً من 14 سبتمبر 2024 (سدايا: اللائحة التنفيذية).
- ضوابط NCA ECC-2:2024 السعودية
- يدعو الضابط 2-3-3-2 إلى التقييد الحازم لاستخدام وسائط التخزين الخارجية وإلى أمنها، ويغطي الضابط 2-14-3-4 الإتلاف الآمن لوسائط التخزين وإعادة استخدامها. وهذه الضوابط ملزمة للجهات الحكومية وللجهات المشغّلة للبنى التحتية الوطنية الحساسة (الهيئة الوطنية للأمن السيبراني: الضوابط الأساسية للأمن السيبراني).
- معيار ضمان المعلومات الإماراتي
- يطلب الإصدار 2.1 الصادر عن مجلس الأمن السيبراني لدولة الإمارات من الجهات تقييد وسائط التخزين القابلة للإزالة ومراقبتها (T1.4.1)، ويذكر حظر منافذ USB مثالاً على الحماية من تسرب المعلومات (T1.3.5)، ويشترط تشفير البيانات المصنّفة على الوسائط المحمولة، على أن تكون هذه الوسائط من توفير الجهة نفسها (T3.4.2). ويسري المعيار على الجهات الاتحادية والبنية التحتية الحيوية للمعلومات (مجلس الأمن السيبراني لدولة الإمارات: معيار ضمان المعلومات).
يلخّص هذا القسم نصوصاً منشورة راجعناها في 16 نوفمبر 2026، وهو ليس استشارة قانونية، والنص العربي لكل قانون هو المعتمد عند اختلافه عن ترجمته الإنجليزية.
التعامل مع فلاشة مفقودة
مثال افتراضي. تنسى مهندسة في شركة مقاولات بدبي فلاشة Defender 3000 في سيارة أجرة، فتبلّغ عنها خلال ساعة كما تنص السياسة. يعطّل قسم تقنية المعلومات الفلاشة في KRMC، ويراجع سجل الأقراص لمعرفة ملفات المشروع التي سُلّمت الفلاشة من أجلها، ويراجع سجل التحكم في الأجهزة لمعرفة آخر مكان استُخدمت فيه. ولأن الفلاشة كانت مشفرة عتادياً ومقفلة، يسجّل مسؤول حماية البيانات الحادثة وأدلتها. يوضّح هذا المثال الخطوات السابقة، وهو ليس حالة لأحد العملاء.
أقراص Kanguru ومنصة KRMC من PRO TECHnology
شركة PRO TECHnology هي الموزع الحصري لشركة Kanguru وشريكها في الشرق الأوسط. نورّد أقراص Defender وتراخيص KRMC، ونساعدكم على تسجيل الأقراص وكتابة قواعد الأجهزة المسموح بها على حواسيبكم، وندعمكم من دبي. راجعوا صفحة Kanguru في الإمارات ودول الخليج، أو دليلنا عن فلاش ميموري مشفرة للجهات الحكومية والدفاعية، أو مقالة فلاش ميموري مشفرة أم التخزين السحابي لمعرفة متى لا يكون القرص الأداة المناسبة.
المصادر
راجعنا في 16 نوفمبر 2026 القوانين واللوائح، وصفحات Microsoft، وصفحات Apple، وصفحات Kanguru، وشهادة NIST. ونلخّص القوانين ولا ننقل نصوصها كاملة، وهذه الصفحة ليست استشارة قانونية.
- التشريعات الإماراتية: المرسوم بقانون اتحادي رقم 45 لسنة 2021 بشأن حماية البيانات الشخصية (PDPL)
- سدايا: اللائحة التنفيذية لنظام حماية البيانات الشخصية
- الهيئة الوطنية للأمن السيبراني: الضوابط الأساسية للأمن السيبراني
- مجلس الأمن السيبراني لدولة الإمارات: معيار ضمان المعلومات
- Microsoft: سياسات التحكم في الأجهزة في Defender for Endpoint
- Kanguru: الإدارة عن بُعد
- NIST CMVP: الشهادة رقم #5364
- IBM: تقرير تكلفة خرق البيانات 2026، نتائج الشرق الأوسط
الأسئلة الشائعة
ما المقصود بمنع تسرب البيانات عبر USB؟
هو الجزء من منع تسرب البيانات (DLP) الذي يغطي وحدات التخزين القابلة للإزالة: تحظر حواسيب الشركة أقراص USB التي لم يعتمدها قسم تقنية المعلومات، وتكون الأقراص المعتمدة مشفرة عتادياً ومُدارة مركزياً، مع سياسة وسجلات تُظهر ما جرى لكل قرص منها.
كيف نحظر وحدات تخزين USB ونسمح في الوقت نفسه بأقراص الشركة؟
اضبطوا التحكم في الأجهزة على حواسيبكم بحيث يرفض وحدات التخزين القابلة للإزالة افتراضياً، ثم اسمحوا بالأقراص التي سلّمتموها، ويُفضَّل أن يكون ذلك بحسب الرقم التسلسلي. على Windows تؤدي هذه المهمة ميزة التحكم في الأجهزة في Microsoft Defender for Endpoint أو إعدادات تثبيت الأجهزة في نهج المجموعة (Group Policy)؛ وعلى أجهزة Mac الخاضعة للإشراف التي تعمل بنظام macOS 15، يؤديها إعداد إدارة التخزين من Apple.
هل يشترط قانون حماية البيانات في الإمارات التشفير؟
تذكر المادة 20 من قانون حماية البيانات الشخصية الإماراتي (PDPL) التشفير واستخدام الأسماء المستعارة ضمن التدابير التقنية والتنظيمية المناسبة التي تشترطها. وما يُعد مناسباً يتوقف على البيانات والمخاطر، لذا احصلوا على استشارة قانونية بشأن حالتكم.
هل تسمح قواعد ضمان المعلومات في الإمارات باستخدام أقراص USB؟
نعم، مع ضوابط. يطلب الإصدار 2.1 من معيار ضمان المعلومات الإماراتي من الجهات تقييد وحدات التخزين القابلة للإزالة ومراقبتها، وتشفير البيانات المصنّفة على الوسائط المحمولة التي توفّرها الجهة نفسها. ويسري المعيار على الجهات الاتحادية والبنية التحتية الحيوية للمعلومات.
هل نسمح بأقراص USB بحسب الطراز أم بحسب الرقم التسلسلي؟
بحسب الرقم التسلسلي متى أمكن. فقاعدة الطراز تقبل أي قرص من ذلك الطراز، بما فيها الأقراص المشتراة بشكل شخصي؛ أما قاعدة الرقم التسلسلي فلا تقبل إلا الأقراص التي سلّمها قسم تقنية المعلومات وسجّلها.
ما الذي يحمي البيانات على قرص مفقود لا يُوصَل بأي حاسوب مرة أخرى؟
القرص نفسه فقط: تشفيره العتادي وكلمة مروره. فأمر التعطيل أو الحذف عن بُعد لا يصل إلى القرص إلا عند اتصاله التالي، ولهذا يجب أن تكون الأقراص المعتمدة مشفرة عتادياً.
خطّطوا معنا لمنع تسرب البيانات عبر USB
أخبرونا بعدد الأشخاص الذين يحتاجون إلى الوسائط القابلة للإزالة، وأنظمة التشغيل التي تستخدمونها، والقواعد التي تقدّمون تقارير الامتثال وفقاً لها. وسنقترح عليكم من دبي الأقراص، وإعداد KRMC، وتجربة أولية.