فلاش ميموري مشفرة (USB) للجهات الحكومية والدفاعية والبنية التحتية الحيوية في الإمارات والشرق الأوسط
نُشر في · حُدّث في · تقنية المعلومات للشركات في PRO TECHnology
تُكتب معظم سياسات الوسائط القابلة للإزالة وكأن الخطر الوحيد هو فقدان الفلاشة، مع أن الفقدان أسهل مشكلة في القائمة. يشرح هذا الدليل ما يحدث فعلاً مع وحدات تخزين USB في الجهات الحكومية والدفاعية والبنية التحتية الحيوية، وما يتطلبه تشغيل برنامج محكم لإدارتها بدلاً من الاكتفاء بشراء فلاش ميموري مشفرة ومعتمدة.
أبرز النقاط
- فقدان الفلاشة هو الخطر الذي يستعد له الجميع. أما الوسائط المجهولة وهجمات البرنامج الثابت والنسخ من الداخل والتوريد غير المنضبط فهي التي تسبب الحوادث فعلاً.
- BadUSB ليس فيروساً على الفلاشة، بل هجوم على البرنامج الثابت (Firmware) لوحدة التحكم، يجعل الجهاز يتظاهر بأنه لوحة مفاتيح أو محوّل شبكة. ولا يكتشفه فحص مكافحة الفيروسات.
- البرنامج الثابت الموقّع رقمياً هو الحماية الفعلية من هذا النوع من الهجمات، لأن الجهاز يرفض أي برنامج ثابت لا يستطيع التحقق منه.
- شراء فلاشة معتمدة خطوة في المشتريات، لا نتيجة أمنية. فمن دون تسليم موثّق وتسجيل وتدقيق وإجراءات عند مغادرة الموظفين، تملك المؤسسة أجهزة معتمدة ولا تملك السيطرة.
- الإدارة عن بُعد هي ما يحوّل فقدان الفلاشة من حادثة إلى سطر في سجل، لكن بشرط أن تكون الفلاشة مسجّلة قبل فقدانها.
- إذا كان الموظفون لا يزالون يحملون فلاشات شخصية، فقد فشل البرنامج مهما كان ما اشترته المؤسسة. سهولة الاستخدام أداة أمنية في حد ذاتها.
لماذا يُعد فقدان الفلاشة أهون المشكلات؟
اسأل أي فريق أمني عمّا يقلقه في وحدات تخزين USB، وستسمع الإجابة نفسها تقريباً: سينساها أحدهم في سيارة أجرة. إنه قلق مفهوم، وهو أيضاً أسهل السيناريوهات حلاً. فالفلاشة المشفرة عتادياً إذا فُقدت لا تساوي لمن يجدها أكثر من ثقالة ورق.
الحوادث التي تضر بالمؤسسات فعلاً هي غالباً تلك التي لم يكتب لها أحد سياسة. وهي تنقسم إلى خمس مجموعات، أولها فقط يتعلق بفقدان شيء ما.
1. فقدان الفلاشات أو سرقتها
الحالة المألوفة. يحلها تشفير لا يمكن إيقافه، وتجعلها الإدارة عن بُعد قابلة للتدقيق. وتجدر الإشارة إلى أن عبارة «نحن نشفّر فلاشاتنا» لا تصح إلا إذا كان الجهاز نفسه يفرض التشفير بدلاً من ترك الأمر للمستخدم.
2. وسائط مجهولة تصل من خارج المؤسسة
مقاول يحضر برنامجاً ثابتاً على فلاشة. مورّد يسلّم بيانات مسح ميداني. شخص يجد فلاشة في موقف السيارات. وفي كل حالة يوشك جهاز غير خاضع للرقابة أن يتصل بنظام خاضع لها، والمؤسسة لا تعرف ما الذي عليه ولا ما هو.
3. هجمات على مستوى البرنامج الثابت
هنا يكون الجهاز نفسه هو السلاح، لا الملفات المخزنة عليه. هذه فئة هجمات BadUSB، ونشرحها بالتفصيل أدناه لأنها الأكثر سوء فهم لدى من يكتبون سياسات الوسائط القابلة للإزالة.
4. النسخ من الداخل
شخص يملك صلاحية مشروعة ينسخ مواد يحق له الاطلاع عليها ولا يحق له إخراجها. لا توجد برمجيات خبيثة، ولا تُخرق قاعدة واضحة لحظة النسخ. والتشفير لا يفيد هنا إطلاقاً؛ ما يفيد هو معرفة الفلاشات الموجودة، ومن يحملها، وما الذي كُتب عليها.
5. التوريد غير المنضبط
فلاشات تشتريها الإدارات بشكل عشوائي، أو يحضرها الموظفون من منازلهم، أو يحصلون عليها في مؤتمر. هي غير مسجّلة وغير مُدارة وغير مرئية. وقد تملك المؤسسة درجاً مليئاً بالفلاشات المعتمدة، بينما تنتقل معظم بياناتها على أجهزة لم يوافق عليها أحد.
أربع من هذه المشكلات الخمس لا يحلها شراء فلاشة أفضل، بل يحلها تشغيل برنامج متكامل لإدارتها، وهو موضوع النصف الثاني من هذا المقال.
ما هو BadUSB، وهل يمكن حماية الفلاشة منه؟
الإجابة المختصرة: BadUSB هجوم يعيد كتابة البرنامج الثابت لوحدة التحكم داخل جهاز USB، فيقدّم الجهاز نفسه للحاسوب على أنه شيء آخر غير وحدة تخزين، وغالباً لوحة مفاتيح. ولأن نظام التشغيل يثق بلوحات المفاتيح، يستطيع الجهاز عندها كتابة الأوامر بسرعة الآلة. والحماية هي البرنامج الثابت الموقّع، لأن الجهاز الذي لا يقبل إلا برنامجاً ثابتاً يحمل توقيعاً صالحاً لا يمكن إعادة برمجته بهذه الطريقة.
التفاصيل تستحق الفهم، لأنها تغيّر ما يجب أن تسأل عنه المورّد.
يحتوي كل جهاز USB على وحدة تحكم صغيرة لها برنامجها الثابت الخاص. هذا البرنامج هو ما يخبر الحاسوب بنوع الجهاز. فالفلاشة تقول «أنا وحدة تخزين»، ولوحة المفاتيح تقول «أنا لوحة مفاتيح». ونظام التشغيل يصدّق ذلك، لأنه لا توجد آلية مدمجة تُلزم الجهاز بإثبات ما يدّعيه.
يستبدل هجوم BadUSB هذا البرنامج الثابت. فيبقى الجهاز بشكل الفلاشة العادية وسلوكها، وقد تكون الملفات عليه بريئة تماماً. لكنه عند توصيله يستطيع أيضاً أن يعلن عن نفسه لوحة مفاتيح ويبدأ بإرسال ضغطات المفاتيح: يفتح نافذة الأوامر، ويغيّر الإعدادات، ويجلب شيئاً من الشبكة. ويمكنه أن يقدّم نفسه محوّل شبكة ويعيد توجيه حركة البيانات.
يترتب على ذلك أمران، وكلاهما مهم للسياسة:
- برامج مكافحة الفيروسات لا تكتشفه. فالفحص ينظر إلى الملفات في منطقة التخزين، والهجوم ليس في الملفات، بل في البرنامج الثابت للجهاز، تحت المستوى الذي تفحصه برامج مكافحة البرمجيات الخبيثة. وقد تجتاز الفلاشة الفحص بنجاح وتبقى معادية.
- إعادة التهيئة لا تزيله. فالتهيئة تعيد كتابة منطقة التخزين لا البرنامج الثابت لوحدة التحكم. ويبقى الجهاز مخترقاً بعد التهيئة، ولهذا فإن عبارة «نهيّئ كل ما يصلنا» ليست أداة الحماية التي يظنها الناس.
الحماية الحقيقية تبدأ في المصنع. فإذا كان البرنامج الثابت للجهاز موقّعاً رقمياً، وكانت وحدة التحكم ترفض تحميل أي برنامج ثابت دون توقيع صالح، فلا يستطيع المهاجم استبداله ببرنامجه. وتصف الشركة المصنّعة فلاشة Kanguru Defender 3000 بأنها تحمل برنامجاً ثابتاً آمناً موقّعاً رقمياً بتقنية RSA، وهذه هي الخاصية المهمة هنا.
الاستنتاج العملي للسياسة ليس براقاً: تحكّم في الأجهزة المسموح بتوصيلها أصلاً، بدلاً من محاولة فحص الأجهزة بعد وصولها. فالفحص يخبرك عن الملفات، ولا يخبرك شيئاً عن حقيقة الجهاز.
لماذا تتعامل الجهات الحكومية والدفاعية مع USB بطريقة مختلفة؟
في المؤسسة التجارية تكون أسوأ نتيجة لسوء التعامل مع ملف خسارة مالية أو ضرراً بالسمعة في الغالب. أما في العمل الحكومي والدفاعي فالحساب مختلف، وهذا يغيّر معنى «الحد المقبول».
ثلاثة عوامل تصنع هذا الفرق. المواد لا تنتهي صلاحيتها. تفقد البيانات التجارية قيمتها بسرعة؛ أما ملف موظف أو مخطط موقع أو منتج استخباراتي فقد يظل حساساً لعقود، لذا تبقى الفلاشة التي يُعثر عليها بعد سنوات مشكلة. الخصم قادر. يفترض أمن المستهلكين وجود مهاجم انتهازي؛ أما الأمن الدفاعي فعليه أن يفترض مهاجماً واسع الموارد يملك الوقت والمعدات والصبر لمهاجمة العتاد نفسه بدلاً من تخمين كلمة المرور. العواقب لا يمكن تداركها. قاعدة البيانات التجارية المخترقة تُعالَج، لكن تفصيلاً تشغيلياً انكشف لا يمكن إخفاؤه من جديد.
هذا هو المنطق وراء جعل التشفير المعتمد شرطاً في المشتريات لا مجرد تفضيل. فحين لا تستطيع المؤسسة فحص الهندسة الداخلية لمنتج المورّد بنفسها، تعتمد على مختبر مستقل قام بذلك، وهذا بالضبط ما يعنيه اعتماد FIPS. وتجد المعايير والمستويات وما يغطيه كل منها في دليلنا المفصّل لمعايير FIPS 140-3 ومعيار FIPS 140-2 ومعيار FIPS 197، بما في ذلك طريقة التحقق من الشهادة بنفسك، وكيف تتعامل التشريعات في الإمارات والسعودية مع الوسائط القابلة للإزالة. ولا يكرر هذا المقال ذلك المحتوى.
تحذير يستحق التكرار، لأنه أكثر سوء فهم شيوعاً في وثائق المناقصات: شراء فلاشة معتمدة لا يجعل المؤسسة ممتثلة. فالاعتماد بيان عن وحدة تشفير تحقق منها مختبر. أما الامتثال فبيان عن المؤسسة نفسها: سياساتها وسجلاتها وتدريبها وقدرتها على إثبات ذلك كله أمام المقيّم. والعتاد المعتمد جزء من الامتثال، لكنه لا يغني عنه أبداً.
الطيران والمرافق والبنية التحتية الحيوية
خارج القطاع الحكومي، تواجه أشد مشكلات الوسائط القابلة للإزالة البيئاتُ التي لا يمكن فيها ببساطة توصيل الحواسيب بالشبكة: الطيران، ومرافق الكهرباء والمياه، والمنشآت الصناعية.
أنظمة التقنيات التشغيلية هذه معزولة عمداً. والعزل أداة أمنية حقيقية، لكنه يخلق مشكلة عملية محددة، لأن هذه الأنظمة لا تزال تحتاج إلى ما يُنقل إليها: تحديثات البرمجيات، وتصحيحات المورّدين، وتغييرات الإعدادات، وبيانات الملاحة والأداء، وملفات المعايرة. وكل ذلك يصل على وسائط قابلة للإزالة، لعدم وجود مسار شبكي.
والنتيجة أن الوسائط القابلة للإزالة تصبح المسار الوحيد إلى أكثر الأنظمة حساسية في المؤسسة. في الشبكة المؤسسية العادية يكون USB خطراً واحداً من مخاطر كثيرة، أما في البيئة المعزولة فهو الخطر الأول لأنه الباب الوحيد. ولهذا تتعامل أطر الأمن الصناعي وأمن الطيران مع عملية النقل نفسها على أنها إجراء خاضع للرقابة، لا وسيلة لتسهيل عمل تقنية المعلومات.
ويترتب على ذلك أمران لكل من يحدد مواصفات الفلاشات لهذه البيئات. يجب أن تُخصص الأجهزة لهذه المهمة وألا تُستخدم في أي مكان آخر، أي أن تكون قابلة للتعريف ومُسلّمة ومتتبَّعة، لا مأخوذة من مخزون عام. ويجب أن يتحمل ما يُستخدم الظروف المادية للموقع. فمحطة التحويل الكهربائية وساحة الطائرات ومنصة الحفر وأرضية المصنع ليست مكتباً، ولهذا تظهر تصنيفات الحماية من دخول الغبار والماء (IP) في هذه المواصفات أصلاً.
كيف تنقل الملفات إلى نظام معزول عن الشبكة دون كسر العزل؟
العزل الشبكي (Air gap) لا يكون حقيقياً إلا إذا حمته عملية النقل. فالفلاشة التي وُصلت بحاسوب محمول متصل بالإنترنت ثم وُصلت بنظام معزول قد عبرت الفجوة، مهما قالت السياسة.
إجراء النقل العملي له عناصر قليلة لا تقبل التفاوض: وسائط مخصصة للنقل ولا تُستخدم لغيره، وخطوة وسيطة نظيفة ومحددة يُفحص فيها المحتوى قبل أن يقترب من النظام المحمي، وتشفير يجعل الوسائط بلا قيمة إذا ضاعت في الطريق، وسجل لكل عملية نقل: ما الذي نُقل، ومتى، ومن وافق عليه، وعلى أي جهاز.
هذه النقطة الأخيرة هي ما يجعل الإدارة عن بُعد ضرورية في البيئات المعزولة، لأن سجل التدقيق هو ما يطلبه المقيّم. ويشرح مقالنا المرافق عن الاختيار بين فلاش ميموري مشفرة والنقل السحابي متى تكون الوسائط المادية الخيار الصحيح فعلاً ومتى تكون مجرد عادة.
الخاصيتان اللتان يجب أن تتوفرا في الفلاشة
قبل تفاصيل المنتجات، يجدر أن نوضح ما يميّز الفلاشة الآمنة عن العادية، لأن الاثنتين تبدوان متطابقتين على المكتب.
تشفير ينفّذه الجهاز نفسه لا الحاسوب. في الفلاشة المشفرة عتادياً يوجد محرك التشفير والمفاتيح داخل الفلاشة نفسها. لا يستطيع المستخدم إيقافه، ولا أن يختار عدم استخدامه، ولا أن ينسخ إليها ملفاً غير محمي بالخطأ. أما التشفير البرمجي فيعتمد على أن يتصرف المستخدم والحاسوب المضيف بشكل صحيح، ولهذا يفشل في المواقف نفسها التي اشتريته من أجلها. ونقارن بين النوعين في صفحة Kanguru.
اعتماد مستقل لذلك التشفير. كل مورّد يقول AES-256. والاعتماد هو الفرق بين الادعاء والتطبيق الذي جرى التحقق منه: مختبر معتمد يختبر وحدة التشفير وفق معيار منشور، ثم يصدر المعهد الوطني الأمريكي للمعايير والتقنية (NIST) شهادة يمكنك البحث عنها. ويمكنك البحث في السجل بنفسك عبر برنامج NIST لاعتماد وحدات التشفير (CMVP)، ويشرح دليل FIPS بالضبط ما الذي تبحث عنه.
ما وظيفة كل منتج من منتجات Kanguru؟
لا تملك كل أجهزة Kanguru جميع الإمكانات، ومعاملة المجموعة كأنها قابلة للتبادل هي ما يفسد المواصفات. فالعائلات تختلف في مستوى الاعتماد وشكل الجهاز وسعة التخزين.
فلاشة Defender 3000 هي الطراز الذي يُحدَّد حين يكون الاعتماد شرطاً إلزامياً. وتذكر Kanguru أنها حاصلة على اعتماد FIPS 140-3 المستوى 3، وتشفير عتادي AES بمفتاح 256 بت بنمط XTS، وبرنامج ثابت آمن موقّع رقمياً بتقنية RSA، والتوافق مع قانون TAA، وتصنيف IP68، بسعات تصل إلى 1TB، مع إدارة عن بُعد عبر منصة KRMC. وهي الفلاشة التي تُدرج في المناقصات الحكومية والدفاعية؛ وتغطيها شهادة NIST رقم 5364 على البرنامج الثابت 2.13.10، ويشرح دليل شراء Defender 3000 كيف تتأكد من ذلك عند الاستلام.
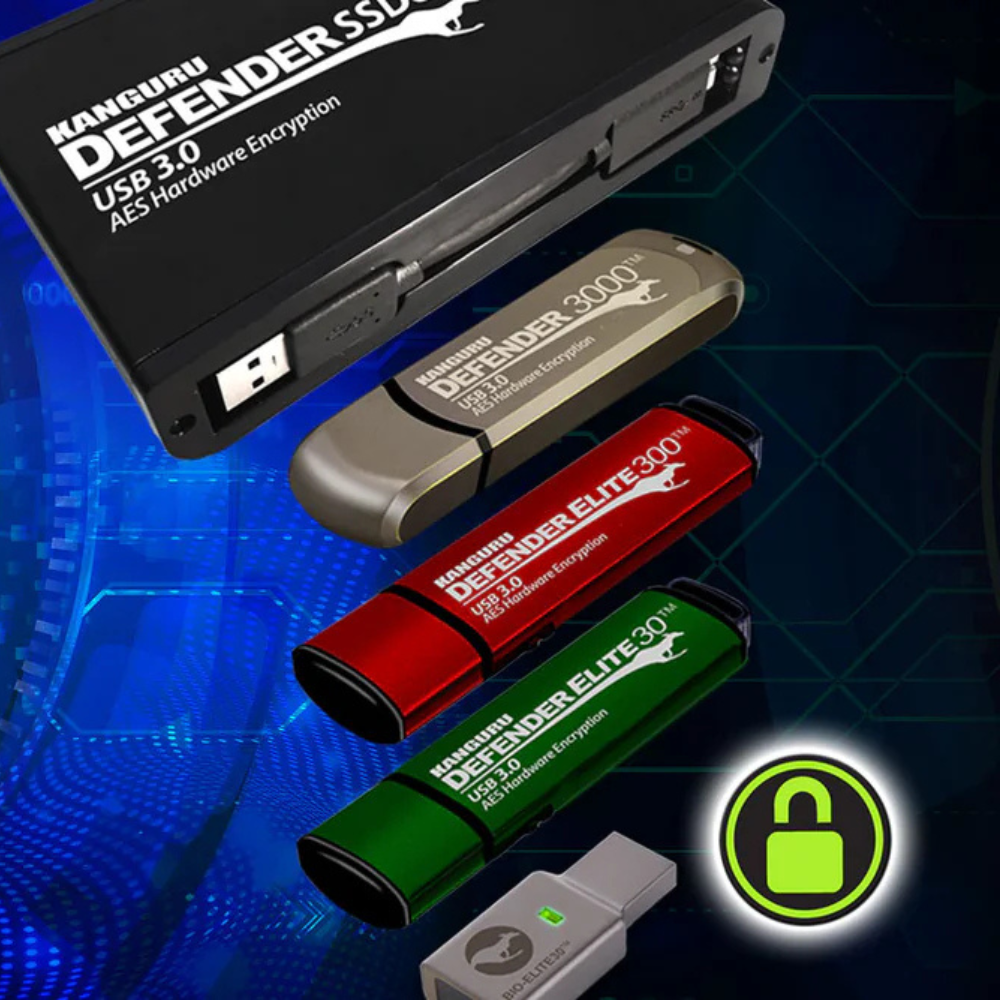
أما فلاشة Defender Elite300 وفلاشة Elite30 فهما فلاشتا USB 3.0 مشفرتان عتادياً في مستويين مختلفين من المجموعة. وتذكر Kanguru أن فلاشة Elite300 حاصلة على اعتماد FIPS 140-2 المستوى 2 (الشهادة رقم 2442، وهي الآن على القائمة التاريخية لدى NIST)؛ أما Elite30 فتحمل تشفير AES وفق FIPS 197 دون اعتماد FIPS 140. وللأحجام الأكبر، يوفّر هارد SSD خارجي Defender SSD350 تخزيناً خارجياً مشفراً عتادياً بدلاً من شكل الفلاشة. وبشكل منفصل، تتولى أجهزة KanguruClone لنسخ الهارد ديسك وأقراص SSD نسخ الأقراص والمسح الآمن، وهي مهمة مختلفة تماماً. ويتناول دليلنا عن المسح الآمن للبيانات وإخراج الأقراص من الخدمة جانب المسح.
ولأن حالة الاعتماد تتغير مع إعادة اعتماد المنتجات، تعامل مع ما سبق على أنه دليل لشكل المجموعة، وتأكد من رقم الشهادة الحالي للطراز والسعة اللذين تنوي شراءهما بالضبط قبل إدراجهما في وثيقة المناقصة. وتنشر الشركة المصنّعة التفاصيل على موقع Kanguru، وتجد المجموعة الكاملة التي نوفّرها في صفحة Kanguru.
إدارة برنامج للوسائط القابلة للإزالة، لا مجرد شراء فلاشات
هذا هو الجزء الذي يغيب عن كثيرين. تشتري المؤسسة فلاشات معتمدة، وتوزعها، وتعتبر المشكلة محلولة. وبعد عامين لا يستطيع أحد أن يقول كم فلاشة سُلّمت، ومن يحملها، وهل استُعيدت الاثنتا عشرة التي غادرت مع الموظفين المغادرين.
البرنامج الناجح له ستة أجزاء، وليس أيٌّ منها عملية شراء:
- سياسة تحدد المسموح. أي البيانات يجوز وضعها على وسائط قابلة للإزالة أصلاً، ومن يحق له الموافقة على ذلك، وأي الأجهزة مسموح بها. ومن دون ذلك يصبح كل ما يلي ارتجالاً.
- تسليم خاضع للرقابة. تُسلَّم الفلاشات لشخص محدد بالاسم مقابل سجل، ولا تؤخذ من درج. السجل هو البرنامج.
- التسجيل قبل التسليم. تُسجَّل كل فلاشة في نظام الإدارة عن بُعد قبل أن تغادر قسم تقنية المعلومات. فالفلاشة التي تُسجَّل بعد فقدانها لا يمكن تعطيلها، لذا فهذا الترتيب ليس تفصيلاً إدارياً، بل هو أداة الحماية نفسها.
- الفرض على الأجهزة الطرفية. يجب أن تقبل أجهزة المؤسسة الأجهزة المعتمدة وترفض غيرها. وإلا فإن السياسة تطلب من الموظفين أن يكونوا هم أداة الحماية، والموظف تحت ضغط الوقت لن يكون كذلك.
- تدقيق يقرؤه أحد. سجلات بالفلاشات الموجودة، وأين استُخدمت، وما الذي كُتب عليها. السجلات التي لا يقرؤها أحد تصبح دليلاً بعد الحادثة؛ أما السجلات المقروءة فتمنع وقوعها.
- إجراءات مغادرة الموظفين. عندما يغادر أحدهم، تعود فلاشاته أو تُعطَّل عن بُعد. وهذه الخطوة تُتجاهل أكثر من أي خطوة أخرى، ومنها تأتي معظم الفلاشات اليتيمة.
الإدارة عن بُعد هي الآلية التي تجعل النقاط الثالثة والخامسة والسادسة عملية على أي نطاق. ونشرح منصة Kanguru Remote Management Console بالتفصيل التشغيلي في دليلنا عن إدارة الفلاش ميموري المشفرة بمنصة Kanguru KRMC؛ والفكرة هنا ببساطة أنه من دون أداة تؤدي هذا الدور، لا يستطيع أحد ضبط أسطول يتجاوز بضع عشرات من الفلاشات.
يوم تُفقد الفلاشة
يستحق هذا اليوم التدرّب عليه قبل وقوعه، لأن تسلسل الخطوات هو ما يحدد هل ستكون حادثة أم ملاحظة في سجل.
إذا كانت الفلاشة مشفرة عتادياً ومسجّلة في نظام الإدارة عن بُعد، فالجواب قصير. البيانات غير قابلة للقراءة دون كلمة المرور. يعطّل المسؤول الجهاز أو يمسحه عن بُعد، وينفَّذ الإجراء في المرة التالية التي تتصل فيها الفلاشة بحاسوب يصل إلى لوحة الإدارة. وتسجّل اللوحة وقت التنفيذ، وحيث يكون تدقيق الملفات مفعّلاً، الملفات التي كانت على الفلاشة، وهذا ما يحتاجه تقرير الحادثة. ويتسلم المستخدم فلاشة بديلة. الوقت الإجمالي: دقائق.
إذا كانت الفلاشة مشفرة لكنها لم تُسجَّل قط، فالبيانات لا تزال محمية، لكن لا يتوفر أي إجراء عن بُعد ولا سجل بالمحتوى، فيضطر التقرير إلى القول «نعتقد أنها كانت تحتوي على»، وهو موقف أضعف أمام أي جهة رقابية.
وإذا كانت فلاشة عادية، فالمؤسسة الآن تدير حالة إفصاح: ما الذي كان عليها، ومن المتأثر، وأي التزامات إخطار تنطبق، وما المهلة المتاحة. هذا هو الفرق الذي يوجد البرنامج كله من أجله، ويُحسم قبل فقدان الفلاشة بوقت طويل.
| المتطلب | لماذا يهم | الإمكانية المناسبة |
|---|---|---|
| فقدان الفلاشة أو سرقتها | انكشاف البيانات والتزامات الإخطار | تشفير عتادي لا يمكن تعطيله، إضافة إلى التعطيل أو المسح عن بُعد |
| هجوم على مستوى البرنامج الثابت | برامج مكافحة الفيروسات وإعادة التهيئة لا تكتشفه ولا تزيله | برنامج ثابت موقّع رقمياً لا تعمل وحدة التحكم من دونه |
| النقل إلى نظام معزول | الوسائط القابلة للإزالة هي المدخل الوحيد، لذا فهي مسار الهجوم الوحيد | أجهزة مخصصة وقابلة للتعريف مع إجراء نقل موثّق |
| تشفير معتمد في مناقصة | لا يستطيع المشتري تدقيق الهندسة الداخلية لمنتج المورّد مباشرة | وحدة تشفير معتمدة وفق FIPS برقم شهادة يمكنك التحقق منه لدى NIST |
| أسطول لا يستطيع أحد حصره | الفلاشات غير المسجّلة غير مرئية لكل أدوات الحماية الأخرى | إدارة مركزية تشمل التسجيل والسياسات وتقارير التدقيق |
| موظفون يغادرون ومعهم فلاشات | معظم الأجهزة اليتيمة مصدرها مغادرة الموظفين | تعطيل عن بُعد مرتبط بإجراءات المغادرة، لا بحسن النية |
| بيئة مادية قاسية | أرضيات المصانع وساحات الطائرات والمواقع الميدانية تُتلف الأجهزة المكتبية | تصنيف حماية من دخول الغبار والماء (IP) منشور للطراز المحدد |
لماذا لا يزال الموظفون يستخدمون فلاشات USB شخصية؟
إذا كان الموظفون يحملون فلاشاتهم الخاصة فقد فشل البرنامج، والسبب نادراً ما يكون التمرد. إنه الاحتكاك.
النمط ثابت. يحتاج أحدهم إلى نقل ملف في السابعة مساءً. الفلاشة المعتمدة في خزانة مقفلة، أو الطلب يستغرق يومين، أو الفلاشة الآمنة بطيئة، أو لم يشرح له أحد طريقة استخدامها ولم يرغب في السؤال. الفلاشة الشخصية في الحقيبة تعمل فوراً. يُنجز العمل، وتصبح لدى المؤسسة مواد سرية على جهاز غير مُدار لا تعرف بوجوده.
الحلول عملية أكثر منها تقنية. سلّم عدداً كافياً من الفلاشات بحيث تتوفر واحدة دائماً، فتقليل التسليم لتوفير المال يكلّف أكثر في كل مرة. اجعل المسار المعتمد سريعاً، حتى يكون الخيار الآمن هو الخيار السهل أيضاً. خصص عشرين دقيقة لتعريف الموظفين بطريقة عمل الفلاشة، لأن جهاز الأمان الذي لم يُشرح يُترك في الدرج. وافرضه على الأجهزة الطرفية، بحيث لا تعمل الفلاشة غير المعتمدة أصلاً. الفرض دون توفير يولّد الالتفاف على القواعد، والتوفير دون فرض يولّد التراخي. والأمران مطلوبان معاً.
ما المواصفات التي يجب تحديدها قبل الشراء؟
إذا كنت تكتب متطلبات أو تقارن عروض أسعار، فهذه هي الأسئلة التي تميّز المواصفات الجادة عن قائمة التسوق:
- أي طراز وسعة بالضبط يحملان الاعتماد؟ تُصدر الشهادات لوحدات محددة، واسم العائلة ليس شهادة. اطلب الرقم.
- أي معيار ومستوى، وهل الاعتماد ساري؟ معيار FIPS 140-2 ليس هو FIPS 140-3، ومعيار FIPS 197 شيء مختلف تماماً. ويشرح دليل FIPS الفرق وطريقة التحقق.
- هل البرنامج الثابت موقّع؟ هذا هو سؤال BadUSB، ونادراً ما يُطرح.
- كيف تُسجَّل الفلاشات وتُدار، وما شكل مخرجات التدقيق؟ اطلب رؤية تقرير، لا قائمة مزايا.
- ماذا يحدث عند مغادرة الموظف؟ إذا كانت الإجابة تعتمد على الموظف المغادر، فهي ليست أداة حماية.
- ما طبيعة البيئة؟ تختلف تصنيفات الحماية من الغبار والماء من طراز لآخر؛ فلا تفترض أن المجموعة كلها تحمل التصنيف نفسه.
- هل تطلب المناقصة فلاشة «بمواصفات عسكرية» (military grade)؟ لا توجد شهادة بهذا الاسم. حوّل الطلب إلى بنود يمكن التحقق منها: رقم شهادة FIPS 140-3 المستوى 3، والتوافق مع قانون TAA، وبرنامج ثابت موقّع رقمياً، وللاستخدام الميداني تصنيف IP68 منشور.
- من يدعمها محلياً، وبأي سرعة؟ في الأساطيل المنتشرة يهم ذلك أكثر من سعر الوحدة.
أجهزة Kanguru في الإمارات والسعودية والشرق الأوسط
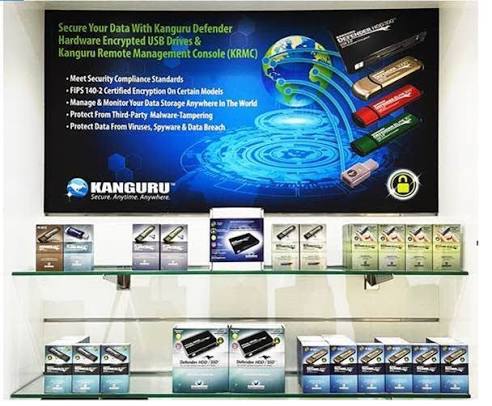
شركة Kanguru Solutions شركة أمريكية تصنّع وحدات التخزين المشفرة عتادياً وبرمجيات الإدارة عن بُعد ومعدات نسخ الأقراص. وأعلنت Kanguru شراكتها مع PRO TECHnology في سبتمبر 2021، وتشمل أجهزة Defender المشفرة عتادياً، والإدارة عن بُعد للفلاشات التي تحمل بيانات حساسة، ومعدات النسخ، ويُدرج دليل شركائها PRO TECHnology في دول مجلس التعاون الست كلها. وشركة PRO TECHnology هي الموزع الحصري لشركة Kanguru وشريكها في الشرق الأوسط. وتجد الإعلان، وما يعنيه وجود فريق تقني محلي للمشتري الخاضع للتنظيم، في خبر الشراكة.
بالنسبة للجهات الحكومية والدفاعية والمشترين الخاضعين للتنظيم في المنطقة، فإن العمل عبر شريك إقليمي ضرورة عملية لا مجرد تفضيل. إذ يجب تقديم وثائق الشهادات مع ملفات المناقصات. وتمر المشتريات عبر عرض سعر وشروط وفواتير محلية. ويجب التخطيط للتسليم وفق الجداول الزمنية للمشروع، مع تأكيد مدة التوريد في عرض السعر. وعند نشر الأسطول، يجب أن يستجيب الدعم خلال أسبوع العمل الخليجي، الذي لا يتوافق مع ساعات العمل في الولايات المتحدة.
تقع الوسائط القابلة للإزالة الآمنة ضمن منظومة أوسع لأمن المعلومات وحماية البيانات، يغطيها قسم حلول تقنية المعلومات للشركات لدينا إلى جانب أرشفة البيانات والنسخ الاحتياطي وإدارة الأجهزة الطرفية. وإذا كنت تصوغ سياسة للوسائط القابلة للإزالة أو تحدد مواصفات فلاشات لمناقصة، فنستطيع المساعدة في ضبط صياغة الشهادات قبل تقديمها. تواصل معنا عبر صفحة التواصل.
الأسئلة الشائعة
ما هي أكثر فلاش ميموري أماناً؟
تجمع أكثر الفلاشات أماناً بين ثلاثة أمور: تشفير يجري داخل الجهاز فلا يستطيع المستخدم تجاوزه، واعتماد مستقل لذلك التشفير من مختبر معتمد، وبرنامج ثابت موقّع رقمياً فلا يمكن استبداله. وتذكر Kanguru أن فلاشة Defender 3000 حاصلة على اعتماد FIPS 140-3 المستوى 3، وتشفير عتادي AES بمفتاح 256 بت، وبرنامج ثابت آمن موقّع.
ما هو BadUSB؟
BadUSB هجوم يعيد كتابة البرنامج الثابت لشريحة التحكم داخل جهاز USB، فيستطيع الجهاز الادعاء بأنه شيء آخر غير وحدة تخزين، وغالباً لوحة مفاتيح. يصدّق الحاسوب هذا الادعاء ويقبل ضغطات المفاتيح التي يرسلها. وقد تكون الملفات على الفلاشة نظيفة تماماً، لأن الهجوم في الجهاز لا في البيانات.
هل يمكن حماية أجهزة USB من هجمات BadUSB؟
نعم، لكن في المصنع فقط. فإذا كان البرنامج الثابت موقّعاً رقمياً ورفضت وحدة التحكم تحميل أي برنامج ثابت دون توقيع صالح، فلا يستطيع المهاجم إعادة برمجته. وفحص مكافحة الفيروسات لا يفيد، لأنه يفحص الملفات لا البرنامج الثابت، ولا تفيد إعادة التهيئة أيضاً، لأن التهيئة لا تمس وحدة التحكم.
كيف تُنقل الملفات بأمان إلى حاسوب معزول عن الشبكة؟
استخدم وسائط مخصصة لهذا النقل وحده، وافحص المحتوى في خطوة وسيطة نظيفة ومحددة قبل أن يقترب من النظام المحمي، وأبقِ الوسائط مشفرة حتى تكون بلا قيمة إذا ضاعت، وسجّل كل عملية نقل: ما الذي نُقل، ومتى، ومن وافق عليه، وعلى أي جهاز. وسجل التدقيق هو عادةً ما يطلب المقيّم رؤيته.
هل يجعل شراء فلاشة معتمدة وفق FIPS مؤسستنا ممتثلة؟
لا. فالاعتماد بيان عن وحدة تشفير اختبرها مختبر. أما الامتثال فبيان عن مؤسستك: سياساتها وسجلاتها وتدريبها وقدرتها على إثبات ذلك أمام المقيّم. والفلاشة المعتمدة جزء من الامتثال، وغالباً جزء مطلوب، لكنها وحدها لا تحقق أي متطلب.
أي فلاش ميموري مشفرة يجب أن تستخدمها الجهات الحكومية؟
حيث يكون التشفير المعتمد متطلباً منصوصاً عليه، حدّد فلاشة يحمل طرازها وسعتها بالضبط شهادة FIPS سارية، واطلب رقم الشهادة بدلاً من قبول اسم العائلة. وتذكر Kanguru أن فلاشة Defender 3000 حاصلة على اعتماد FIPS 140-3 المستوى 3. تأكد من الشهادة الحالية للإعداد المحدد قبل إدراجه في وثيقة المناقصة.
اضبط المواصفات قبل طرحها
إذا كنت تكتب سياسة للوسائط القابلة للإزالة، أو تُعد بنداً في مناقصة، أو تحاول معرفة عدد الفلاشات التي تحتاجها إدارة ما فعلاً، فنحن نفضّل المساعدة في هذه المرحلة على المساعدة بعد وصول عروض الأسعار. وصياغة الشهادات تحديداً تستحق أن تكون صحيحة من المرة الأولى.