FIPS 140-3 أم FIPS 140-2 أم FIPS 197: أي شهادة تشفير تشترطها فعلاً أنظمة الإمارات ودول الخليج؟
FIPS 140-3 هو المعيار الحالي للمعهد الوطني الأمريكي للمعايير والتقنية (NIST) الخاص بالوحدات التشفيرية. ويضيف المستوى 3 مقاومةً مادية للعبث ومصادقةً قائمة على الهوية فوق ما يقدّمه المستوى 2 من إظهار لأثر العبث. وفي الفلاش ميموري المشفرة يعني ذلك أن وحدة التحكم التشفيرية محمية مادياً، فأي محاولة لنزعها تدمّر البيانات.
تظهر على أوراق مواصفات وحدات التخزين المشفرة ثلاث علامات مختلفة، وكثيراً ما تُعامل كأنها شيء واحد، وهي ليست كذلك. يفصل هذا الدليل بينها، ويشرح كيف تتحقق بنفسك من ادعاء أي مورّد في سجل NIST، ثم يربط النتيجة بمعيار ضمان المعلومات الإماراتي (UAE IA Standard) والضوابط الأساسية للأمن السيبراني NCA ECC-1:2018 ومعيار ADHICS وإطار مصرف الإمارات العربية المتحدة المركزي (CBUAE) وقانون حماية البيانات الشخصية الإماراتي (PDPL). أعدّت الدليلَ شركة PRO TECHnology في دبي، الموزع الحصري والشريك لشركة Kanguru في الشرق الأوسط منذ سبتمبر 2021.
- المعيار الحالي
- FIPS 140-3، المتوافق مع معيار ISO/IEC 19790 ومعيار ISO/IEC 24759
- تاريخ الانتقال
- انتقلت شهادات FIPS 140-2 إلى القائمة التاريخية لبرنامج CMVP في 21 سبتمبر 2026
- ما يضيفه المستوى 3
- مقاومة مادية للعبث ومصادقة قائمة على الهوية
- ما ليس من FIPS 197
- يعتمد خوارزمية AES وحدها، ولا يعتمد الوحدة التشفيرية ولا وحدة التخزين
- طريقة التحقق
- البحث في سجل الوحدات المعتمدة لبرنامج NIST CMVP برقم الشهادة
- الضابط الإماراتي
- الضابط T1.4.1 في معيار ضمان المعلومات: إدارة الوسائط القابلة للإزالة
- الضابط السعودي
- NCA ECC-1:2018: تقييد وسائط التخزين الخارجية والتعامل الآمن معها
- التعرّض بموجب PDPL الإماراتي
- من 50,000 درهم إلى 5 ملايين درهم، إضافة إلى وقف معالجة البيانات
- التوريد من
- دبي، إلى جميع أنحاء الإمارات ودول الخليج والشرق الأوسط
- التواصل
- +971 4 343 5501، sales@protech.ae، شارع الشيخ زايد، دبي
ماذا تعني فعلاً شهادة FIPS 140-3 المستوى 3؟
تعني شهادة FIPS 140-3 المستوى 3 أن مختبراً معتمداً اختبر الوحدة التشفيرية في المنتج وفق معيار NIST الحالي، وأكّد أنها تقاوم الهجوم المادي، لا أنها تُظهر أثره بعد وقوعه فحسب.
يحدد معيار FIPS 140 أربعة مستويات أمنية، والفرق بينها مادي في معظمه وليس رياضياً، فالمستويات الأربعة تستخدم الخوارزميات المعتمدة نفسها.
- المستوى 1. الخوارزميات معتمدة ومطبّقة تطبيقاً صحيحاً، ولا توجد متطلبات أمن مادي تتجاوز استخدام مكونات بجودة الإنتاج التجاري. وعادةً ما تقع المكتبات البرمجية في هذا المستوى.
- المستوى 2. يضيف إظهار أثر العبث، إذ تكشف الأختام أو الطبقات العازلة أن الوحدة فُتحت، وتكون المصادقة قائمة على الدور، فتعرف الوحدة دور المستخدم المشغّل لا هويته.
- المستوى 3. يضيف مقاومة العبث والمصادقة القائمة على الهوية. فالوحدة مصممة لمنع الوصول إلى المفاتيح، لا لتسجيل محاولة الوصول فقط، وتمحو (تُصفّر) المفاتيح غير المشفرة إذا اختُرقت حدودها.
- المستوى 4. يضيف الاستجابة للهجمات البيئية، فيكتشف ظروف الجهد الكهربائي ودرجة الحرارة الخارجة عن نطاق التشغيل الطبيعي للوحدة ويتصرف إزاءها.
أكثر ما يغفل عنه المشترون هو نطاق الشهادة. فمعيار FIPS 140 يعتمد الوحدة التشفيرية، لا المنتج كاملاً، وبالتأكيد لا الشركة التي تبيعه. والشهادة تخبرك أن حدوداً محددة خضعت للاختبار، ولهذا يهمّ رقم الشهادة أكثر من الشعار.
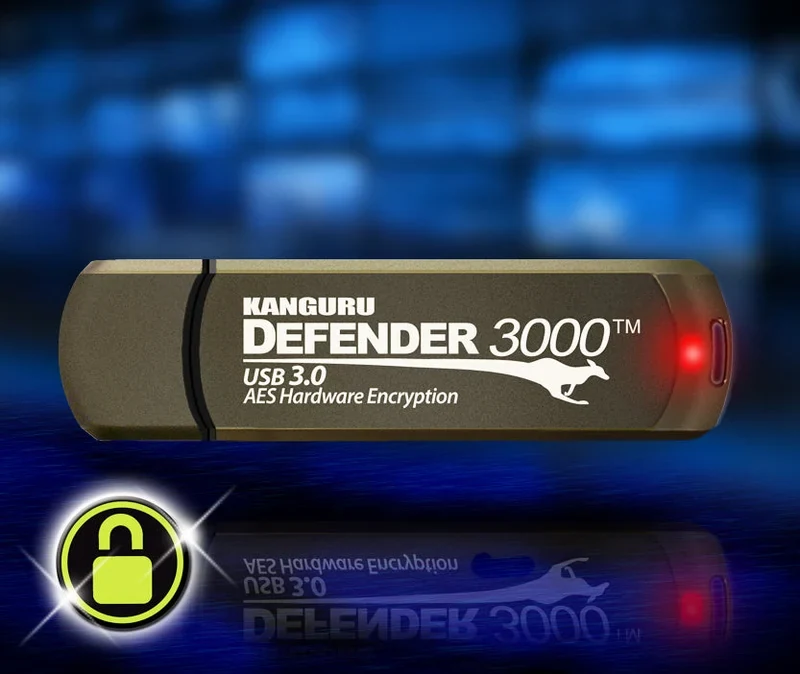
يوضح وصف Kanguru لوحدة Defender 3000 شكل الحماية المادية من المستوى 3 في الفلاش ميموري: «حماية مدمجة من هجمات التخمين، مع غلاف متين من سبيكة معدنية ومركّب إيبوكسي مقاوم للماء يحتضن وحدة التحكم التشفيرية ويمنع الوصول المادي إليها. وأي محاولة تخريبية لإزالة مركّب الإيبوكسي تدمّر شريحة الذاكرة، فتصبح غير صالحة للاستخدام ولا يمكن الوصول إليها».
ملاحظة مهمة للمشترين في الخليج: FIPS معيار اتحادي أمريكي، ولا تفرضه بالاسم أي لائحة إماراتية أو سعودية أو قطرية. لكن الأطر الإقليمية تشترط مراراً تشفيراً «معتمداً» أو «قوياً» أو «مناسباً» من دون أن تعرّفه. وقد ملأ FIPS 140 هذا الفراغ، وأصبح اليوم الصيغة المعتادة في مناقصات المنطقة لأنه المعيار الوحيد المعترف به على نطاق واسع والمختبَر باستقلالية. ولمعرفة سبب وضع التشفير في العتاد أصلاً، راجع التشفير العتادي مقابل التشفير البرمجي في صفحة Kanguru لدينا.
FIPS 140-2 مقابل FIPS 140-3: هل ما زالت الشهادة الأقدم سارية؟
نعم، تبقى شهادة FIPS 140-2 سارية ومدرجة في السجل، لكن FIPS 140-3 هو المعيار الحالي ولم تعد تصدر شهادات FIPS 140-2 جديدة، لذا فإن عمر امتثال وحدة التخزين الحاصلة على 140-2 محدود.
لا يعيد FIPS 140-3 كتابة المستويات الأمنية، بل يحتفظ بالبنية نفسها ذات المستويات الأربعة ويغيّر ما تحتها: فالمعيار يحيل الآن إلى ISO/IEC 19790 للمتطلبات وإلى ISO/IEC 24759 لطرق الاختبار، فيتوافق المعيار الأمريكي مع المعيار الدولي. كما يشدد مواصفات الوحدة، ويوضح قواعد ما يجب توثيقه، ويضيف متطلبات صريحة للحد من الهجمات غير الاختراقية، أي تقنيات القنوات الجانبية التي تقرأ المفتاح من دون فتح الجهاز أصلاً.
التواريخ مهمة في المشتريات. فقد توقف برنامج التحقق من الوحدات التشفيرية (CMVP) عن قبول طلبات FIPS 140-2 الجديدة في سبتمبر 2021، وانتقلت جميع شهادات FIPS 140-2 المتبقية من القائمة النشطة للبرنامج إلى القائمة التاريخية في 21 سبتمبر 2026.
انتبه إلى طريقة قراءة ذلك، فكثير من التسويق لدى الموردين يبالغ فيه. إذ تنص إرشادات الانتقال الصادرة عن NIST نفسه على أن برنامج CMVP «يدعم شراء هذه الوحدات واستخدامها للأنظمة القائمة» حتى وهي في القائمة التاريخية، وأن كل جهة تقرر بنفسها متى تنتقل إلى FIPS 140-3 حصراً. فالقائمة التاريخية تعني أن المعيار حلّ محله غيره، لا أن الشهادة أُلغيت أو حُظرت.
وتحمل صفحة كل شهادة في القائمة التاريخية الآن ملاحظة NIST بأن الوحدة «ينبغي ألا تُدرجها الجهات الاتحادية في مشتريات جديدة». وهذا يُلزم الجهات الاتحادية الأمريكية لا المشترين في الخليج، لكن مراجعي المناقصات سيرونه.
النتيجة العملية لمناقصة تُكتب اليوم: اقبل FIPS 140-2 المستوى 3، لكن امنح FIPS 140-3 المستوى 3 درجة أعلى، وإذا كانت الترسية اتفاقية إطارية لثلاث أو خمس سنوات فاشترط على المورّد أن يحدد مسار الانتقال، حتى لا تجد نفسك في السنة الرابعة بأسطول من وحدات مدرجة في القائمة التاريخية.
يوضح مثالان مؤرخان هذا الانتقال. تذكر Kanguru أن وحدة Kanguru Defender 3000 «حصلت في يونيو 2026 على شهادة FIPS 140-3 المستوى 3» برقم الشهادة #5364، بعد أن كانت تحمل FIPS 140-2 المستوى 3. وتُدرج سياسة الأمان المنشورة لدى NIST للشهادة #5364 أرقام القطع السبعة لطراز KDF3000 على البرنامج الثابت 2.13.10، بينما تغطي الشهادة التاريخية #2401 البرنامج الثابت من 2.10.10 إلى 2.12.10، أي أن إصدار البرنامج الثابت هو ما يحدد الشهادة التي تنطبق على الوحدة؛ ويشرح دليل شراء Defender 3000 طريقة التحقق من ذلك. أما وحدة iStorage datAshur PRO+C، الموصوفة بأنها «أول فلاش ميموري مشفرة في العالم تحصل على اعتماد FIPS 140-3 المستوى 3»، فيعود اعتمادها إلى ديسمبر 2024. وتوقّع أن تتأخر قوائم قنوات البيع وأوراق مواصفات البائعين أشهراً في الحالتين، وهذه أقوى حجة للتحقق من رقم الشهادة بدلاً من صفحة المنتج.
| ما كان يغطيه FIPS 140-2 | ما يضيفه FIPS 140-3 أو يغيّره |
|---|---|
| أربعة مستويات أمنية، من صحة الخوارزمية حتى الاستجابة للهجمات البيئية | المستويات الأربعة نفسها، فوحدة المستوى 3 تبقى من المستوى 3 |
| معيار أمريكي خاص يكتبه NIST ويتولى تحديثه | مبني على متطلبات ISO/IEC 19790 وطرق الاختبار في ISO/IEC 24759، فيوحّد الممارسة الأمريكية والدولية |
| الأمن المادي وإدارة المفاتيح والاختبارات الذاتية والمصادقة القائمة على الدور أو الهوية | مواصفات وتوثيق أشد للوحدة، مع تعريف أوضح لحدودها |
| معالجة محدودة للهجمات التي لا تتطلب فتح الجهاز | متطلبات صريحة للحد من الهجمات غير الاختراقية، تشمل تقنيات القنوات الجانبية |
| شهادات صدرت حتى سبتمبر 2021 | المعيار الوحيد الذي تصدر وفقه الشهادات الجديدة؛ وانتقلت قيود 140-2 إلى القائمة التاريخية في 21 سبتمبر 2026 |
FIPS 197 ليس FIPS 140: النقطة التي يسيء معظم المشترين فهمها
يعتمد FIPS 197 خوارزمية AES، بينما يعتمد FIPS 140 الوحدة التي تشغّلها. والفلاش ميموري المشفرة بتشفير AES 256 التي يُعلن عنها فقط بأنها «FIPS 197 Certified» لا تحمل أي شهادة FIPS 140، وستُستبعد من أي مناقصة تشترطها.
FIPS 197 هو الإصدار الذي يعرّف خوارزمية AES نفسها. وادعاء FIPS 197، إن صدر على وجهه الصحيح، يعني أن التطبيق يحسب AES بشكل صحيح وأنه فُحص مقابل متجهات اختبار معروفة. وهذا أمر حقيقي ومفيد، لكنه أيضاً ضيق جداً.
لا يختبر FIPS 197 شيئاً من الآتي: كيف يُولَّد المفتاح، وأين يُخزَّن، وهل يغادر وحدة التحكم في أي وقت، وماذا يحدث عند المحاولة العاشرة الفاشلة لإدخال كلمة المرور، وهل يقاوم الغلاف الفتح، وهل يميّز الجهاز بين مستخدم مصادَق عليه وآخر. فكل هذه الأسئلة من اختصاص FIPS 140. وقد تحمل الوحدة تشفير AES 256 بت لا تشوبه شائبة، ثم تسلّم مفتاحها لأي شخص يكشف الشريحة.
الوضوح بشأن منتجاتنا هو جوهر هذا الدليل، لأن صفحة امتثال تضخّم منتجاتها لا قيمة لها. ففي سلسلة Kanguru Defender، تحمل كلٌّ من وحدة Defender Elite30 ووحدة Defender SSD 35 ووحدة Defender HDD 35 تشفيراً عتادياً AES 256 بت XTS معتمداً وفق FIPS 197، ولا تحمل أي شهادة FIPS 140-2 أو FIPS 140-3 على الإطلاق. وتقع وحدة Defender SED30 في الفئة نفسها، إذ تصفها Kanguru بأنها بتشفير عتادي AES 256 بت من دون شهادة FIPS 140. وتوجّه Kanguru وحدة Elite30 إلى «الشركات الصغيرة والمتوسطة والمؤسسات التجارية التي لا تحتاج إلى امتثال أمني حكومي صارم»، وهذا هو الاستخدام الصحيح والمشروع لها.
انتبه أيضاً إلى الصياغات القريبة. فشركة iStorage تصف وحدة diskAshur M2 بأنها «أكثر وحدات SSD المحمولة المشفرة المتوافقة مع FIPS متانةً» لديها، وتقول إنها «تشفّر البيانات بتشفير عتادي AES-XTS 256 بت معتمد وفق FIPS PUB 197». وعند القراءة المتأنية يتبيّن أن هذا ادعاء FIPS 197 يرتدي ثوب FIPS. وهو صحيح، لكن موظف المشتريات الذي يبحث سريعاً عن كلمة FIPS سيصنّفه في غير موضعه.
القاعدة واضحة وتستحق أن تُكتب في سياستك: إذا نصّ إطار الضوابط أو المناقصة على FIPS 140، فإن وحدة FIPS 197 لا تفي بالشرط مهما كانت قوة تشفيرها. وفي المقابل، إذا كانت بياناتك مواد تجارية داخلية لا تخضع لأي فئة تنظيمية، فالإصرار على FIPS 140-3 المستوى 3 إنفاق على تدقيق لن تواجهه أبداً.
معتمدة أم متحقق منها أم قيد الاعتماد؟ كيف تتحقق بنفسك من ادعاء FIPS
لكل شهادة FIPS 140 حقيقية رقم يمكنك البحث عنه في قائمة برنامج التحقق من الوحدات التشفيرية لدى NIST. وإذا خلت ورقة المواصفات من الرقم، فاعتبر الادعاء غير مؤكد إلى أن يقدّمه المورّد.
تظهر أربع صيغ على أوراق مواصفات وحدات التخزين المشفرة، ولكل منها معنى مختلف لدى المدقق. وإليك أمثلة حقيقية من المنتجات التي نوفّرها، لترى النمط عملياً لا نظرياً.
| الصيغة التي تراها | ما تعنيه فعلاً | مثال حقيقي | الوضع في المناقصة |
|---|---|---|---|
| معتمدة، مع رقم شهادة | اختبر مختبر معتمد الوحدة التشفيرية، وأصدر NIST شهادة يمكنك البحث عنها | Kanguru Defender 3000، الشهادة #5364 (140-3 المستوى 3)؛ Defender Elite300، الشهادة #2442؛ iStorage datAshur PRO، الشهادة 2688 | مؤهلة |
| FIPS Inside | ترتبط الشهادة بالوحدة التشفيرية المدمجة لا بوحدة التخزين النهائية. فالوحدة متحقق منها، أما الغلاف المحيط بها فلم يكن ضمن الحدود المختبرة | Kanguru Defender SSD350 وطراز HDD350، كلاهما بالشهادة #4228، وتصفهما Kanguru بأنهما «FIPS 140-2 Inside» | مؤهلة عادةً، لكن صرّح بذلك |
| قيد الاعتماد (Pending) | الاختبار جارٍ أو قُدّم الطلب، والمنتج غير معتمد. قد توجد شهادات خوارزميات داعمة من برنامج CAVP، وهي تعتمد الخوارزميات لا الوحدة | iStorage diskAshur PRO3 وطراز diskAshur DT3، «قيد الاعتماد وفق معيار التحقق الجديد FIPS 140-3 المستوى 3» | غير مؤهلة |
| متوافقة أو ملائمة (Compliant / Compatible) | تصريح بتقييم ذاتي لا تستند إليه أي شهادة. وأحياناً يصف خياراً إضافياً لا المنتج كما يُشحن | Kanguru FlashTrust، حيث «يمكن إضافة تغليف أمني مادي بالإيبوكسي متوافق مع FIPS 140-2 المستوى 2» | غير مؤهلة |
تمييز «FIPS Inside» هو ما يوقع كثيرين في التدقيق. فهو ترتيب مشروع وشائع، لكن الحدود المختبرة هي الوحدة المدمجة، والمدقق الذي يسأل «ما الذي جرى التحقق منه بالضبط» يستحق جواباً مباشراً لا شهادة تُلوَّح من بعيد. صرّح بذلك في ردّك على المناقصة ولن يكون مشكلة.
نبّه كذلك إلى الحالة التي يُدّعى فيها اعتماد من دون نشر رقمه. فوحدة Kanguru Defender SED300، بنسختيها M.2 NVMe وواجهة SATA، موصوفة بأنها «FIPS 140-2 Certified, Level 2» من دون رقم شهادة في صفحة المنتج. وهذا ليس دليلاً على ادعاء خاطئ، بل على ورقة مواصفات ناقصة، والحل أن تطلب منا الرقم قبل أمر الشراء لا بعده. وفي هذه الحالة يُدرج سجل NIST شهادتين لوحدة Kanguru Defender SED300، هما الشهادة #4005 والشهادة #4295، وكلتاهما FIPS 140-2 المستوى 2 وفي القائمة التاريخية الآن، فاسأل أيهما تغطي النسخة المعروضة عليك.
خطوات التحقق الأربع قبل توقيع أمر الشراء
- احصل على رقم الشهادة كتابياً. لا كلمة «معتمدة» ولا شعاراً، بل رقماً. وإذا عجز المتقدم عن تقديمه خلال يوم، فهذا يخبرك بشيء.
- ابحث عنه في سجل الوحدات المعتمدة لبرنامج CMVP على csrc.nist.gov، الذي يتيح البحث برقم الشهادة أو اسم المورّد أو اسم الوحدة في شهادات FIPS 140-2 وشهادات FIPS 140-3، بما في ذلك القائمتان التاريخية والملغاة.
- طابق اسم الوحدة في الشهادة مع المنتج الذي تشتريه. هنا تظهر حالات FIPS Inside والطرازات التي حلّ غيرها محلها والمنتجات التي تغيّر اسمها. فالشهادة يجب أن تصف ما في العلبة.
- تحقق من المعيار والمستوى والحالة. تأكد أنها تذكر 140-3 أو 140-2 كما تتوقع، وتأكد من المستوى، ومن أن القيد في القائمة النشطة أو التاريخية. ثم سجّل الرقم في سجل الأصول لديك، ليصبح التدقيق القادم مجرد بحث لا مشروعاً كاملاً.
شرح امتثال TAA وشهادة Common Criteria EAL5+ وإطار CMMC
امتثال TAA يتعلق بمكان تصنيع وحدة التخزين، لا بقوة تشفيرها. وأصبح اليوم أدق معيار فرز في المشتريات الحكومية والدفاعية في دول الخليج، وهو مسألة منفصلة عن FIPS.
تتقاسم ثلاث علامات أخرى المساحة نفسها على أوراق المواصفات، وكثيراً ما تُخلط الثلاث بمعيار FIPS.
TAA: قانون الاتفاقيات التجارية الأمريكي
شرط يتعلق ببلد المنشأ وموثوقية سلسلة التوريد، وليس اختباراً أمنياً. فهو يقصر المشتريات على السلع المصنوعة في الولايات المتحدة أو في دولة مُدرجة، أو التي خضعت فيها لتحويل جوهري. ويطرحه المشترون بشكل متزايد سؤالاً مباشراً: أين جُمّعت هذه الوحدة، ومن تعامل مع برنامجها الثابت؟
تظهر تصريحات TAA الصريحة على وحدات Kanguru التالية: Defender 3000، Defender Elite300، Defender SSD350، Defender HDD350، Defender SSD 35، Defender HDD 35، Defender SED300 بنسختيها، Defender SED30، وسلسلة UltraLock، وعلى وحدات iStorage التالية: datAshur PRO+C، datAshur PRO+A، diskAshur3، diskAshur PRO3، وطراز diskAshur DT3. وللصراحة، لا يظهر أي تصريح TAA في صفحة منتج Defender Elite30. فإذا كان امتثال TAA شرطاً تُمنح عليه درجات في مناقصتك، فهذا الطراز يحتاج إلى تأكيد كتابي قبل إدراجه في العرض.
شهادة Common Criteria EAL5+
شهادة دولية للعتاد، وهي في هذه المنتجات تعتمد المعالج الدقيق الآمن داخل وحدة التخزين لا الوحدة كاملة. وتذكر Kanguru أن وحدات iStorage datAshur PRO2، diskAshur3، diskAshur DT3، diskAshur M2، وطراز diskAshur PRO3 تضم معالجاً دقيقاً آمناً معتمداً عتادياً وفق Common Criteria EAL5+. وهي مؤشر مستقل مفيد على جودة الشريحة، لكنها لا تغني عن FIPS 140 عندما تشترط المناقصة FIPS 140.
تنبيه صريح: تشير Kanguru أيضاً إلى شهادة Common Criteria EAL2+ الصادرة عن المكتب الاتحادي الألماني لأمن المعلومات (BSI)، لكن صياغتها نفسها تربط هذه الشهادة «بالطرازات السابقة من أجهزة Defender وبالإدارة عن بُعد»، لا بالمنتجات الحالية. فلا تقدّمها في عرضك على أنها شهادة سارية.
إطار CMMC
تنص Kanguru على أن «Kanguru تتوافق مع الممارسات الأساسية للأمن السيبراني في المستوى 1 من CMMC لحماية معلومات العقود الاتحادية». واقرأ ذلك بدقة: إنه تصريح توافق يخص طريقة عمل الشركة، لا شهادة لأي منتج. وبشكل منفصل، توصف وحدتا iStorage datAshur PRO+C وطراز PRO+A بأنهما تدعمان الامتثال لإطار CMMC.
يظهر أثر ذلك في الخليج في البرامج المرتبطة بالولايات المتحدة. فإذا كان عملك يمس المعلومات غير المصنفة الخاضعة للرقابة (CUI)، فإن الضابط MP.L2-3.8.6 في المستوى 2 من CMMC، والضابط الأصلي 3.8.6 في NIST SP 800-171، يشترطان كلاهما تشفيراً متحققاً منه وفق FIPS لحماية هذه المعلومات على وسائط التخزين المحمولة أثناء نقلها. وهذا اشتراط مباشر ومسمّى لمعيار FIPS 140، ولا تفي به وحدة FIPS 197. وكثيراً ما ترافق التزامات ITAR العقود الدفاعية والجوية نفسها، ولهذا يظهر امتثال TAA ومعيار FIPS معاً في البند نفسه غالباً.
ماذا تشترط الأنظمة الإماراتية للوسائط القابلة للإزالة؟
لا تسمّي أي لائحة إماراتية علامة تجارية لوحدات التخزين، لكن معيار ضمان المعلومات الإماراتي وقانون بيانات دبي وقانون حماية البيانات الشخصية (PDPL) تشترط مجتمعةً أن تكون البيانات المصنفة والشخصية على الوسائط المحمولة مشفرة ومسجلة في الجرد وخاضعة للرقابة، وهذا يستبعد عملياً الفلاش ميموري الاستهلاكية.
معيار ضمان المعلومات الإماراتي (UAE IA Standard)
يحدد معيار ضمان المعلومات 188 ضابطاً، والضابط الذي يحكم هذا الموضوع مباشرةً هو T1.4.1، إدارة الوسائط القابلة للإزالة. ويشترط أن تضع المؤسسة إجراءً محدداً لاعتماد الوسائط القابلة للإزالة والتعامل معها وتخزينها ونقلها والتخلص منها، بدلاً من تركها لتقدير كل فرد. وقد نشرت المعيارَ في الأصل الهيئة الوطنية للأمن الإلكتروني (NESA)، وأصبح اليوم تحت مظلة مجلس الأمن السيبراني لدولة الإمارات وجهاز استخبارات الإشارة، وجرى تحديث الإصدار 2 منه خلال 2025.
التحول الأكبر هو البرنامج الوطني للاعتماد السيبراني الذي يُطبَّق تدريجياً خلال 2026. فهو ينقل الإمارات من امتثال طوعي في معظمه إلى مرونة سيبرانية إلزامية، ويُدخل موردي الجهات الحكومية في النطاق إلى جانب الجهات نفسها. فإذا كنت تبيع لجهة اتحادية أو محلية، فهذه هي الآلية التي تجعل سياسة الوسائط القابلة للإزالة لديك شأناً يخص غيرك أيضاً.
قانون بيانات دبي
يصنّف القانون رقم 26 لسنة 2015 البيانات في أربع فئات: مفتوحة، ومشتركة سرية، وحساسة، وسرية للغاية (Secret). وتظهر النتيجة العملية في الفئة العليا، حيث تنتقل البيانات السرية للغاية على أساس الحاجة إلى المعرفة حصراً. وفي العمل اليومي يعني ذلك عادةً أنها لا تنتقل عبر الشبكة أصلاً، بل تُحمل يدوياً، فتصبح الوسيلة التي تُحمل عليها هي الضابط.
قانون حماية البيانات الشخصية الإماراتي (PDPL)
دخل المرسوم بقانون اتحادي رقم 45 لسنة 2021 حيز التنفيذ منذ يناير 2022، وصدرت لائحته التنفيذية بقرار مجلس الوزراء رقم 111/2023. ويشترط اتخاذ تدابير تقنية وتنظيمية مناسبة لحماية البيانات الشخصية، وتتراوح غراماته الإدارية من 50,000 درهم إلى 5 ملايين درهم، إلى جانب صلاحية وقف المعالجة كلياً، وهي غالباً النتيجة الأشد ضرراً على أي نشاط تجاري قائم. وبشكل منفصل، حذّرت النيابة العامة في الإمارات علناً من عقوبات تصل إلى 500,000 درهم على حيازة البيانات الشخصية واستخدامها بصورة غير مشروعة.
الترجمة العملية لذلك في سطرين: صنّف البيانات أولاً، ثم طابق التصنيف مع فئة الشهادة المناسبة. فشراء مواصفة واحدة لوحدات التخزين للمؤسسة كلها إما يُفرط في الإنفاق على حماية المواد التسويقية، وإما يقصّر في حماية ملفات الموظفين، والحالة الثانية هي التي تنتهي أمام الجهة التنظيمية.
ضوابط NCA ECC-1:2018 السعودية والوسائط القابلة للإزالة في دول الخليج
تشترط الضوابط الأساسية للأمن السيبراني في السعودية (NCA ECC-1:2018) الصادرة عن الهيئة الوطنية للأمن السيبراني أن تقيّد المؤسسات وسائط التخزين الخارجية وتتعامل معها بأمان، ولهذا أصبحت وحدات التخزين المشفرة بنداً مستقلاً في مناقصات المملكة بدلاً من أن تكون تفضيلاً تقنياً.
الضوابط الأساسية إلزامية للجهات الحكومية وللمؤسسات التي تشغّل بنى تحتية وطنية حساسة في السعودية، وأصبحت فعلياً خط الأساس خارج هذه الفئة بكثير، لأنها المرجع الذي يدقق به كبار المشترين السعوديين على مورّديهم. وتشترط أحكامها الخاصة بوسائط التخزين تقييد استخدام الوسائط الخارجية، والتعامل الآمن معها أثناء الاستخدام، والتخلص الآمن منها في نهاية عمرها. وفي مناقصات المملكة يظهر ذلك عادةً في صورة شرط يطلب ذكر معيار التشفير ثم الشهادة ثم طريقة المسح، بهذا الترتيب.
بالنسبة إلى الشركات الإقليمية، فإن تراكب الأطر هو المشكلة الحقيقية. فشركة في دبي تبيع إلى الرياض عليها أن تستوفي معيار ضمان المعلومات الإماراتي في الداخل وضوابط NCA ECC في المملكة، مع مدققين مختلفين وتقارير مختلفة. وتشغيل أسطولين من الأجهزة ليوافق إطارين مكلف، ويتعذر فرضه عملياً بمجرد أن يبدأ الموظفون السفر. توحيد المواصفة على فئة الشهادة الأعلى وتوثيقها مرة واحدة أقل تكلفة في أغلب الأحيان من الإبقاء على معيارين.
تتحمل الجهات في المناطق الحرة طبقة ثانية فوق ذلك. إذ يطبّق قانون حماية البيانات في مركز دبي المالي العالمي (DIFC) ولوائح حماية البيانات في سوق أبوظبي العالمي (ADGM) التزاماتهما الخاصة على المؤسسات المسجلة فيهما، بمعزل عن قانون PDPL الاتحادي، وتضيف سلطة دبي لتنظيم الأصول الافتراضية (VARA) متطلبات لشركات الأصول الافتراضية. وتسأل المقرات الإقليمية عن ذلك باستمرار، والجواب أن نظام المنطقة الحرة يُطبَّق إلى جانب النظام الاتحادي ولا يحل محله.
| الإطار | نطاق التطبيق | ما يشترطه للوسائط القابلة للإزالة | الفئة العملية |
|---|---|---|---|
| معيار ضمان المعلومات الإماراتي | الجهات الحكومية الإماراتية والبنى التحتية الحيوية وموردوها | الضابط T1.4.1: إجراءات محددة لإدارة الوسائط القابلة للإزالة طوال دورة حياتها | FIPS 140-3 أو 140-2 المستوى 3 للبيانات المصنفة، والمستوى 2 للبيانات الحساسة |
| NCA ECC-1:2018 | الجهات الحكومية السعودية والبنى التحتية الوطنية الحساسة، ويُطبَّق على نطاق واسع على المورّدين | تقييد وسائط التخزين الخارجية والتعامل الآمن معها والتخلص الآمن منها | شهادة FIPS 140 مع توثيق طريقة المسح |
| إطار الأمن السيبراني لمصرف الإمارات المركزي (CBUAE) | البنوك المرخصة في الإمارات ومحلات الصرافة وشركات التمويل ومزودو خدمات الدفع | جرد الأجهزة التي يمكن أن تغادر المقر والتحكم فيها، مع الأدلة | شهادة FIPS 140 مع إدارة مركزية وسجلات تدقيق |
| إطار الأمن السيبراني للبنك المركزي السعودي (SAMA) | المؤسسات المصرفية وشركات التأمين والتمويل في السعودية | ضوابط مماثلة للأصول والوسائط، تستند إلى NIST ومعيار ISO 27001 ومعيار PCI DSS | شهادة FIPS 140 مع إدارة مركزية |
| ADHICS | جميع مقدمي الرعاية الصحية في أبوظبي | تشفير معلومات المرضى أثناء التخزين وأثناء النقل، عبر 11 مجالاً من مجالات الضوابط | تشفير عتادي، بشهادة FIPS 140، مع إمكانية التعطيل عن بُعد |
| PDPL الإماراتي | جميع المؤسسات التي تعالج بيانات شخصية في الإمارات | تدابير تقنية مناسبة؛ غرامات تصل إلى 5 ملايين درهم مع وقف المعالجة | التشفير العتادي بوصفه الحد الأدنى الذي يمكن الدفاع عنه |
القطاع الصحي: ماذا يشترط ADHICS في وحدات التخزين التي تحمل بيانات المرضى؟
يفرض ADHICS، معيار أبوظبي لأمن المعلومات والأمن السيبراني في الرعاية الصحية الصادر عن دائرة الصحة - أبوظبي، تشفير معلومات المرضى أثناء التخزين وأثناء النقل عبر 11 مجالاً من مجالات الضوابط، ويسري على كل مستشفى وعيادة وصيدلية ومركز تشخيص في الإمارة.
يندرج ADHICS ضمن برنامج AAMEN الأوسع لدائرة الصحة للأمن السيبراني في القطاع الصحي، ويُطبَّق شرطاً لمزاولة النشاط لا مجرد إرشاد. وفوق ذلك تطبّق وزارة الصحة ووقاية المجتمع (MOHAP) وهيئة الصحة بدبي (DHA) قواعدهما الخاصة ببيانات الصحة كلٌّ في نطاق اختصاصها، ويسري قانون PDPL الاتحادي فوقها جميعاً. فعيادة خاصة في دبي تعالج مريضاً من أبوظبي قد تخضع لثلاثة أنظمة في آن واحد.
معظم عمليات البحث في هذا الموضوع تسأل عن HIPAA، لذا تستحق المقارنة أن تُذكر بوضوح. لا يحظر HIPAA وحدات USB. لكنه يجعل فقدان وحدة غير مشفرة خرقاً واجب الإبلاغ، بينما يندرج فقدان وحدة مشفرة تحت «الملاذ الآمن» (Safe Harbour) ولا يُعدّ في العادة خرقاً واجب الإبلاغ. وهذا الفرق وحده هو الحجة الاقتصادية كلها، والأرقام قاسية: بلغ متوسط تكلفة خرق البيانات في القطاع الصحي 7.42 مليون دولار في 2025، أي أعلى بنحو 67 بالمئة من المتوسط العالمي لجميع القطاعات.
وهذا يقودنا إلى السؤال الذي يكتبه الناس فعلاً. هل الفلاش ميموري المحمية بكلمة مرور متوافقة مع HIPAA؟ لا. فكلمة المرور على مجلد أو ملف مضغوط أو قسم من القرص وسيلة للتحكم في الوصول، لا تشفير. والبيانات تبقى مقروءة على شريحة الذاكرة، ومن يقرأ الشريحة مباشرةً لا يحتاج إلى كلمة المرور. ولا يُخرج البيانات المفقودة من نطاق الإبلاغ عن الخرق إلا وحدة تشفّر عتادياً ويبقى مفتاحها داخل وحدة التحكم.
حالات الاستخدام التي تحرّك المشتريات فعلاً في الخليج متكررة: نقل دراسات التصوير الطبي بصيغة DICOM بين مستشفى ومركز أشعة عندما لا يتحملها اتصال الشبكة، والاستشاريون الذين يعملون في ثلاث أو أربع منشآت خلال الأسبوع، وبيانات التجارب السريرية التي تنتقل وفق قواعد سلسلة الحفظ لدى الجهة الراعية. وعندما يكون النقل عبر الشبكة خياراً متاحاً، وازن بين الخيارين بمساعدة دليلنا للمقارنة بين الفلاش ميموري المشفرة والتخزين السحابي.
تفصيل يستحق أن يُبنى في السياسة: لا يصبح فقدان وحدة تخزين حادثاً واجب الإبلاغ إلا إذا عجزت عن إثبات أن البيانات كانت غير قابلة للوصول. والشهادة تمنحك النصف الأول من هذه الحجة، وقدرتك على تعطيل الوحدة عن بُعد وإظهار السجل تمنحك النصف الثاني. ونتناول تفاصيل الإدارة عن بُعد في دليل Kanguru KRMC بدلاً من تكرارها هنا.
البنوك والقطاع المالي: إطار CBUAE وإطار SAMA ومعيار PCI DSS v4.0
بالنسبة إلى بنك أو محل صرافة أو شركة تمويل أو مزوّد خدمات دفع في الإمارات، نادراً ما يكون دافع الشراء وحدة التخزين نفسها، بل التدقيق. فإطار الأمن السيبراني لمصرف الإمارات المركزي وإطار الأمن السيبراني للبنك المركزي السعودي (SAMA) يتوقعان كلاهما جرداً لكل جهاز يمكن أن يغادر المبنى، مع دليل على التحكم فيه.
يسري إطار المصرف المركزي على المؤسسات المالية المرخصة في الإمارات، ويؤدي إطار SAMA الدور نفسه في المملكة للمؤسسات المصرفية وشركات التأمين والتمويل. ولم يُكتب أي منهما من الصفر، فكلاهما يستند إلى NIST ومعيار ISO 27001 ومعيار PCI DSS، ولهذا فإن المؤسسة التي تستوفي أحدها تكون عادةً قد قطعت معظم الطريق نحو البقية. ويضيف PCI DSS v4.0 اشتراطه الخاص بالتحكم المستمر في أي وسيط يحمل بيانات حاملي البطاقات، بما في ذلك تصنيفه وتخزينه ونقله وإتلافه.
ما يميّز القطاع المالي عن غيره أن الشهادة وحدها لم تعد كافية. فالمفتش سيطلب أربعة أمور، أولها فقط يتعلق بوحدة التخزين:
- جرد للأصول يشمل كل جهاز مشفر جرى تسليمه، ولمن سُلّم، وحالته الحالية.
- سجلات تدقيق على مستوى الملفات تُظهر ما نُسخ إلى الجهاز ومنه، ومتى.
- إثبات التعطيل عن بُعد، أي قدرة مُثبتة بالتجربة وسجل يوثقها، لا ميزة مكتوبة في ورقة المواصفات.
- سياسة كلمات مرور مفروضة تُطبَّق مركزياً بدلاً من الاعتماد على المستخدم.
هذه الطبقة من الأدلة هي ما وُجدت منصة Kanguru Remote Management Console لتوفيره، وهي السبب في أن المشترين في القطاع المالي نادراً ما يشترون وحدات غير مُدارة. وتجد تفاصيل الميزات كاملة، بما فيها الباقة التي تحتاجها كل ميزة، في دليلنا لإدارة الفلاش ميموري المشفرة بنظام Kanguru KRMC، لذا يكفي هنا تنبيه واحد يحتاجه المشتري في القطاع المالي قبل تحديد شكل الوحدة. تقول Kanguru صراحةً: «وحدات Defender HDD ووحدات SSD لا تدعم File Auditing في حسابات PREMIUM ضمن KRMC-Hosted أو KRMC On-Premise». فإذا كان تدقيق الملفات إلزامياً لدى المفتش، فهذا الشرط يحصر خياراتك في وحدات الفلاش. واكتشاف ذلك بعد وصول الأسطول طريقة مكلفة لتعلّمه.
المؤسسات المرخصة في مركز دبي المالي العالمي أو سوق أبوظبي العالمي تحمل نظام حماية البيانات في المنطقة الحرة طبقةً ثانية، وهذا يعني عملياً توثيق الضوابط نفسها مقابل إطارين، لا تطبيق ضوابط مختلفة.
النفط والغاز والتقنيات التشغيلية: معيار IEC 62443 ونقل الملفات إلى منشأة معزولة عن الشبكة
يشترط البند SR 2.3 في معيار IEC 62443-3-3 فرض قيود على استخدام الأجهزة المحمولة والمتنقلة في كل منطقة أمنية، وهذا يجعل الوسائط القابلة للإزالة الطريق المعتمد الوحيد لعبور العزل الشبكي، وبالتالي الضابط الذي يخضع للتدقيق.
يستحق البند SR 2.3 قراءة حرفية. فهو يطلب من نظام التحكم فرض القيود على الأجهزة المحمولة والمتنقلة وفق السياسة الأمنية للمنطقة التي تدخلها، أي أن القيد يجب أن يكون تقنياً لا لافتة على الباب. ويوفر معيار IEC 62443-2-1 طبقة السياسات والإجراءات فوقه، فيشترط قواعد موثقة لاعتماد الوسائط وفحصها والتعامل معها.
الأدلة الإقليمية هي أقوى ما في هذه الحجة، وقراءتها ليست مريحة. فقد وجد فريق Kaspersky ICS CERT أن التهديدات القادمة عبر الوسائط القابلة للإزالة التي جرى صدّها على أجهزة أنظمة التحكم الصناعي في الشرق الأوسط بلغت 1.8 ضعف المتوسط العالمي. وشهدت المنطقة نحو 14 حادثاً في التقنيات التشغيلية وأنظمة التحكم الصناعي شهرياً خلال 2025، مقابل حادث واحد تقريباً في الشهر عام 2018. ومن بين هذه الحوادث، استأثرت المصافي بنسبة 26 بالمئة والبنية التحتية للنقل بنسبة 49 بالمئة، وهي الحصة الأكبر.
رقم النقل هذا يوسّع نطاق هذا القسم إلى ما هو أبعد بكثير من النفط والغاز. فالمطارات ومحطات الموانئ وأنظمة الجمارك ومشغّلو الخدمات اللوجستية في المناطق الحرة في الإمارات والسعودية مصنفة بنى تحتية وطنية حيوية، وتخضع لمعيار ضمان المعلومات الإماراتي وضوابط NCA ECC، وتشغّل شبكات التحكم المجزأة نفسها التي تشغّلها المصفاة. وكثير منها ما زال يكتب سياسة الوسائط القابلة للإزالة بدلاً من أن يطبّقها.
لماذا تهم الحماية من الكتابة هنا بقدر التشفير؟
في بيئة التقنيات التشغيلية ينقلب نموذج التهديد. فالخطر في العادة ليس أن تخرج البيانات على وحدة التخزين، بل أن يدخل عليها شيء. والوحدة التي تُوصل بوحدة تحكم منطقية قابلة للبرمجة (PLC) أو بواجهة تشغيل (HMI) أو بمحطة عمل هندسية يجب أن تكون للقراءة فقط، حتى لا يكتب عليها جهاز مخترق فتنقل العدوى إلى الجهاز التالي. وهنا يتفوق مفتاح الحماية من الكتابة المادي على أي إعداد برمجي، لأن المهندس ينتقل بين وضع القراءة فقط ووضع القراءة والكتابة بحركة ميكانيكية مقصودة، لا بسياسة يستطيع مسؤول محلي تجاوزها. وتزوّد Kanguru بهذا المفتاح وحدتي Defender Elite300 وطراز Defender Elite30، وتوفر iStorage وضع القراءة فقط اختيارياً في وحدتي datAshur PRO+C وطراز PRO+A.
وتضيف الظروف الميدانية والبحرية شرطاً ثانياً. فتصنيف IP68، الذي تعرّفه Kanguru بأنه منع كامل لدخول الغبار وتحمّل الغمر في الماء حتى عمق متر واحد لمدة ساعة مع تركيب الغطاء، هو الفرق بين وحدة تصمد صيفاً خليجياً على منصة بحرية وأخرى تتعطل في الجيب. وتحمل هذا التصنيف وحدة Defender 3000 ووحدتا iStorage datAshur PRO+C وطراز PRO+A.
للخطوات العملية لنقل الملفات إلى شبكة معزولة، راجع دليلنا حول وحدات USB الآمنة للجهات الحكومية والدفاعية والبنى التحتية الحيوية. أما ما يطلبه تدقيق المنشأة فهو السياسة: ما الوسائط المعتمدة، ومن سلّمها، وكيف تُفحص عند الدخول، وكيف تُمسح عند الخروج.
كيف تكتب بند الشهادة في مناقصتك أو في سياسة الوسائط القابلة للإزالة؟
البند العملي للوسائط القابلة للإزالة يحدد ثلاثة أمور: فئة الشهادة، ومتطلب الإدارة، وطريقة التخلص. أما تسمية علامة تجارية فهي ما يعرّض المناقصة للطعن. ونتناول شق التخلص من هذا البند في دليلنا حول المسح الآمن للبيانات وإخراج وحدات التخزين من الخدمة.
اربط الفئات بتصنيف البيانات لا بالميزانية. فالتصنيف موجود أصلاً في سياستك، وبذلك تصبح المواصفة قابلة للدفاع عنها لا اعتباطية.
| الفئة | البيانات التي تغطيها | الشهادة المطلوبة | الإدارة والتخلص |
|---|---|---|---|
| الفئة 1 | البيانات الحكومية السرية أو المصنفة، والمعلومات غير المصنفة الخاضعة للرقابة (CUI) | تشفير عتادي متحقق منه وفق FIPS 140-3 المستوى 3، مع ذكر رقم شهادة CMVP المنشور في العرض، إضافة إلى امتثال TAA | إدارة مركزية إلزامية، وتعطيل عن بُعد، وسجل أصول كامل، ومسح متوافق مع NIST 800-88 عند الإخراج من الخدمة |
| الفئة 2 | البيانات الحساسة، والبيانات الشخصية الخاضعة للتنظيم، وسجلات المرضى، وبيانات حاملي البطاقات | يُقبل FIPS 140-2 المستوى 3 أو المستوى 2 مع رقم الشهادة؛ ويحصل FIPS 140-3 على درجة أعلى | سجلات تدقيق وتعطيل عن بُعد إلزاميان، وسياسة كلمات مرور مفروضة مركزياً، ومسح موثق |
| الفئة 3 | البيانات التجارية الداخلية التي لا تخضع لأي فئة تنظيمية | تشفير عتادي AES 256 بت وفق FIPS 197 مع برنامج ثابت موقّع رقمياً | الإدارة المركزية اختيارية، ومسح آمن قبل إعادة التسليم |
البنود التي ينساها المشترون
- اشترط ذكر رقم الشهادة في الرد على المناقصة، لا كلمة «معتمدة». فهذا السطر وحده يؤدي عملاً أكبر من بقية البند مجتمعة.
- اذكر صراحةً أن «قيد الاعتماد» لا يستوفي شرط الشهادة. وإلا ستتلقى عروضاً تبدو مطابقة وتقدّم وحدات ما زالت قيد التقييم.
- حدّد مسحاً متوافقاً مع NIST 800-88 عند الإخراج من الخدمة وإعادة التسليم، وبيّن من ينفّذه ومن يوقّع شهادة الإتلاف.
- اشترط برنامجاً ثابتاً موقّعاً رقمياً من أجل مقاومة هجمات BadUSB، فيرفض الجهاز نفسه أي برنامج ثابت جرى التلاعب به.
- حدّد هل تدقيق الملفات إلزامي، لأن هذا الشرط، كما ذكرنا أعلاه، يحدد أشكال الوحدات المؤهلة. واحسم الأمر قبل المناقصة لا أثناء التقييم.
الاعتراض الذي يطرحه كل مشترٍ في الخليج
«لماذا يبلغ سعر هذه الوحدة عشرة أضعاف سعر الفلاش ميموري العادية؟» سؤال منصف يستحق جواباً حسابياً لا دفاعياً. فالمقارنة الصحيحة ليست بين وحدة وأخرى، بل بين سعر الوحدة وتكلفة حادث واحد واجب الإبلاغ. فغرامة قانون PDPL الإماراتي تصل إلى 5 ملايين درهم ويضاف إليها وقف المعالجة، وبلغ متوسط تكلفة الخرق في القطاع الصحي 7.42 مليون دولار في 2025. ومقابل أسطول من بضع مئات من الوحدات المعتمدة، تتحقق نقطة التعادل بتفادي حادث واحد، بل بجزء منه في العادة.
والعكس صحيح أيضاً، ويستحق أن يُقال في صفحة كهذه. فإذا كانت البيانات فعلاً مواد داخلية غير مصنفة، فوحدة الفئة 1 مواصفة زائدة عن الحاجة، والأجدى إنفاق المال في موضع آخر. فالتصنيف في فئات وُجد لتشتري بدقة في الاتجاهين.
وحدات تخزين مشفرة ومعتمدة نورّدها وندعمها من دبي
شركة PRO TECHnology هي الموزع الحصري والشريك لشركة Kanguru في الشرق الأوسط منذ سبتمبر 2021، ونورّد وحدات التخزين ذات التشفير العتادي في جميع أنحاء الإمارات والشرق الأوسط. ونتولى من دبي عروض الأسعار مع وثائق الشهادات، والعروض التوضيحية، وإعداد KRMC والتدريب عليه، ومطالبات الضمان. وأُعلن هذا التعيين في 1 سبتمبر 2021؛ راجع إعلان الشراكة.
يعرض الجدول المرجعي أدناه كل طراز كما تصفه الشركة المصنعة تماماً، بما في ذلك الطرازات التي لا تحمل شهادة FIPS 140 وتلك التي ما زالت شهادتها قيد الاعتماد. فالدقة هي حجة هذه الصفحة كلها، ولهذا لا شيء هنا مقرَّب إلى الأعلى.
| الطراز | حالة FIPS | الشهادة | TAA | ملاحظات |
|---|---|---|---|---|
| Kanguru Defender 3000 | FIPS 140-3 المستوى 3 | الشهادة #5364 | نعم | فلاش USB 3.0، تصنيف IP68، وحدة تحكم مغلفة بالإيبوكسي، من 16GB إلى 1TB |
| Kanguru Defender Elite300 | FIPS 140-2، حدّ المستوى 2 | الشهادة #2442 | نعم | فلاش USB 3.0، مفتاح مادي للحماية من الكتابة، من 16GB إلى 512GB |
| Kanguru Defender SSD350 / HDD350 | FIPS 140-2 المستوى 2، «FIPS Inside» | الشهادة #4228 | نعم | هارد SSD خارجي من 1TB إلى 8TB؛ هارد ديسك خارجي بسعة 2TB أو 5TB |
| Kanguru Defender SED300 (بواجهة M.2 NVMe أو SATA) | FIPS 140-2 المستوى 2 | لا رقم في صفحة المنتج؛ ويُدرج NIST الشهادة #4005 والشهادة #4295 (في القائمة التاريخية) | نعم | وحدة داخلية ذاتية التشفير، TCG Opal، مصادقة قبل الإقلاع، من 500GB إلى 2TB بواجهة M.2 NVMe (تأكد معنا من سعات SATA) |
| Kanguru Defender Elite30، SSD 35، HDD 35، SED30 | لا تحمل شهادة FIPS 140 | FIPS 197 AES 256 بت في طرازات Elite30، SSD 35، HDD 35؛ وتُوصف SED30 بتشفير AES 256 بت | نعم في طرازات SSD 35، HDD 35، SED30؛ ولا تصريح في Elite30 | الفئة التجارية، موجهة بشكل صحيح للمؤسسات التي لا تخضع لامتثال حكومي صارم |
| iStorage datAshur PRO+C / PRO+A | FIPS 140-3 المستوى 3 | متحقق منها في ديسمبر 2024 | نعم | فلاش بلوحة أرقام PIN، بمنفذ USB-C أو USB-A، تصنيف IP68، من 32GB إلى 512GB |
| iStorage datAshur PRO | FIPS 140-2 المستوى 3 | الشهادة 2688 | غير مذكور | فلاش بلوحة أرقام PIN، وتحمل أيضاً شهادة NLNCSA DEP-V وتصنيف NATO Restricted، من 4GB إلى 256GB |
| iStorage datAshur PRO2، diskAshur PRO2، diskAshur DT2 | FIPS 140-2 المستوى 3 | الرقم غير منشور في صفحات المنتجات | غير مذكور | فلاش بلوحة أرقام PIN، وهارد SSD محمول، وهارد ديسك محمول، وهارد ديسك مكتبي حتى 30TB؛ ويضيف PRO2 معالجاً دقيقاً بشهادة CC EAL5+ |
| iStorage diskAshur PRO3 / diskAshur DT3 | قيد الاعتماد، غير معتمدة | صدرت شهادات خوارزميات CAVP | نعم | لا تُدرجها في المناقصة على أنها معتمدة |
تتراوح السعات عبر المنتجات من وحدات فلاش ميموري بسعة 16GB حتى وحدات مكتبية بسعة 30TB، بأشكال تشمل الفلاش، وهارد SSD المحمول، والهارد ديسك المحمول والمكتبي، والوحدات الداخلية ذاتية التشفير.
معتمدة، مع رقم الشهادة
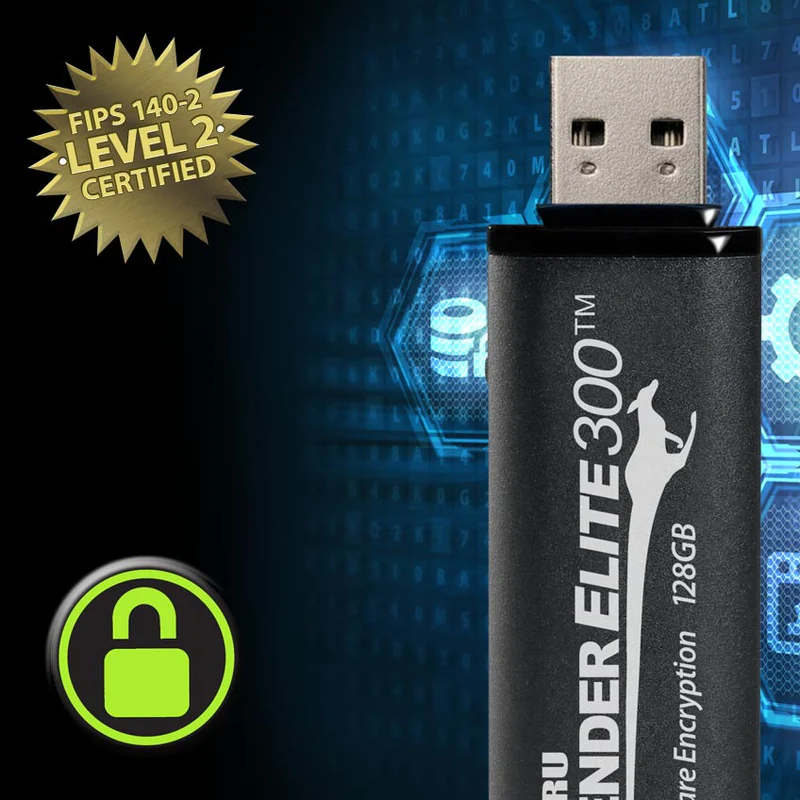
Defender Elite300: شهادة FIPS 140-2 رقم #2442، وتشفير عتادي AES 256 بت XTS، ومفتاح مادي للحماية من الكتابة، وامتثال TAA.
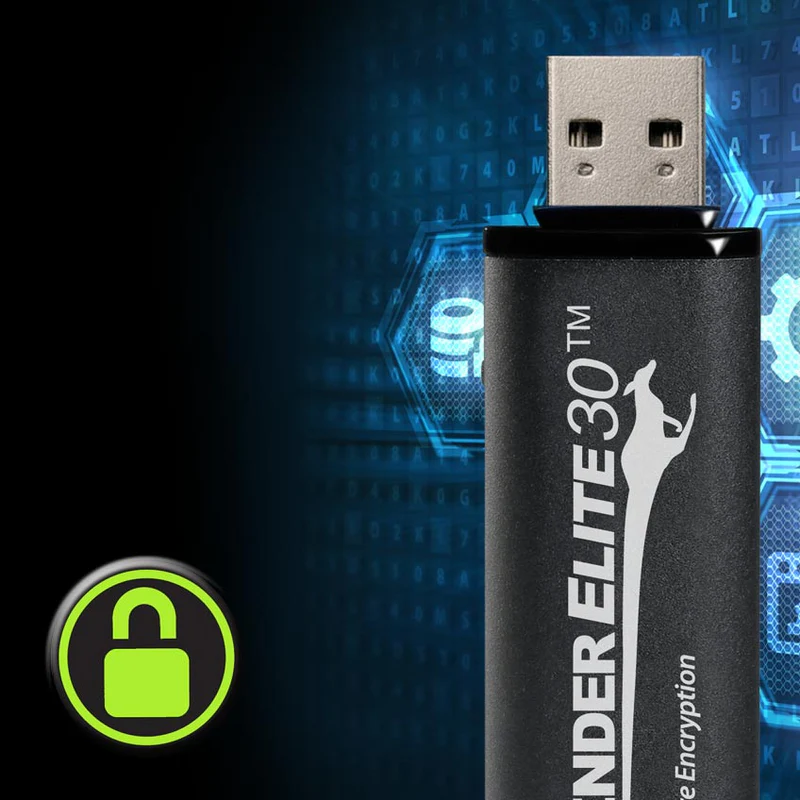
الفئة التجارية، بوصف صادق
Defender Elite30: تشفير عتادي AES 256 بت وفق FIPS 197 من دون شهادة FIPS 140، للمؤسسات التي لا تخضع لامتثال حكومي صارم.
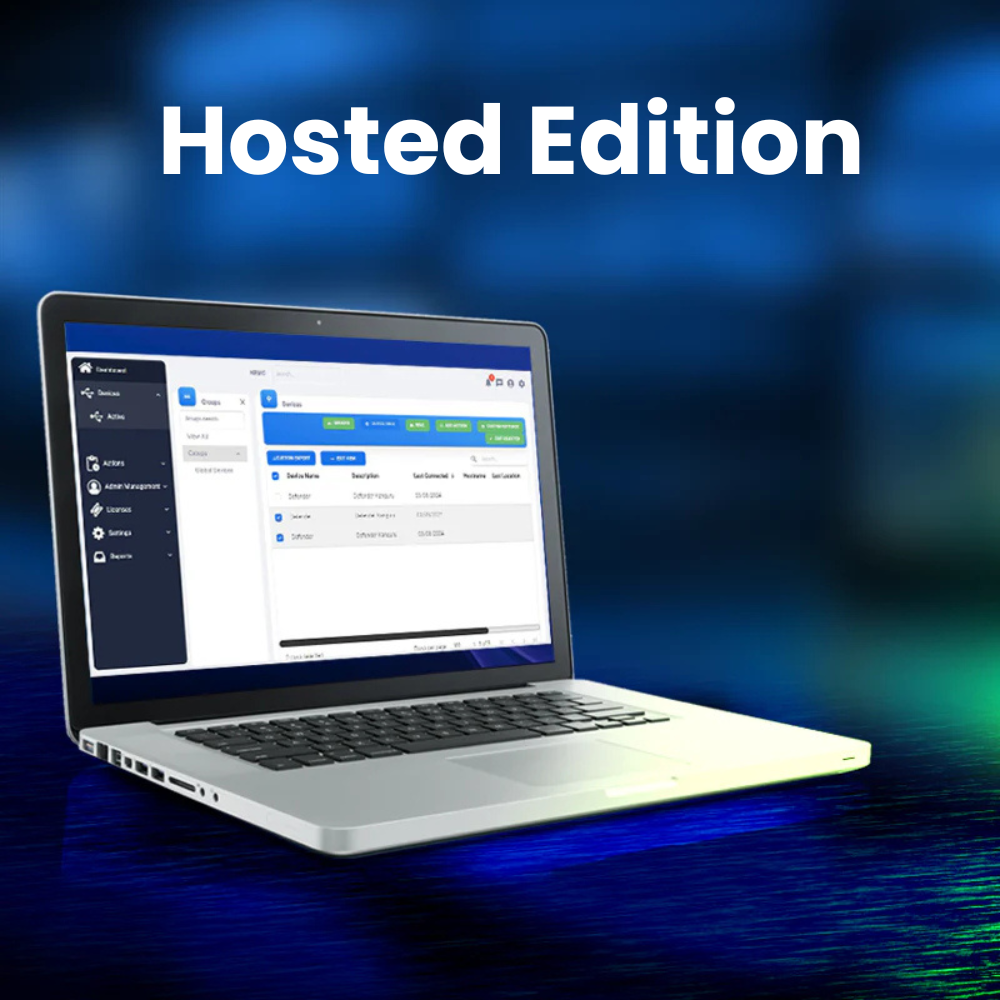
طبقة الأدلة
تراخيص KRMC بإصداري Hosted وكذلك On-Premise، إضافة إلى أداة Kanguru Local Administrator لإعداد الوحدات قبل تسليمها.
دعم محلي
نتولى من دبي الاستشارات والعروض التوضيحية وإعداد KRMC والتدريب عليه ومطالبات الضمان، لعملائنا في الإمارات ودول الخليج والشرق الأوسط.
نورّد هذه المنتجات مع تراخيص KRMC وأداة Kanguru Local Administrator لإعداد الأسطول، ونزوّدك برقم الشهادة لأي طراز قبل أن تُصدر أمر الشراء. الكتالوج الكامل في صفحة Kanguru لدينا. اتصل على +971 4 343 5501 أو راسلنا على sales@protech.ae.
الأسئلة الشائعة
هل ما زالت وحدة التخزين الحاصلة على FIPS 140-2 متوافقة في 2026؟
نعم، تبقى شهادة FIPS 140-2 سارية ومدرجة في السجل، لكنها المعيار الذي حلّ محله غيره. فقد توقف برنامج التحقق من الوحدات التشفيرية (CMVP) عن قبول طلبات FIPS 140-2 الجديدة في سبتمبر 2021، وانتقلت جميع شهادات FIPS 140-2 المتبقية إلى القائمة التاريخية للبرنامج في 21 سبتمبر 2026. والقائمة التاريخية تعني أن المعيار استُبدل لا أن الشهادة أُلغيت: إذ تنص إرشادات الانتقال الصادرة عن NIST على أن برنامج CMVP يدعم شراء هذه الوحدات واستخدامها للأنظمة القائمة، وأن الجهات تقرر بنفسها متى تنتقل إلى FIPS 140-3 حصراً. وفي أي مناقصة جديدة، اقبل FIPS 140-2 المستوى 3 لكن امنح FIPS 140-3 المستوى 3 درجة أعلى، واشترط مسار انتقال في أي اتفاقية إطارية متعددة السنوات.
هل وحدة التخزين المعتمدة وفق FIPS 197 مثل الوحدة المعتمدة وفق FIPS 140-2؟
لا، وهذا أكثر سوء فهم تكلفةً في مشتريات وحدات التخزين المشفرة. فمعيار FIPS 197 يعتمد خوارزمية AES، أي أن العمليات الحسابية تنفّذ خوارزمية AES تنفيذاً صحيحاً. أما FIPS 140 فيعتمد الوحدة التشفيرية التي تشغّلها، ويغطي إدارة المفاتيح والحماية المادية والاستجابة للعبث والمصادقة والاختبارات الذاتية. والوحدة التي يُعلن عنها بأنها «FIPS 197 Certified AES 256-bit» لا تحمل أي شهادة FIPS 140، وستُستبعد من أي مناقصة تشترط FIPS 140. وضمن منتجات Kanguru، تحمل وحدات Defender Elite30، Defender SSD 35، Defender HDD 35 معيار FIPS 197 فقط، وتُوصف وحدة Defender SED30 بتشفير عتادي AES 256 بت من دون شهادة FIPS 140.
كيف أتحقق من رقم شهادة FIPS 140-3؟
اطلب من المورّد رقم الشهادة كتابياً، ثم ابحث عنه في سجل الوحدات المعتمدة لبرنامج التحقق من الوحدات التشفيرية لدى NIST على csrc.nist.gov، الذي يتيح البحث برقم الشهادة أو اسم المورّد أو اسم الوحدة في شهادات FIPS 140-2 وشهادات FIPS 140-3، بما في ذلك القائمتان التاريخية والملغاة. وتحقق من ثلاثة أمور في القيد: أن اسم الوحدة يطابق المنتج الذي تشتريه فعلاً، وأن المعيار والمستوى كما ادُّعي، وهل القيد في القائمة النشطة أم التاريخية. وإذا خلت ورقة المواصفات من الرقم، فاعتبر الادعاء غير مؤكد إلى أن يقدّمه المورّد.
هل الفلاش ميموري المحمية بكلمة مرور متوافقة مع HIPAA؟
لا. فكلمة المرور على مجلد أو ملف مضغوط أو قسم من القرص وسيلة للتحكم في الوصول، لا تشفير. وتبقى البيانات نفسها مقروءة على شريحة الذاكرة لأي شخص يقرأ الشريحة مباشرةً، فلا تضيف كلمة المرور أي حماية بمجرد خروج الوحدة من يدك. ولا يحظر HIPAA وحدات USB، لكنه يجعل فقدان وحدة غير مشفرة خرقاً واجب الإبلاغ، بينما تندرج البيانات المشفرة تشفيراً سليماً في العادة تحت «الملاذ الآمن». ولا يُخرج البيانات المفقودة من نطاق الإبلاغ عن الخرق إلا وحدة تشفّر عتادياً ويبقى مفتاحها داخل وحدة التحكم.
هل يشترط معيار ضمان المعلومات الإماراتي استخدام فلاش ميموري مشفرة؟
لا يسمّي المعيار تقنية تشفير ولا علامة تجارية، لكن الضابط T1.4.1، إدارة الوسائط القابلة للإزالة، يشترط إجراءً محدداً لاعتماد الوسائط القابلة للإزالة والتعامل معها وتخزينها ونقلها والتخلص منها. وإلى جانب قانون بيانات دبي رقم 26 لسنة 2015، الذي يضع البيانات السرية للغاية على أساس الحاجة إلى المعرفة، واشتراط قانون PDPL الإماراتي اتخاذ تدابير تقنية مناسبة، تكون النتيجة العملية أن البيانات المصنفة والشخصية على الوسائط المحمولة يجب أن تكون مشفرة ومسجلة في الجرد وخاضعة للرقابة. ولا تستطيع الفلاش ميموري الاستهلاكية تلبية ذلك، لأنها لا توفر جرداً ولا فرضاً للسياسات ولا وسيلة لإثبات أن الوحدة المفقودة كانت غير قابلة للوصول.
ماذا يعني امتثال TAA في الفلاش ميموري؟
يشير امتثال TAA إلى قانون الاتفاقيات التجارية الأمريكي (Trade Agreements Act)، وهو شرط يتعلق ببلد المنشأ وموثوقية سلسلة التوريد لا اختبار أمني، ولا يقول شيئاً عن قوة التشفير. وأصبح من أدق معايير الفرز في المشتريات الحكومية والدفاعية في دول الخليج، لأن المشترين يريدون بشكل متزايد معرفة مكان تجميع الوحدة ومن تحكّم في برنامجها الثابت. وتظهر تصريحات TAA الصريحة على وحدات Kanguru Defender 3000، Elite300، SSD350، HDD350، SSD 35، HDD 35، SED300، SED30، وسلسلة UltraLock، وعلى وحدات iStorage datAshur PRO+C، PRO+A، diskAshur3، diskAshur PRO3، وطراز diskAshur DT3. ولا يظهر أي تصريح TAA في صفحة منتج Defender Elite30.
ما وحدات Kanguru الحاصلة على شهادة FIPS 140-3؟
تذكر Kanguru أن وحدة Kanguru Defender 3000 حصلت في يونيو 2026 على شهادة FIPS 140-3 المستوى 3 برقم الشهادة #5364، بعد أن كانت تحمل FIPS 140-2 المستوى 3. ومن طرازات iStorage التي توفّرها Kanguru إلى جانب سلسلة Defender، تحمل وحدتا datAshur PRO+C وطراز datAshur PRO+A شهادة FIPS 140-3 المستوى 3 منذ ديسمبر 2024. أما وحدتا iStorage diskAshur PRO3 وطراز diskAshur DT3 فما زالتا قيد اعتماد FIPS 140-3 المستوى 3، ويجب ألا تُوصفا بأنهما معتمدتان. وتحمل طرازات Defender الأخرى شهادة FIPS 140-2، وبعضها يحمل FIPS 197 فقط. وتغطي الشهادة #5364 أرقام قطع Defender 3000 من KDF3000-16G إلى KDF3000-1T على البرنامج الثابت 2.13.10؛ أما الوحدات ذات البرنامج الثابت الأقدم فتطابق شهادة FIPS 140-2 التاريخية #2401.
لماذا يبلغ سعر وحدة التخزين المشفرة المعتمدة عشرة أضعاف الفلاش ميموري العادية؟
لأنك تشتري وحدة تشفيرية مختبرة، ووحدة تحكم محمية مادياً، وبرنامجاً ثابتاً موقّعاً، وتصريحاً بشأن سلسلة التوريد، وطبقة إدارة قابلة للتدقيق، ولا يوجد شيء من ذلك في الفلاش ميموري المتوفرة في محلات التجزئة. والمقارنة المهمة هي بين سعر الوحدة وتكلفة حادث واحد واجب الإبلاغ. فغرامات قانون PDPL الإماراتي تتراوح من 50,000 درهم إلى 5 ملايين درهم ويضاف إليها وقف المعالجة، وبلغ متوسط تكلفة خرق البيانات في القطاع الصحي 7.42 مليون دولار في 2025. وفي أسطول من بضع مئات من الوحدات، يغطي تفادي حادث واحد الفرق عدة مرات. أما إذا كانت البيانات فعلاً لا تخضع لأي فئة تنظيمية، فالوحدة المعتمدة مواصفة زائدة عن الحاجة، وسنخبرك بذلك.
نحن بنك في الإمارات: ماذا يجب أن تُظهر منظومة الفلاش ميموري المشفرة لدينا لمفتش مصرف الإمارات المركزي؟
يجب أن تُظهر وحدات مُدارة بتشفير عتادي تحمل رقم شهادة FIPS 140 يمكن التحقق منه في سجل NIST. كما يجب أن تُظهر جرداً لكل وحدة جرى تسليمها ولمن سُلّمت، وسياسة كلمات مرور مفروضة مركزياً، وإثباتاً للتعطيل عن بُعد (يُظهر سجل KRMC وقت إرسال أمر التعطيل، ثم وقت تنفيذه عند اتصال الوحدة في المرة التالية)، وسجلات تدقيق على مستوى الملفات حيث تشترطها سياستك. ويتطلب تدقيق الملفات باقة KRMC Premium، ويشمل وحدات الفلاش لا طرازات Defender HDD وطرازات SSD. ووحدة Defender 3000 (FIPS 140-3 المستوى 3، الشهادة #5364) المُدارة عبر KRMC، بترخيص Premium إذا كنت تحتاج إلى تدقيق الملفات، تدعم كل نقطة من هذه النقاط.
أي وحدة تخزين مشفرة يستخدمها مستشفى في أبوظبي لنقل دراسات التصوير الطبي؟
استخدم هارد SSD محمولاً بتشفير عتادي مثل Defender SSD350 (من 1TB إلى 8TB) لملفات التصوير الطبي DICOM الكبيرة، ووحدة Defender 3000 للملفات الأصغر. وأدِر الوحدتين عبر KRMC، ليتمكن فريق تقنية المعلومات من تعطيل أي وحدة مفقودة وإظهار السجل. والوحدة التشفيرية في SSD350 من فئة FIPS 140-2 المستوى 2، ومدرجة في القائمة التاريخية لدى NIST منذ سبتمبر 2026، فإذا كانت سياستك تنص على FIPS 140-3، فإن Defender 3000 (حتى 1TB للوحدة) هي طراز Kanguru Defender الذي يستوفي هذا الشرط.
التخزين المشفّر عتادياً في الإمارات: ما الذي تشترطه الأنظمة فعلياً
وحدة التخزين المشفّرة عتادياً هي فلاش ميموري مشفرة أو هارد ديسك خارجي مشفر يجري التشفير داخله في متحكم مخصص مدمج بالجهاز، بخوارزمية AES 256 بت في نمط XTS، بحيث لا يغادر مفتاح التشفير حدود ذلك المتحكم. ولا يحتاج إلى تثبيت برامج أو صلاحيات مدير، وتتم المصادقة بكلمة مرور أو بلوحة مفاتيح رقمية مدمجة.
أما التشفير البرمجي فيعتمد على نظام التشغيل، ويمكن تعطيله أو نسخ الملفات قبل تفعيله، كما أن حماية الفلاشة بكلمة مرور على مستوى مجلد هي ضبط وصول لا تشفير. التشفير العتادي يعمل بمعزل عن نظام التشغيل، ويفرض حداً أقصى لمحاولات إدخال كلمة المرور ثم يمسح البيانات، ويحمي المتحكم التشفيري مادياً من العبث.
وشهادة FIPS هي لغة بنود المناقصات في المنطقة، والتمييز بين مصطلحاتها ضروري:
- معيار FIPS 140-3 المستوى 3: الأحدث لدى المعهد الأمريكي NIST، ويضيف مقاومة مادية للعبث ومصادقة قائمة على الهوية، ومثاله كانجرو (Kanguru) Defender 3000 بشهادة رقم 5364.
- معيار FIPS 140-2: انتقلت شهاداته إلى القائمة التاريخية لدى NIST في 21 سبتمبر 2026 ولم تعد تصدر شهادات جديدة بموجبه، ويمكن الاستمرار في استخدام الوحدات المعتمدة به في الأنظمة القائمة، لكن عمره التنظيمي محدود.
- معيار FIPS 197: يعتمد خوارزمية AES وحدها لا الوحدة التي تنفذها، والجهاز الموصوف به فقط لا يحمل أي اعتماد FIPS 140 ولن يجتاز مناقصة تشترطه.
- عبارة «قيد الاعتماد» لا تعني معتمداً: اطلب رقم الشهادة في العرض الفني وتحقق منه في قائمة CMVP لدى NIST.
ولا تسمي الجهات التنظيمية في الدولة علامة بعينها، لكنها تشترط ضبط وسائط التخزين القابلة للإزالة وتشفيرها:
- معيار ضمان المعلومات الإماراتي وضابطه T1.4.1 لإدارة الوسائط القابلة للإزالة، وقانون بيانات دبي رقم 26 لسنة 2015 بتصنيفه الرباعي.
- قانون حماية البيانات الشخصية، المرسوم بقانون اتحادي رقم 45 لسنة 2021، بغرامات تصل إلى 5 ملايين درهم.
- معيار ADHICS الصادر عن دائرة الصحة في أبوظبي، ويلزم المستشفيات والعيادات بتشفير بيانات المرضى.
- إطار الأمن السيبراني لمصرف الإمارات المركزي ومعيار PCI DSS 4.0 للبنوك وشركات الصرافة ومزودي خدمات الدفع.
- معيار IEC 62443 في النفط والغاز والمرافق، حيث تبقى الوسائط المشفّرة ذات مفتاح الحماية من الكتابة وسيلة نقل البيانات الآمن بين الأنظمة المعزولة، وتقيّد الضوابط الأساسية السعودية ECC-1:2018 الوسائط الخارجية بالمثل.
بروتكنولوجي (PRO TECHnology)، ومقرها دبي منذ 1998، هي الموزع الحصري لكانجرو في الشرق الأوسط منذ سبتمبر 2021. نوفّر فلاش ميموري مشفرة وأقراص SSD وHDD خارجية مشفرة وأقراصاً داخلية ذاتية التشفير بسعات من 16 جيجابايت إلى 30 تيرابايت، مع توريد إلى أبوظبي وبقية الإمارات ودول الخليج. ويتولى فريق PRO TECHnology في دبي عروض الأسعار مع وثائق الشهادات، والعروض التوضيحية، وإعداد KRMC والتدريب، ومطالبات الضمان. كما نساعد على صياغة سياسة أمن وسائط التخزين وبنود الشهادات في كراسة الشروط. للاستشارة أو عرض سعر: +971 4 343 5501 أو sales@protech.ae
احصل على رقم الشهادة قبل أن تُصدر أمر الشراء
أرسل إلينا بند الوسائط القابلة للإزالة أو تصنيف بياناتك، وسنخبرك بالفئة التي يحتاجها، والطرازات المؤهلة، ورقم الشهادة الدقيق لكل منها. ونتولى أيضاً من دبي عروض الأسعار مع وثائق الشهادات، والعروض التوضيحية، وإعداد KRMC والتدريب عليه، ومطالبات الضمان، لعملائنا في الإمارات ودول الخليج والشرق الأوسط. اتصل على +971 4 343 5501 أو راسلنا على sales@protech.ae.