القرص ذاتي التشفير (SED) أم BitLocker؟ تشفير قرص النظام في حواسيب الشركات المحمولة والمكتبية
نُشر في · تقنية المعلومات للشركات من PRO TECHnology
في معظم حواسيب Windows المحمولة والمكتبية لدى الشركات، يكون الخيار المعتاد لتشفير قرص النظام هو BitLocker: فالاعتماد على شريحة الوحدة النمطية للنظام الأساسي الموثوق (TPM) وحدها هو المستوى الأساسي لدى Microsoft، مع إضافة رمز PIN عند بدء التشغيل للأجهزة التي تحمل بيانات شديدة الحساسية أو قد تواجه مهاجماً متمرّساً يصل إليها فعلياً لمدة طويلة. ومنذ سبتمبر 2019 يشفّر BitLocker برمجياً الأقراص ذاتية التشفير التي تُحمى حديثاً، ما لم ينصّ نهج المجموعة (Group Policy) على غير ذلك. ويستحق القرص ذاتي التشفير (SED) مكانه عند الحاجة إلى قفل قبل الإقلاع لا يعتمد على Windows، وفي محطات عمل Linux التي تطلب سياستها ذلك، وفي مناقصة تنصّ على قرص SED، أو لتغيير المفتاح بسرعة قبل إعادة تسليم القرص. يتناول هذا الدليل القرص الموجود داخل الحاسوب؛ أما أقراص USB والأقراص المحمولة فلها قرار منفصل.
- BitLocker على قرص ذاتي التشفير
- الأقراص المشفّرة حديثاً تستخدم التشفير البرمجي ما لم يفعّل نهج المجموعة التشفير العتادي
- الجديد في 2025-26
- BitLocker المسرَّع عتادياً على الحواسيب المحمولة المزوّدة بشرائح لتفريغ عمليات التشفير
- ما يضيفه القرص ذاتي التشفير
- قفل قبل الإقلاع يعمل دون Windows
- تاريخ المراجعة
- مصادر Microsoft ومعهد NIST وشركة Kanguru، أكتوبر 2026
أبرز النقاط
- منذ تحديثات Windows 10 التي أصدرتها Microsoft في سبتمبر 2019 (ومنها مثلاً التحديث KB4516071 للإصدار 1709)، يشفّر BitLocker برمجياً الأقراص ذاتية التشفير التي تُحمى حديثاً ما لم ينصّ نهج المجموعة على غير ذلك؛ ولا تُدرج Microsoft أي موفّر خدمة تكوين (CSP) لهذا الإعداد، لذا لا يمكن ضبطه من إعدادات BitLocker في Intune.
- في معظم أساطيل أجهزة Windows، يكون الخيار المعتاد هو BitLocker مع نسخ مفاتيح الاسترداد احتياطياً في نظام مركزي: فالاعتماد على TPM وحدها هو المستوى الأساسي لدى Microsoft، أما الأجهزة التي تحمل بيانات شديدة الحساسية أو المعرّضة لمهاجم متمرّس يصل إليها فعلياً لمدة طويلة، فتوصي لها Microsoft برمز PIN عند بدء التشغيل، مع استخدام السبات أو الإيقاف الكامل بدل السكون حين يخرج الحاسوب المحمول من سيطرة مستخدمه.
- ينقل BitLocker المسرَّع عتادياً عمليات تشفير البيانات الكثيفة إلى محرك تشفير مخصص في الحواسيب المحمولة الجديدة المزوّدة بشرائح داعمة (وقد سمّت Microsoft في ديسمبر 2025 أجهزة Intel vPro بمعالجات Core Ultra Series 3 أولَ الأجهزة الداعمة)، ما يُضعف حجة السرعة لصالح القرص ذاتي التشفير على تلك الأجهزة؛ أما الحواسيب العاملة حالياً دون هذه الشريحة فتبقى على BitLocker البرمجي.
- يستحق القرص ذاتي التشفير مكانه في الحالات التالية: قفل قبل الإقلاع لا يعتمد على Windows، ومحطات عمل Linux التي تطلب سياستها ذلك، والمناقصات التي تنصّ على قرص SED، والحواسيب المكتبية التي تُركَّب فيها أقراص بديلة، والأقراص التي يجب تغيير مفتاحها عند إعادة تسليمها.
- إذا نصّت مناقصة على FIPS 140، فتحقّقوا من شهادة NIST لرقم القطعة المحدد: شهادتا FIPS 140-2 لطراز Kanguru SED300 مدرجتان في القائمة التاريخية لدى NIST، أما طراز SED30 فلا يحمل أي شهادة.
أربع طرق لتشفير قرص النظام في الحاسوب المحمول: مقارنة جنباً إلى جنب
يتناول هذا الدليل القرص الموجود داخل الحاسوب المحمول أو المكتبي في الشركة، أي القرص الذي يُقلع منه الجهاز. أما فلاشات USB والأقراص المحمولة فقرارها مختلف، لأن القرص ينتقل بين الحواسيب، ويجب أن يحمي نفسه على حواسيب لا تديرونها، ويفرض بنفسه حداً لمحاولات إدخال كلمة المرور الخاطئة. ولهذا الجانب، راجعوا مقارنتنا بين فلاش ميموري USB المشفرة عتادياً وميزة BitLocker To Go.
لقرص النظام في حاسوب Windows أربعة خيارات واقعية: ثلاثة أنواع من BitLocker، وقرص ذاتي التشفير يقفل نفسه خلف شاشة دخول خاصة به قبل بدء أي نظام تشغيل.
- المصادقة قبل الإقلاع (PBA)
- تسجيل دخول يجب أن ينجح قبل أن تصبح قراءة قرص النظام ممكنة. نسخة BitLocker منه هي شريحة TPM مع رمز PIN أو مفتاح بدء التشغيل؛ أما نسخة القرص ذاتي التشفير فبيئة صغيرة مخزّنة على القرص نفسه.
- القرص الصلب المشفّر لنظام Windows (eDrive)
- اسم تطلقه Microsoft على القرص ذاتي التشفير الذي يستوفي أيضاً بروتوكولات محددة من TCG ومعيار IEEE 1667، كي يتمكّن BitLocker من إدارة تشفيره العتادي.
- PSID
- رمز مطبوع على ملصق قرص Opal يمكنه إعادة القرص إلى إعدادات المصنع. وإعادة الضبط هذه تمحو البيانات، ولا تفتح القفل عنها.
| السؤال | BitLocker البرمجي | BitLocker المسرَّع عتادياً | BitLocker على قرص صلب مشفّر لنظام Windows (eDrive) | قرص ذاتي التشفير بتسجيل دخول خاص به قبل الإقلاع |
|---|---|---|---|---|
| أين يجري التشفير | على المعالج الرئيسي للحاسوب المحمول | على محرك تشفير مخصص داخل النظام على شريحة (SoC) | في وحدة التحكم الخاصة بالقرص، تحت إدارة BitLocker | في وحدة التحكم الخاصة بالقرص، تحت إدارة برنامج الشركة المصنّعة للقرص |
| أين يُحفظ مفتاح تشفير البيانات | في الذاكرة بعد فتح القفل؛ وتحمي شريحة TPM المفاتيح الوسيطة | تغلّفه الشريحة حيث يتوفر الدعم، فيصبح أقل عرضة لثغرات المعالج والذاكرة | يولّده القرص، ووفق Microsoft لا يُكشف خارجه أبداً | يُولَّد ويُحفظ داخل القرص |
| من يفتح القفل قبل بدء نظام التشغيل | شريحة TPM وحدها افتراضياً؛ واختيارياً TPM مع رمز PIN أو مفتاح بدء التشغيل أو كليهما | كما في BitLocker البرمجي | أدوات الحماية في BitLocker؛ وتشير Microsoft إلى أن رمز PIN يحمي أيضاً من التقاط المفتاح على ناقل بيانات eDrive المكشوف | أداة المصادقة الخاصة بالقرص قبل الإقلاع، وعادةً كلمة مرور |
| إصدار Windows | Pro أو Enterprise أو Pro Education/SE أو Education؛ وتشفير الجهاز (Device encryption) في الإصدارات الأخرى على الأجهزة المؤهلة | كما في BitLocker، على Windows 11 24H2 (تحديث سبتمبر 2025) أو 25H2 | Pro أو Enterprise أو Pro Education/SE أو Education | غير مرتبط بنظام Windows |
| الإدارة المركزية والاسترداد | نهج المجموعة أو Intune أو أي نظام MDM آخر؛ مع نسخ مفاتيح الاسترداد احتياطياً إلى Microsoft Entra ID أو Active Directory | كما في BitLocker البرمجي | يتطلب إعداداً في نهج المجموعة؛ مع النسخ الاحتياطي المعتاد لمفتاح الاسترداد في BitLocker | أداة الشركة المصنّعة؛ وتوثّق Kanguru كلمة مرور للمسؤول وإعادة ضبط تمحو القرص |
| Linux | لا | لا | لا | حيث تدعمه الشركة المصنّعة؛ ويوفّر برنامج Opal Commander من Kanguru مُثبّتات لنظام Ubuntu 22.04 ونظام RHEL |
| كيف تتحقّقون منه | يُظهر حقل Encryption Method في نتيجة الأمر manage-bde -status خوارزمية مثل XTS-AES 128، لا Hardware Encryption ولا Hardware accelerated | يظهر في حقل Encryption Method: Hardware accelerated | يظهر في حقل Encryption Method: Hardware Encryption | في أداة الشركة المصنّعة، التي تعرض حالة القفل |
تحذّر Microsoft من أن القرص ذاتي التشفير ليس تلقائياً قرصاً صلباً مشفّراً لنظام Windows، إذ يجب أن يتوافق الأخير أيضاً مع بروتوكولات محددة من TCG ومع معيار IEEE 1667. لذا تأكّدوا من نوع الجهاز قبل أن تبنوا خطتكم على العمود الثالث.
ما يفعله القرص ذاتي التشفير فعلياً
يشفّر القرص ذاتي التشفير كل ما يُكتب عليه داخل وحدة التحكم الخاصة به، ويفك تشفيره عند قراءته، مستخدماً مفتاحاً لتشفير الوسائط يولّده القرص بنفسه. هذا التعريف مأخوذ من الورقة البيضاء المشتركة بين مجموعة Trusted Computing Group ومنظمة NVM Express حول معيار TCG Opal، وهو مواصفة TCG الموجّهة لأقراص أجهزة الشركات. ويضيف Opal واجهة إدارة للقفل، وبيئة صغيرة للمصادقة قبل الإقلاع مخزّنة على القرص (MBR shadowing) تتيح فتح قفل نظام التشغيل قبل إقلاعه، ومسحاً تشفيرياً لإعادة استخدام القرص أو إنهاء عمره.
ثلاثة حدود مهمة حين تضعون القرص ذاتي التشفير في مقابل نظام BitLocker:
- يحمي القرص بعد انقطاع الطاقة عنه. تصف الورقة البيضاء معيار Opal بأنه يحمي البيانات المخزّنة عند إعادة تشغيل القرص بقطع الطاقة عنه أو بعد ذلك. أما بعد فتح القفل، فتقول صفحة Kanguru الخاصة بالأقراص ذاتية التشفير إن قرصها «يعمل مثل قرص SSD عادي». ويعتمد السلوك عند السكون والاستئناف على المنصة وبرنامج الشركة المصنّعة، لذا اختبروه.
- لا يحمي شيئاً قبل إعداده. يشفّر القرص البيانات طوال الوقت، لكن وفق معيار Opal لا تُقفل البيانات إلا بعد تعيين بيانات اعتماد للمصادقة، وتذكر تعليمات Kanguru لتجديد المفتاح أن القرص بعد إعادة ضبطه يمكن استخدامه قرصاً عادياً غير مشفّر.
- لا يوقف مهاجماً على نظام قيد التشغيل. فالبرمجيات الخبيثة، وكذلك أي شخص سجّل الدخول، تقرأ الملفات تماماً كما يقرؤها المستخدم.
تُشحن بعض حواسيب الأعمال المحمولة أصلاً بأقراص Opal: فعلى سبيل المثال، تُدرج ورقة PSREF من Lenovo لجهاز ThinkPad T14 Gen 5 (Intel)، المؤرخة 6 مايو 2026، معيار Opal 2.0 ضمن بند الأمان لخيارات أقراص M.2 SSD. لكن ذلك لا يعني أن الحاسوب يستخدم تشفير القرص. فلا يسلّم BitLocker مهمة التشفير إلى القرص إلا إذا كان قرصاً صلباً مشفّراً لنظام Windows وسمح نهج المجموعة بذلك؛ وإلا يواصل القرص التشفير داخلياً، لكن قفل Opal فيه يبقى غير مفعّل ما لم تشغّله أداة مصادقة قبل الإقلاع أو أداة إدارة.
سبب توقف BitLocker عن استخدام التشفير العتادي لأقراص SSD افتراضياً
أجرى الباحثان كارلو ماير وبرنارد فان غاستل (Carlo Meijer، Bernard van Gastel) من جامعة رادبود والجامعة المفتوحة في هولندا هندسة عكسية للبرامج الثابتة (firmware) في أقراص SSD من ثلاث شركات مصنّعة أُنتجت بين 2014 و2018، شملت طرازات داخلية بواجهة SATA أو NVMe وطرازات خارجية بواجهة USB. وأُعلنت نتائجهما في 5 نوفمبر 2018، ونُشرت في ورقتهما البحثية لمؤتمر IEEE Symposium on Security and Privacy 2019. ويذكر الباحثان أن الثغرات في كثير من تلك الطرازات سمحت باستعادة البيانات كاملةً دون كلمة المرور، وأن BitLocker في ذلك الوقت كان يعتمد كلياً على تشفير القرص متى أعلن قرص SSD دعمه له. وكانت نصيحتهما ألّا يُعتمد على التشفير العتادي الذي توفّره أقراص SSD وحده. ولا تقول الورقة شيئاً، سلباً أو إيجاباً، عن الأقراص التي لم تختبرها.
وردّت Microsoft في 6 نوفمبر 2018 بإصدار النشرة الأمنية ADV180028، التي دعت العملاء القلقين إلى النظر في التشفير البرمجي وحده في BitLocker وفرضه عبر نهج المجموعة، وحذّرت من أن القرص المشفّر عتادياً يجب فك تشفيره ثم إعادة تشفيره للانتقال. ثم غيّرت Microsoft الإعداد الافتراضي: إذ تقول ملاحظات إصدار KB4516071، تحديث 24 سبتمبر 2019 لنظام Windows 10 الإصدار 1709 (وترد الملاحظة نفسها في تحديثات اليوم ذاته للإصدارات 1607 و1703 و1803) إن الأقراص ذاتية التشفير المشفّرة حديثاً تحصل على تشفير برمجي، بينما تحتفظ الأقراص المشفّرة سابقاً بنوع تشفيرها.
وضع هذا الإعداد في أكتوبر 2026
- يقول مرجع Configure BitLocker من Microsoft (المحدَّث في 29 يوليو 2025) عن الإعداد Configure use of hardware-based encryption for operating system drives: إذا لم تضبطوه، فسيستخدم BitLocker التشفير البرمجي بصرف النظر عن توفّر التشفير العتادي.
- لا تُدرج Microsoft أي موفّر CSP لهذا الإعداد، لذا لا يمكن ضبطه من إعدادات BitLocker في Intune؛ فهو إعداد في نهج المجموعة ضمن المسار Windows Components ثم BitLocker Drive Encryption ثم Operating System Drives.
- وحتى مع تفعيل هذا الإعداد، يجب أن يكون قرص الإقلاع قرصاً صلباً مشفّراً لنظام Windows في حالة غير مهيّأة، على حاسوب يدعم UEFI 2.3.1 ويُقلع أصلياً عبر UEFI مع تعطيل وحدة دعم التوافق، وعلى وحدة تحكم لا تعمل بنظام RAID.
- ولا يزال التشفير العتادي موثّقاً، ولا تتضمنه قائمة Microsoft لميزات Windows المُهملة، المحدَّثة في 23 سبتمبر 2026.
BitLocker في 2026: شريحة TPM ورمز PIN والتسريع العتادي
يفتح BitLocker قرص النظام افتراضياً بالاعتماد على شريحة TPM وحدها، فلا يرى المستخدم سوى تسجيل دخول عادي. ويصف دليل Microsoft للتخطيط لنشر BitLocker الاعتماد على TPM وحدها بأنه الخيار الأكثر شفافية للمؤسسات التي تحتاج إلى مستوى أساسي من حماية البيانات، ويوصي بإضافة عامل ثانٍ، مثل رمز PIN، على الأجهزة التي تحمل بيانات شديدة الحساسية. أما إرشادات Microsoft للتدابير المضادة فتعدّ TPM وحدها كافية أمام مهاجم محدود المهارة أو محدود الوصول الفعلي إلى الجهاز. وفي مواجهة مهاجم متمرّس يصل إلى الجهاز فعلياً لمدة طويلة، توصي باستخدام TPM مع أداة حماية برمز PIN، ويُفضَّل أن يكون رمز PIN محسّناً يضم حروفاً وأرقاماً، إلى جانب تعطيل وضع الاستعداد وإيقاف تشغيل الجهاز أو إدخاله في السبات قبل أن يخرج من سيطرة مستخدم مخوَّل.
ولوضع السكون أهمية لا تقل عن رمز PIN: إذ تشير Microsoft إلى أن الجهاز العائد من السكون لا يطلب رمز PIN مجدداً، بينما يطلبه الجهاز العائد من السبات. ولرمز PIN تكاليفه أيضاً: فالمستخدمون الذين ينسونه يحتاجون إلى مفتاح استرداد من فريق تقنية المعلومات، وتتوقف عمليات إعادة التشغيل غير المراقبة عند شاشة طلب الرمز. وللأجهزة المتصلة بالشبكة السلكية للشركة، توفّر Microsoft ميزة BitLocker Network Unlock، التي تحتاج إلى اتصال Ethernet مباشر بخادم Windows Deployment Services.
يمكن تفعيل BitLocker في إصدارات Windows التالية: Pro أو Enterprise أو Pro Education/SE أو Education. أما تشفير الجهاز (Device encryption) فيعمل تلقائياً على الأجهزة المؤهلة في جميع الإصدارات، لكن Microsoft تقول إن البيانات تبقى غير محمية حتى يُنسخ مفتاح الاسترداد احتياطياً إلى Microsoft Entra ID أو Active Directory أو حساب Microsoft.
BitLocker المسرَّع عتادياً
أعلنت Microsoft في مؤتمر Ignite في نوفمبر 2025 عن BitLocker المسرَّع عتادياً، وشرحته في مدوّنة Windows IT Pro Blog في 19 ديسمبر 2025. وهو ينقل عمليات التشفير الكثيفة من المعالج الرئيسي إلى محرك تشفير مخصص، ويغلّف مفتاح تشفير البيانات عتادياً حيث تدعم الشريحة ذلك. وتقول Microsoft إن الأجهزة الداعمة المزوّدة بأقراص NVMe وبنظام جديد على شريحة لتفريغ عمليات التشفير تستخدمه افتراضياً مع خوارزمية XTS-AES-256، بدءاً من تحديث سبتمبر 2025 لنظام Windows 11 24H2 وفي الإصدار 25H2. وفي منشور ديسمبر 2025 نفسه، سمّت Microsoft أجهزة Intel vPro بمعالجات Intel Core Ultra Series 3 أولَ الأجهزة الداعمة له. وتذكر Microsoft توفيراً بمتوسط 70% في دورات المعالج مقارنةً بنسخة BitLocker البرمجية، مع تفاوت النتائج بحسب العتاد.
- تحقّقوا منه بالأمر manage-bde -status: يظهر في حقل Encryption Method القيمة Hardware accelerated.
- سياسات طريقة التشفير قد تمنعه. فالسياسة التي تحدد خوارزمية أو طول مفتاح لا تدعمه الشريحة تُبقي الجهاز على BitLocker البرمجي. ويضرب منشور Microsoft في ديسمبر 2025 مثلاً بخوارزمية AES-CBC، وذكر أن السياسة المضبوطة على XTS-AES-128 كانت تمنعه أيضاً، بانتظار تحديث مخطط له يرفع عمليات التفعيل الجديدة إلى XTS-AES-256.
- سياسة FIPS. عند تفعيل الإعداد System cryptography: Use FIPS 140 compliant cryptographic algorithms، لا يُستخدم التسريع العتادي إلا إذا أفادت الشريحة بحصول تغليف المفاتيح وتفريغ عمليات التشفير فيها على شهادة FIPS.
ولأنه يعتمد على المعالج، تواصل الحواسيب المحمولة العاملة حالياً دون شريحة لتفريغ عمليات التشفير العمل بنسخة BitLocker البرمجية. اسألوا الشركة المصنّعة للحاسوب عمّا إذا كان الطراز الذي تشترونه يدعمه.
متى يستحق القرص ذاتي التشفير مكانه
لأسطول أجهزة Windows يُدار عبر Intune أو Active Directory، يكون إعداد BitLocker الموضّح في القسم السابق هو نقطة البداية. أما القرص ذاتي التشفير فيستحق الإضافة، أو الاختيار بديلاً، في حالات أضيق.
| الحالة | الخيار المعتاد | ما يجب التحقق منه أولاً |
|---|---|---|
| حواسيب Windows المحمولة والمكتبية المُدارة عبر Intune أو Active Directory | BitLocker: الاعتماد على TPM وحدها بوصفه المستوى الأساسي لدى Microsoft، واستخدام TPM مع رمز PIN للأجهزة التي تحمل بيانات شديدة الحساسية أو تواجه مهاجماً متمرّساً؛ والنسخة المسرَّعة عتادياً حيث يدعمها المعالج | سياسة رمز PIN، والنسخ الاحتياطي لمفاتيح الاسترداد، وإعدادات السكون |
| قفل قبل الإقلاع يجب ألّا يعتمد على Windows | قرص ذاتي التشفير مع أداة مصادقة خاصة به قبل الإقلاع | طريقة التعامل مع كلمات المرور المنسية |
| محطات عمل Linux | تشفير القرص بنظام LUKS (Linux Unified Key Setup) عند التثبيت؛ وقرص SED حيث تطلب السياسة قفلاً خارج نظام التشغيل | دعم الشركة المصنّعة لتوزيعة Linux التي تستخدمونها |
| مناقصة أو سياسة تنصّ على قرص ذاتي التشفير أو على معيار TCG Opal | قد يفي بها قرص Opal مركّب أصلاً في حاسوب أعمال محمول، إذا قبلته المناقصة؛ وإلا فقرص بديل أو إضافي، أو قرص مع أداة محددة للمصادقة قبل الإقلاع | هل يُشترط اعتماد FIPS 140، وهل تُقبل شهادة مدرجة في القائمة التاريخية |
| الحواسيب المكتبية ومحطات العمل التي تُركَّب فيها أقراص إضافية أو بديلة | أيٌّ منهما؛ ويمكن تركيب قرص SED عند تجميع الجهاز أو تحديثه | الفتحة والواجهة والضمان |
| أقراص يُعاد تسليمها أو تُسحب من الخدمة في وقت قصير | أيٌّ منهما؛ فإعادة ضبط القرص ذاتي التشفير إلى إعدادات المصنع تولّد مفتاحاً جديداً وتُفقد جميع البيانات | توثيق عملية إعادة الضبط |
وفي Linux أيضاً يكون الخيار الافتراضي برمجياً: إذ تقول وثائق Red Hat إن نظام Red Hat Enterprise Linux يستخدم LUKS لتشفير أجهزة التخزين الكتلية، ويُتاح عند التثبيت مع عبارة مرور عند كل إقلاع.
أما تشغيل BitLocker فوق تسجيل الدخول الخاص بالقرص قبل الإقلاع، كطبقة حماية إضافية ضمن مبدأ الدفاع المتعمّق، فيعتمد على أداة المصادقة التي توفّرها الشركة المصنّعة وعلى البرامج الثابتة للحاسوب. ولا تتناول وثائق Kanguru المنشورة هذه الحالة، لذا اطلبوا منا أولاً تأكيدها مع Kanguru لطرازاتكم.
لا يحدد أيٌّ من النصّين الإماراتيين اللذين راجعناهما ما إذا كان التشفير يجب أن يجري برمجياً أو داخل القرص. فالضابط T3.4.2 من معيار ضمان المعلومات في الإمارات، الإصدار 2.1 (مجلس الأمن السيبراني لحكومة الإمارات، نوفمبر 2025) يُلزم الجهات الخاضعة له بتشفير جميع البيانات المصنّفة المخزّنة على أجهزة المستخدمين، بما فيها الحواسيب المحمولة والمكتبية. وهذه الجهات هي الوزارات والهيئات الاتحادية، وجهات البنية التحتية الحيوية للمعلومات غير الحكومية، والجهات الحكومية المحلية بحسب الإمارة. ويصف المعيار نفسه بأنه محايد تقنياً. كما يُلزم القسم 6.1 من السياسة الرقمية للمدارس الصادرة عن دائرة التعليم والمعرفة - أبوظبي (ADEK) (الإصدار 1.1، سبتمبر 2024) المدارسَ الخاضعة لها بتطبيق تشفير أقراص الأجهزة. أما مدى استيفاء إعداد معيّن من BitLocker أو من القرص ذاتي التشفير لأيٍّ من النصّين، فقرار يعود إلى فريق الامتثال لديكم والمدقق، ولا يجعل أي منتج المؤسسةَ ممتثلة بمفرده؛ ويعرض دليلنا لإدارة الأجهزة ضوابط معيار ضمان المعلومات في الإمارات الخاصة بتشفير الأجهزة.
مثال افتراضي. لدى شركة استشارات تصميم 180 حاسوباً محمولاً بنظام Windows 11 تُدار عبر Intune، و12 محطة عمل للتصيير (rendering) بنظام Ubuntu. تحمل الحواسيب المحمولة تصاميم عملاء لم تُطرح بعد وتنتقل إلى مواقع العملاء، لذا تحصل على BitLocker مع TPM ورمز PIN، ومفاتيح استرداد محفوظة في Microsoft Entra ID، والسبات بدل السكون؛ أما محطات العمل فتحصل على تشفير LUKS عند التثبيت. ولا تجرّب الشركة الأقراص ذاتية التشفير في محطات العمل إلا حين يطلب عقد أحد العملاء قفلاً قبل الإقلاع يعمل دون نظام التشغيل، وبعد التأكد من دعم إصدار Ubuntu الذي تستخدمه.
نشر الأقراص ذاتية التشفير على أسطول من الأجهزة
تتبع الخطوات الثلاث الأولى قاعدة معارف Kanguru؛ أما الخطوتان الأخيرتان فنصيحة من عندنا. حدّدوا قبل الطلب من سيتولى كل خطوة في فريقكم، واسألونا عن أي أمر لا تغطيه قاعدة المعارف، وسننقله إلى Kanguru.
- ثبّتوا برنامج Kanguru Opal Commander. يفعّل الإصدار 1.2.0.1 (حُدّثت صفحته في 27 فبراير 2026) التشفير ويدير الأمان في طراز SED30 وطراز SED300.
- نزّلوا صورة أداة المصادقة قبل الإقلاع المطابقة: تنشر Kanguru صورة لطرازات NVMe وأخرى لطراز SATA.
- شغّلوا خيار Secure Initialization في Opal Commander، الذي يؤمّن القرص ويعيّن كلمة مرور المسؤول؛ وتقول Kanguru إن عليكم اختيار صورة أداة المصادقة قبل الإقلاع التي نزّلتموها حين تطلبها العملية. ويتضمن النموذج نفسه خيار Create User لإنشاء حسابات المستخدمين.
- سجّلوا في سجل جرد الأجهزة الرقم التسلسلي لقرص كل جهاز، ورقم PSID المطبوع على القرص، واسم من يحتفظ بكلمة مرور المسؤول. فبعد تركيب القرص داخل الحاسوب المحمول يصعب الوصول إلى الملصق. واجعلوا الاطلاع على هذا السجل مقيّداً، لأن رقم PSID يمكنه إعادة ضبط القرص.
- جرّبوا كل طراز من الحواسيب المحمولة أو المكتبية قبل أي طلب أوسع: السكون، والسبات، وتحديث البرامج الثابتة، وإعادة الضبط.
وتصف صفحة منتج SED30 لدى Kanguru أيضاً أدوات تجهيز لتطبيق سياسات أمان قابلة للفرض على فرق العمل؛ اطلبوا منا تأكيد ما تغطيه هذه الأدوات للطراز الذي تطلبونه. وتوثّق Kanguru منصة الإدارة عن بُعد الخاصة بها لأجهزة Defender USB، لا لهذه الأقراص الداخلية: تدير منصة KRMC أجهزة Defender USB والأقراص المحمولة.
ويحتاج نسخ صور الأنظمة (imaging) إلى تجربة أيضاً: تقول Microsoft إن الصور المُنشأة بأجهزة نسخ الأقراص لا تصلح لتهيئة الأقراص الصلبة المشفّرة لنظام Windows، ولا تتناول وثائق Kanguru الخاصة بأجهزة النسخ الأقراصَ ذاتية التشفير، لذا لا تعتمدوا على النسخ بأجهزة النسخ حتى تنسخوا الصورة على جهاز واحد وتهيّئوه وتختبروه؛ ويشرح جهاز KanguruClone 11 وأجهزة نسخ الهارد ديسك لأقراص SATA وأقراص NVMe لدينا نسخ الصور مع الأقراص العادية.
إعادة الضبط وإعادة التسليم
تعيد ميزة Reset to Factory من Kanguru، التي تُشغَّل من Opal Commander بكلمة مرور المسؤول أو برقم PSID المطبوع على القرص، القرصَ إلى إعدادات المصنع وتولّد مفتاح تشفير جديداً، وتحذّر Kanguru من فقدان جميع البيانات على القرص. لذا انسخوا بيانات الحاسوب المحمول احتياطياً أولاً، وسجّلوا إعادة الضبط في سجل الأصول مع التاريخ واسم من نفّذها، واتبعوا دليلنا للمسح والتطهير والإتلاف في عملية التخلص الأوسع.
إذا اخترتم قرصاً ذاتي التشفير: فحوص التوافق قبل الطلب
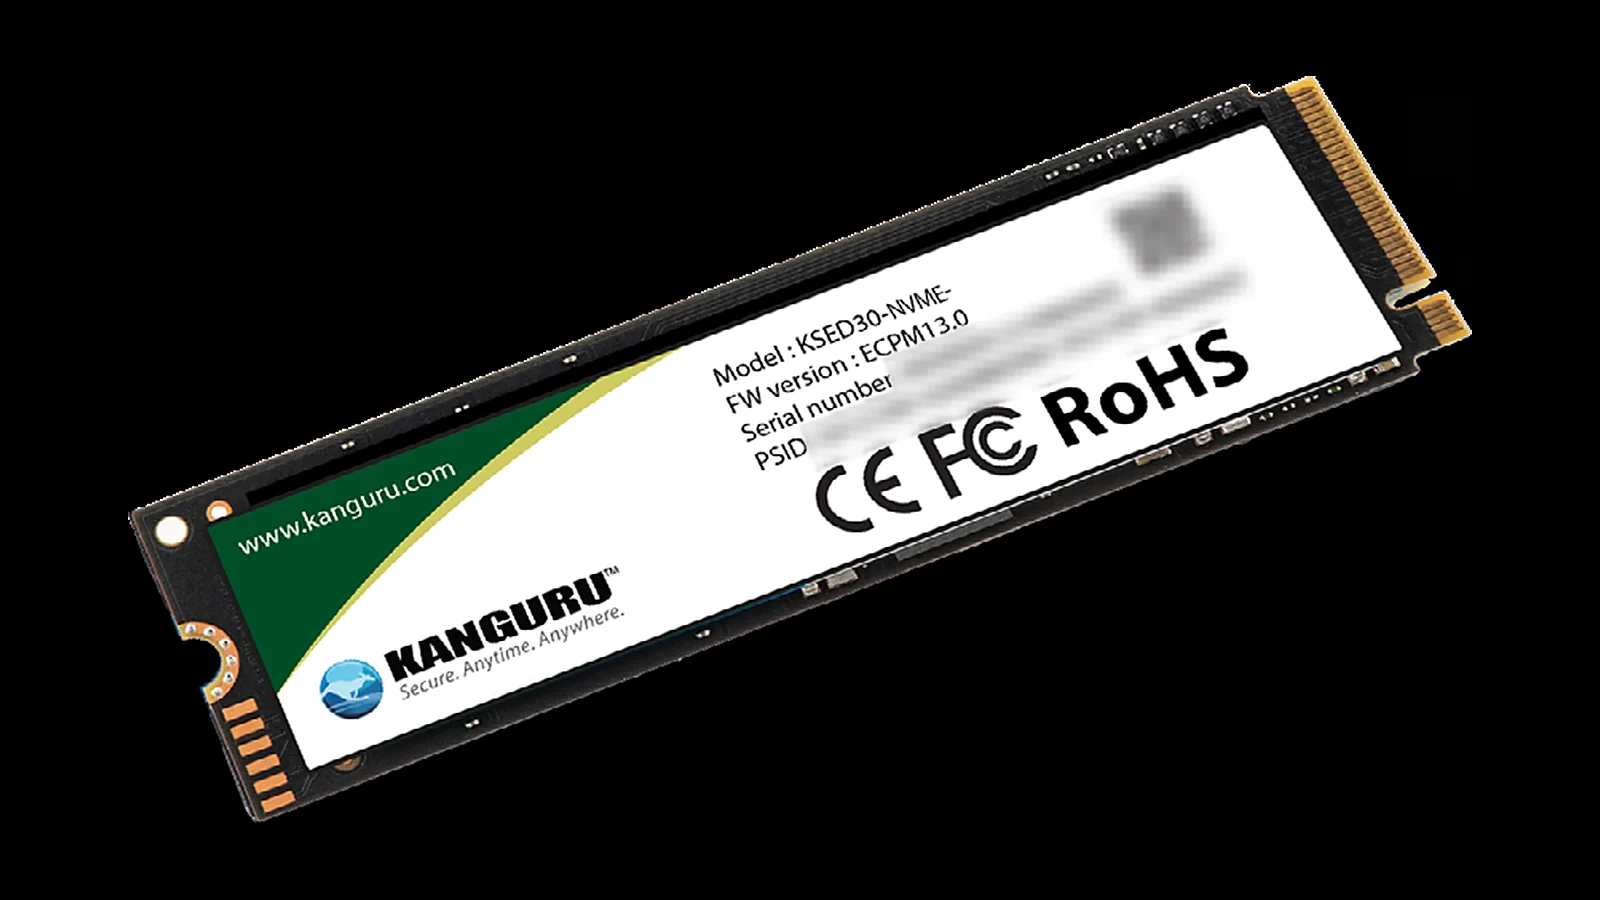
قرص Kanguru SED30 من نوع M.2 2280 NVMe بواجهة PCIe Gen 4 x4. أما SED300 فيأتي بصيغة M.2 2280 NVMe بواجهة PCIe Gen 3 x4 أو بصيغة قرص SATA مقاس 2.5 بوصة. وللاطلاع على السعات والمجموعة الحالية، راجعوا قسم أقراص Kanguru SSD ذاتية التشفير في صفحة Kanguru لدينا، واطلبوا منا عرض سعر.
- الفتحة أو الحجيرة. تحتاج طرازات NVMe إلى فتحة M.2 2280 قابلة لاستبدال القرص وموصولة لواجهة NVMe؛ ويحتاج طراز 2.5 بوصة إلى حجيرة SATA. راجعوا ورقة مواصفات الشركة المصنّعة؛ فبعض التصاميم النحيفة لا تتيح استبدال وحدة التخزين.
- البرامج الثابتة ووضع التخزين. اطلبوا منا التأكد مع Kanguru من أن أداة المصادقة قبل الإقلاع تدعم إعدادات UEFI في حواسيبكم ووضع وحدة التحكم في التخزين.
- الضمان. اسألوا الشركة المصنّعة للحاسوب المحمول عمّا إذا كان استبدال قرص المصنع يؤثر في الضمان أو عقد الدعم.
- نظام التشغيل. تذكر أوراق بيانات Kanguru نظام Windows ونظام Linux. أما أجهزة Mac فخارج نطاق هذا الدليل.
- المفاتيح. حدّدوا قبل التسليم من يحتفظ بكلمات مرور المسؤول وسجلات PSID.
أرقام الشهادات في عرض السعر
اطلبوا رقم الشهادة، لا الشعار. ففي سجل NIST، تغطي الشهادتان #4295 و#4005 قرص Kanguru Defender SED300 بالمستوى الثاني من FIPS 140-2 (تُدرج الشهادة #4295 أرقام قطع لطرازات NVMe وطرازات SATA، والشهادة #4005 أرقاماً أقدم)؛ والشهادتان كلتاهما في القائمة التاريخية، ولا تنطبقان إلا عند تشغيل الوحدة في وضع FIPS وإعدادها كما تنص سياسة الأمان الخاصة بها. أما SED30 فلا يحمل شهادة FIPS 140. طابقوا رقم القطعة في عرض السعر مع قيد NIST؛ ويشرح دليلنا لما تغطيه كل شهادة FIPS وكيفية التحقق منها بقية التفاصيل.
المعلومات المطلوبة لعرض سعر أقراص SED
PRO TECHnology هي الموزع الحصري والشريك لشركة Kanguru في الشرق الأوسط. وقد أعلنت Kanguru هذه الشراكة في 1 سبتمبر 2021، ويُدرج دليل شركاء Kanguru لأوروبا والشرق الأوسط وأفريقيا شركة PRO TECHnology في الإمارات والسعودية وقطر والكويت وعُمان والبحرين والأردن. ويمكنكم قراءة قصة بداية الشراكة مع Kanguru.
إذا كان القرص ذاتي التشفير هو الحل المناسب لجزء من أسطول أجهزتكم، فأرسلوا إلينا عدد الحواسيب المحمولة والمكتبية، وشركاتها المصنّعة وطرازاتها، وأنظمة التشغيل، ونوع الفتحة أو الحجيرة، والسعة المطلوبة، وأي شهادة تنص عليها مناقصة أو سياسة. وسنرسل لكم عرض سعر لأقراص Kanguru المطابقة، ونوضح متى يكفي BitLocker وحده. وتصل استفسارات العملاء في السعودية إلى فريق إدارة الحسابات لدينا، الذي يزور المملكة بشكل متكرر، وتُسند الأعمال المحلية إلى PRONEXT في الرياض؛ وتغطي صفحة تقنية المعلومات للشركات في السعودية ضوابط NCA ECC الصادرة عن الهيئة الوطنية للأمن السيبراني وضوابط البنك المركزي السعودي (SAMA) الخاصة بالأجهزة ووسائط التخزين.
المصادر
اطّلعنا في 8 أكتوبر 2026 على صفحات Microsoft Learn، ومنشور Windows IT Pro Blog، والنشرة الأمنية ADV180028، وملاحظة إصدار KB4516071، وشهادات NIST CMVP، وصفحات منتجات Kanguru وقاعدة معارفها وإعلان الشراكة ودليل شركائها في أوروبا والشرق الأوسط وأفريقيا، وورقة PSREF من Lenovo، ووثائق Red Hat، مع ذكر تواريخ التحديث حيث تظهرها الصفحة؛ والصفحات غير المدرجة أدناه مرتبطة حيث يُستشهد بها، باستثناء دليل شركاء Kanguru لأوروبا والشرق الأوسط وأفريقيا، الموجود تحت قسم Where to Buy في موقع kanguru.com. وقد رُوجعت الصياغة التنظيمية في معيار ضمان المعلومات في الإمارات الإصدار 2.1، وفي السياسة الرقمية للمدارس الصادرة عن دائرة التعليم والمعرفة - أبوظبي الإصدار 1.1؛ وهذا المحتوى ليس استشارة قانونية.
- Microsoft Learn: الأقراص الصلبة المشفّرة، Encrypted hard drives (محدَّثة في 25 فبراير 2025)
- Microsoft Learn: مرجع ضبط BitLocker، Configure BitLocker (محدَّثة في 29 يوليو 2025)
- Microsoft Learn: التدابير المضادة في BitLocker، BitLocker countermeasures (محدَّثة في 29 يوليو 2025)
- Microsoft Learn: دليل التخطيط لنشر BitLocker، BitLocker planning guide (محدَّثة في 29 يوليو 2025)
- Microsoft Learn: نظرة عامة على BitLocker، BitLocker overview (محدَّثة في 24 أغسطس 2026)
- مدوّنة Microsoft Windows IT Pro Blog: الإعلان عن BitLocker المسرَّع عتادياً، Announcing hardware-accelerated BitLocker (19 ديسمبر 2025)
- مركز Microsoft Security Response Center: النشرة ADV180028، إرشادات لضبط BitLocker على فرض التشفير البرمجي (6 نوفمبر 2018)
- دعم Microsoft: التحديث KB4516071 (نظام Windows 10 الإصدار 1709)، 24 سبتمبر 2019
- ورقة الباحثَين Meijer، van Gastel: Self-encrypting deception، حول نقاط الضعف في تشفير أقراص الحالة الصلبة (IEEE S&P 2019)
- Trusted Computing Group، NVM Express: الورقة البيضاء المشتركة TCG Storage, Opal, and NVMe (أغسطس 2015)
- NIST CMVP: الشهادة #4295، قرص Kanguru Defender SED300
- Kanguru: نظرة عامة على أقراص Defender SED ذاتية التشفير
- قاعدة معارف Kanguru: برنامج Kanguru Opal Commander (محدَّثة في 27 فبراير 2026)
- قاعدة معارف Kanguru: كيفية توليد مفتاح تشفير جديد لطراز SED30 وطراز SED300 (محدَّثة في 18 فبراير 2026)
- Kanguru: إعلان الشراكة مع PRO TECHnology (1 سبتمبر 2021)
- مجلس الأمن السيبراني لحكومة الإمارات: معيار ضمان المعلومات في الإمارات، الإصدار 2.1 (نوفمبر 2025)
الأسئلة الشائعة
هل يستخدم BitLocker التشفير العتادي للقرص ذاتي التشفير افتراضياً؟
لا. فقد جعلت تحديثات Microsoft الصادرة في 24 سبتمبر 2019 لعدة إصدارات من Windows 10 (ومنها مثلاً KB4516071 للإصدار 1709) التشفيرَ البرمجي هو الافتراضي للأقراص ذاتية التشفير المشفّرة حديثاً، ويقول مرجع السياسات الحالي من Microsoft إنه إذا لم يُضبط إعداد التشفير العتادي لأقراص نظام التشغيل، فإن BitLocker يستخدم التشفير البرمجي أياً كان ما يدعمه القرص. ولا يُستخدم التشفير العتادي إلا عند تفعيل إعداد نهج المجموعة هذا، وأن يكون القرص قرصاً صلباً مشفّراً لنظام Windows يستوفي متطلبات TCG ومعيار IEEE 1667. أما الأقراص المشفّرة عتادياً قبل هذا التغيير فاحتفظت بنوع تشفيرها.
كيف أعرف طريقة التشفير التي يستخدمها BitLocker على قرص النظام في الحاسوب المحمول؟
افتحوا موجّه الأوامر بصلاحيات المسؤول وشغّلوا الأمر manage-bde -status. في حقل Encryption Method، تعني القيمة Hardware Encryption أن BitLocker سلّم التشفير إلى قرص صلب مشفّر لنظام Windows، وتعني القيمة Hardware accelerated أن محرك التشفير في المعالج يتولى العمل على حاسوب محمول جديد داعم. وإذا ظهرت بدلاً من ذلك خوارزمية مثل XTS-AES 128، فالقرص مشفّر برمجياً؛ أما القيمة None فتعني أنه غير مشفّر. وتصف النشرة الأمنية ADV180028 الصادرة عن Microsoft في 2018 الفحص الأول، ويصف منشورها في ديسمبر 2025 حول BitLocker المسرَّع عتادياً الفحص الثاني.
هل BitLocker المسرَّع عتادياً هو نفسه القرص ذاتي التشفير؟
لا. فنسخة BitLocker المسرَّعة عتادياً تبقى BitLocker: يدير Windows المفاتيح وخيارات TPM ورمز PIN والاسترداد، لكن تشفير البيانات الكثيف يجري على محرك تشفير مخصص داخل حزمة المعالج، ويُغلَّف مفتاح تشفير البيانات عتادياً حيث تدعم الشريحة ذلك. أما القرص ذاتي التشفير فيشفّر داخل وحدة التحكم في قرص SSD، ومع أداة المصادقة الخاصة به قبل الإقلاع يُقفل قبل تحميل أي نظام تشغيل. وقد سمّى منشور Microsoft في ديسمبر 2025 أجهزة Intel vPro بمعالجات Core Ultra Series 3 أولَ الأجهزة الداعمة؛ واسألوا الشركة المصنّعة للحاسوب عن الطرازات الأخرى.
هل يمكن تشغيل BitLocker على حاسوب محمول مزوّد أصلاً بقرص ذاتي التشفير؟
نعم في الحالة العادية. فإذا لم يُعَدّ قفل Opal الخاص بالقرص، يشفّره BitLocker برمجياً مثل أي قرص آخر، وهذا هو الإعداد الافتراضي في Windows. ويختلف الأمر حين تكون أداة المصادقة الخاصة بالقرص قبل الإقلاع مفعّلة. فعمل BitLocker مع TPM ورمز PIN إلى جانب تسجيل الدخول قبل الإقلاع من شركة معيّنة يعتمد على تلك الشركة وعلى البرامج الثابتة للحاسوب، لذا تأكّدوا منه مع الشركة المصنّعة للقرص واختبروه على كل طراز من الحواسيب المحمولة قبل النشر.
هل لا يزال القرص ذاتي التشفير أسرع من BitLocker في 2026؟
يعتمد ذلك على الحاسوب المحمول. تقول صفحة Microsoft عن الأقراص الصلبة المشفّرة إن التشفير داخل القرص يعمل بكامل معدل نقل البيانات. أما BitLocker البرمجي فيعمل على المعالج الرئيسي، وتقول Microsoft إن أقراص NVMe السريعة تجعل هذه الكلفة أوضح في أعمال القراءة والكتابة الكثيفة. وفي الحواسيب المحمولة الجديدة المزوّدة بشريحة لتفريغ عمليات التشفير، تذكر Microsoft أن BitLocker المسرَّع عتادياً يوفّر في المتوسط 70% من دورات المعالج مقارنةً بالنسخة البرمجية، وقد يقترب من أداء أقراص NVMe غير المشفّرة. أما الحواسيب العاملة حالياً دون هذه الشريحة فتعمل بنسخة BitLocker البرمجية، لذا إذا كانت السرعة هي ما يقلقكم، فاختبروا أحمال العمل الخاصة بكم قبل الدفع مقابل أقراص مختلفة.
ما الفرق بين القرص ذاتي التشفير والقرص الصلب المشفّر لنظام Windows (eDrive)؟
كل قرص صلب مشفّر لنظام Windows هو قرص ذاتي التشفير، لكن ليس كل قرص ذاتي التشفير مؤهلاً لذلك. فبحسب Microsoft، هما ليسا النوع نفسه من الأجهزة: إذ يجب أن يتوافق القرص الصلب المشفّر مع بروتوكولات محددة من TCG ومع معيار IEEE 1667، كي يتعرّف إليه Windows ويتمكّن BitLocker من إدارة تشفيره العتادي. أما قرص Opal العادي الذي لا يملك هذا الدعم فلا يمكن قفله إلا عبر أداة مصادقة قبل الإقلاع أو أداة إدارة، مثل أداة الشركة المصنّعة للقرص، أو يُستخدم قرصاً عادياً تحت BitLocker البرمجي.
هل يحمي القرص ذاتي التشفير الحاسوب المحمول وهو في وضع السكون أو قيد التشغيل؟
ليس أثناء فتح قفله. فالقرص ذاتي التشفير يحمي البيانات بعد انقطاع الطاقة عنه وقفله؛ وبعد أن يفتح المستخدم القفل، يقدّم البيانات مثل أي قرص عادي (تقول Kanguru إن قرصها «يعمل مثل قرص SSD عادي»)، لذا يكون الحاسوب المحمول قيد التشغيل مكشوفاً مثل أي قرص مفتوح القفل. ويعتمد السلوك عند السكون والاستئناف على المنصة وبرنامج الشركة المصنّعة، لذا اختبروه. وفي حالة BitLocker، تشير Microsoft إلى أن الاستئناف من السكون لا يطلب رمز PIN مجدداً، وتوصي بالسبات أو الإيقاف الكامل قبل أن يخرج الجهاز من سيطرة المستخدم.
ماذا يحدث إذا نسي الموظف كلمة مرور القرص ذاتي التشفير قبل الإقلاع؟
خطّطوا لهذه الحالة قبل النشر. مع BitLocker، يفتح فريق تقنية المعلومات القرص بمفتاح الاسترداد المحفوظ احتياطياً في Microsoft Entra ID أو Active Directory. أما من بين الإجراءات التي نشرتها Kanguru لأقراصها ذاتية التشفير، فالإجراء الذي لا يحتاج إلى كلمة مرور المستخدم هو Reset to Factory، ويُشغَّل بكلمة مرور المسؤول أو برقم PSID المطبوع على القرص. وتوثّقه Kanguru لتوليد مفتاح جديد، وهو يُفقد جميع البيانات. اطلبوا منا التأكد مع Kanguru مما إذا كان بإمكان المسؤول إعادة تعيين كلمة مرور المستخدم دون مسح القرص، واحرصوا على نسخ ملفات المستخدمين احتياطياً أو مزامنتها.
هل يستطيع Intune أو أي نظام MDM آخر تحويل BitLocker إلى التشفير العتادي على قرص النظام؟
ليس عبر الإعدادات التي وثّقتها Microsoft. فمرجع Configure BitLocker من Microsoft يُدرج إعداد التشفير العتادي لأقراص نظام التشغيل على أنه إعداد في نهج المجموعة فقط، دون أي موفّر خدمة تكوين، لذا لا يمكن ضبطه من إعدادات BitLocker في Intune. ومع ذلك يستطيع Intune فرض BitLocker البرمجي، والمصادقة عند بدء التشغيل مثل TPM مع رمز PIN، والنسخ الاحتياطي لمفاتيح الاسترداد. وفي الحواسيب المحمولة الجديدة المزوّدة بشرائح داعمة، يُستخدم BitLocker المسرَّع عتادياً افتراضياً مع خوارزمية XTS-AES-256، شرط أن تكون طريقة التشفير في السياسة مما تدعمه الشريحة: فخوارزمية AES-CBC تمنعه، وقد ذكر منشور Microsoft في ديسمبر 2025 أن XTS-AES-128 كانت تمنعه أيضاً، بانتظار تحديث مخطط له يرفع عمليات التفعيل الجديدة إلى 256 بت.
هل يحمي القرص ذاتي التشفير محطات عمل Linux؟
نعم، إذا كانت الشركة المصنّعة تدعم توزيعتكم، لكنه ليس الخيار الأول المعتاد. فلنظام Linux تشفيره الخاص للقرص بالكامل: إذ تقول وثائق Red Hat إن نظام Red Hat Enterprise Linux يستخدم LUKS لتشفير أجهزة التخزين الكتلية، ويُتاح خياراً عند التثبيت مع عبارة مرور عند كل إقلاع. ويضيف القرص ذاتي التشفير قفلاً قبل الإقلاع لا يعتمد على النظام المثبّت. فعلى سبيل المثال، تُدرج Kanguru مُثبّتات برنامج Opal Commander لنظام Ubuntu 22.04 ونظام RHEL، لذا تحقّقوا من أي توزيعة أخرى مع الشركة المصنّعة.
تخططون لتحديث الحواسيب المحمولة أو المكتبية؟ اسألونا قبل طلب الأقراص
لستم متأكدين من حاجتكم إلى قرص SED؟ اسألونا أولاً: ففي كثير من أساطيل الأجهزة يكفي BitLocker وحده، وحيث لا يكفي، نرسل لكم عرض سعر لقرص Kanguru المناسب.